Android-троян Mamont стремительно выходит в лидеры мобильного мошенничества в России и, по оценке компании F6, станет одной из главных киберугроз 2026 года. Речь идёт уже не о единичных атаках, а о массовом заражении устройств и серьёзном финансовом ущербе.
По данным аналитиков F6, около 1,5% Android-устройств российских пользователей уже скомпрометированы различными вредоносными приложениями.
Если брать выборку в 100 млн смартфонов, это примерно 1,5 млн заражённых устройств. Почти в половине случаев — 47% — на них обнаружены следы трояна Mamont. К слову, в сентябре мы писали, что атаки Mamont на Android в России выросли в 36 раз за 2025 год.
В департаменте Fraud Protection F6 отмечают: по итогам 2025 года Mamont обошёл даже NFCGate — прежнего «фаворита» мошенников — как по количеству заражений, так и по ущербу для пользователей банков.
Только в третьем квартале 2025 года число новых установок Mamont в России росло в среднем на 60 устройств в день, а средняя сумма списаний в результате успешных атак составляла около 30 тыс. рублей. По оценке F6, ущерб для клиентов российских банков только за ноябрь 2025 года мог превысить 150 млн рублей.
Злоумышленники активно эксплуатируют чувствительные и провокационные темы. В 2025 году Mamont распространяли под видом папок с фото и видео, «антивирусов» и списков погибших, раненых и пленных участников СВО.
Среди типичных названий файлов — «Списки 200–300», «Списки пропавших, пленных», «Фото_Страшной_аварии», «ФОТО», «МоеВидео». Для большей убедительности APK-файлы сопровождают эмоциональными сообщениями вроде: «Ужас какой… насмерть разбился».
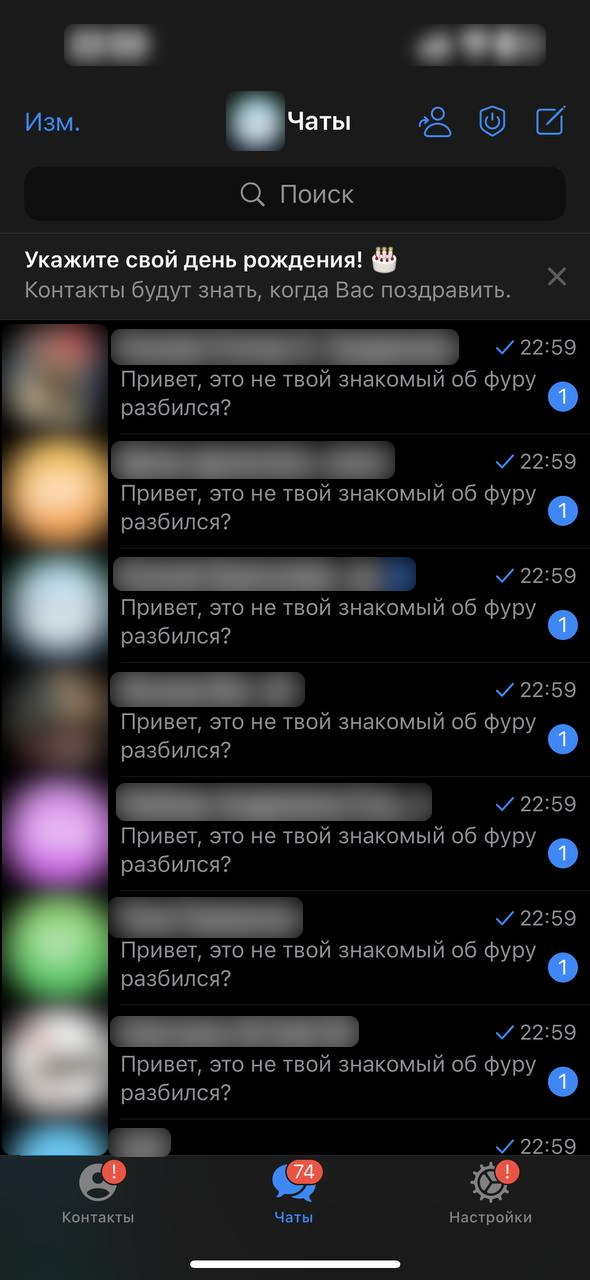
Распространение идёт через открытые чаты в популярных мессенджерах (например, домовые чаты), а также через массовые рассылки с уже заражённых устройств — по всем контактам жертвы.
Аналитики F6 изучили версию Mamont образца декабря 2025 года и отмечают, что за два года зловред сильно эволюционировал. После установки приложение запрашивает опасное разрешение — стать СМС-приложением по умолчанию. Без этого Mamont просто не сможет работать.
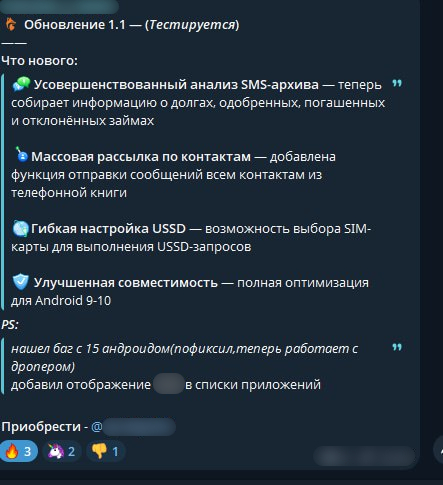
Дальше начинается самое интересное. Новый Mamont умеет:
- читать все СМС, включая старые сообщения, полученные до заражения;
- отправлять СМС с телефона жертвы;
- определять наличие банковских приложений, маркетплейсов, мессенджеров и соцсетей;
- получать данные о сим-картах;
- отправлять USSD-запросы, чтобы оценить баланс и активные услуги.
На основе этих данных злоумышленники понимают, какими банками пользуется жертва, от каких сервисов приходят одноразовые пароли, и пополняют свои мошеннические базы. Часто этого уже достаточно для входа в банковские кабинеты, оформления кредитов и незаконных переводов.
Одна из самых опасных особенностей новой версии Mamont — возможность превратить владельца заражённого смартфона в невольного соучастника мошенников. Устройство можно использовать как узел связи, источник звонков, скрытый «дроп» или инструмент для дальнейшего распространения вредоносных приложений.
Как предупреждает Дмитрий Ермаков, руководитель департамента Fraud Protection F6, мошенники всё чаще собирают такие зловреды с помощью ИИ, а индивидуальная сборка вредоносного приложения под конкретную жертву занимает всего несколько минут — прямо в интерфейсе криминальных CRM.
По его словам, если в 2025 году главной угрозой был NFCGate, то в 2026-м он станет лишь одной из функций более универсальных и опасных Android-троянов вроде Mamont.