


Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Google неожиданно вернула одну из старых, но полезных функций по части конфиденциальности в Android 16 QPR3 Beta 1. Речь идёт о более удобном индикаторе геолокации в строке состояния — его уже тестировали ещё во времена Android 13, но тогда до релиза дело так и не дошло.

Теперь индикатор снова с нами. Если какое-то приложение получает доступ к вашему местоположению, в статус-баре появляется значок с синим фоном.

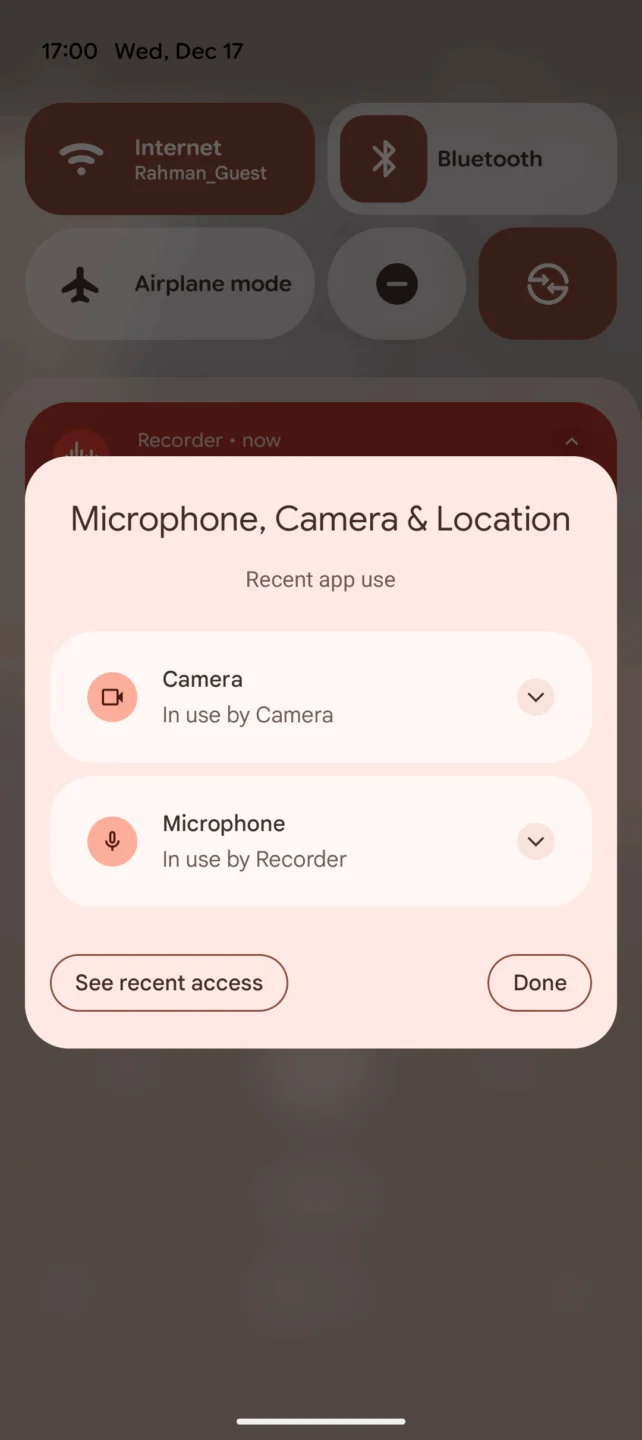
Самое важное — по нему можно нажать. После этого открывается специальный диалог, где прямо указано, какие именно приложения в данный момент используют геолокацию.


До сих пор Android работал странно: система показывала, что геолокация используется, но не объясняла кем. Диалог назывался «Микрофон, камера и местоположение», однако конкретные приложения отображались только для камеры и микрофона — отслеживание местоположения оставалось «анонимным». В итоге пользователь видел значок, но не понимал, кто именно за ним стоит.

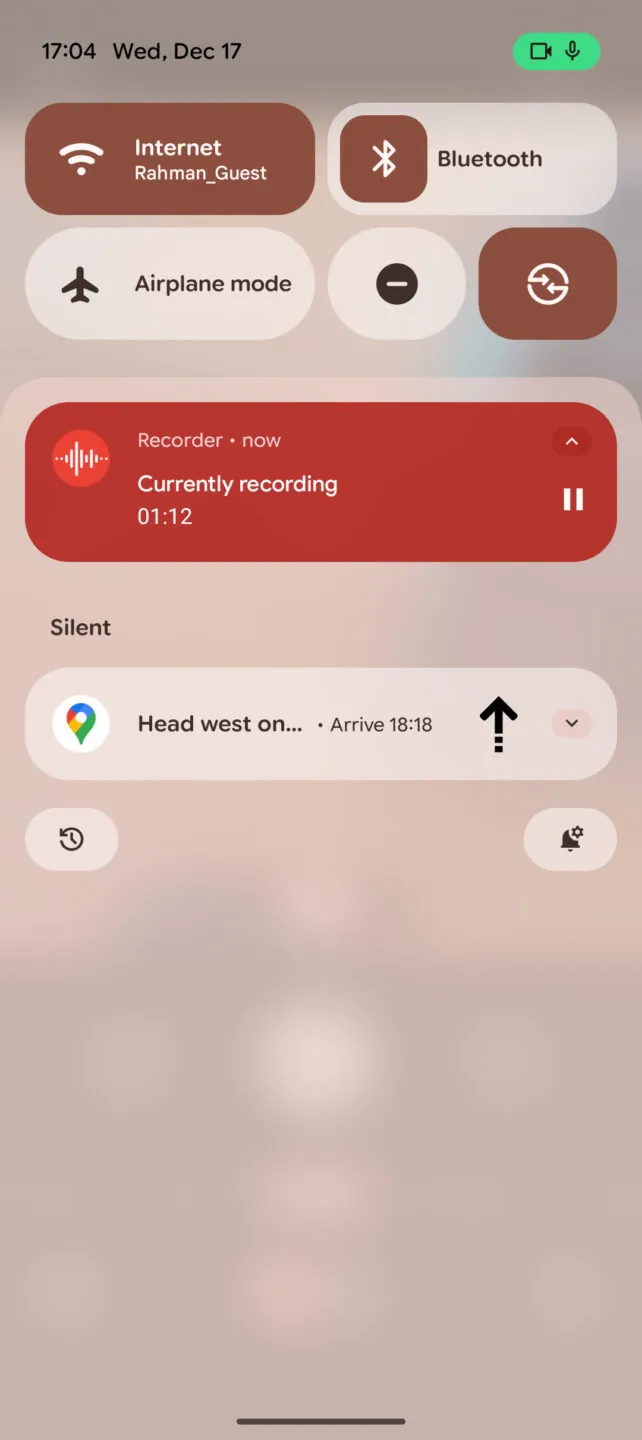
В Android 16 QPR3 эту логику наконец-то довели до ума. Теперь диалог приватности честно перечисляет приложения, которые запрашивают координаты. Если одновременно используются несколько разрешений, система переключается на привычный зелёный индикатор — так же, как для камеры и микрофона.

Интересно, что Google уже пробовала внедрить такую механику в Android 13, но тогда она так и осталась экспериментом. Почему функцию убрали и почему решили вернуть только сейчас — официально не объясняется.

Обновление вышло сегодня и доступно в Android 16 QPR3 Beta 1 для смартфонов Pixel на базе чипов Tensor. Помимо индикатора геолокации, в сборке есть и ожидаемые мелочи — например, регулировка яркости фонарика и настройка порядка кнопок навигации.

Функция не выглядит революционной, но с точки зрения приватности это как раз тот случай, когда маленькое улучшение сильно повышает прозрачность. Теперь Android не просто намекает, что «кто-то следит», а прямо показывает — кто именно.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru