


Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Google неожиданно вернула одну из старых, но полезных функций по части конфиденциальности в Android 16 QPR3 Beta 1. Речь идёт о более удобном индикаторе геолокации в строке состояния — его уже тестировали ещё во времена Android 13, но тогда до релиза дело так и не дошло.

Теперь индикатор снова с нами. Если какое-то приложение получает доступ к вашему местоположению, в статус-баре появляется значок с синим фоном.

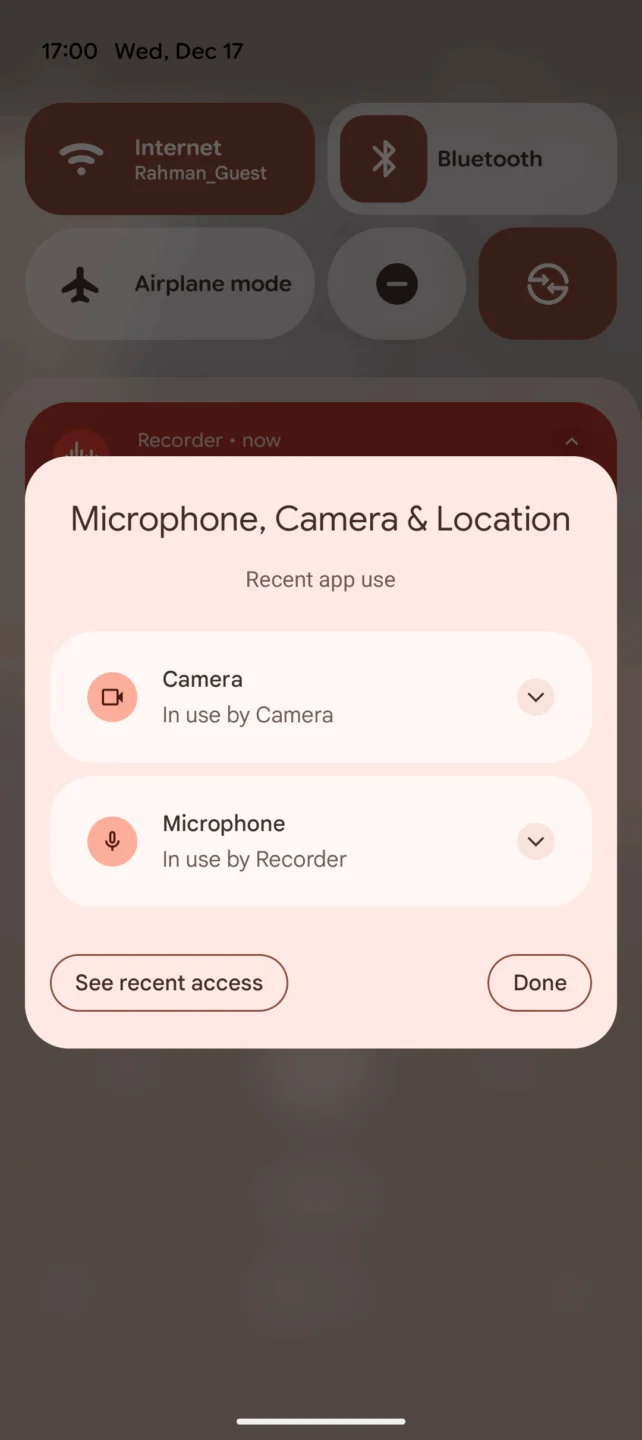
Самое важное — по нему можно нажать. После этого открывается специальный диалог, где прямо указано, какие именно приложения в данный момент используют геолокацию.


До сих пор Android работал странно: система показывала, что геолокация используется, но не объясняла кем. Диалог назывался «Микрофон, камера и местоположение», однако конкретные приложения отображались только для камеры и микрофона — отслеживание местоположения оставалось «анонимным». В итоге пользователь видел значок, но не понимал, кто именно за ним стоит.

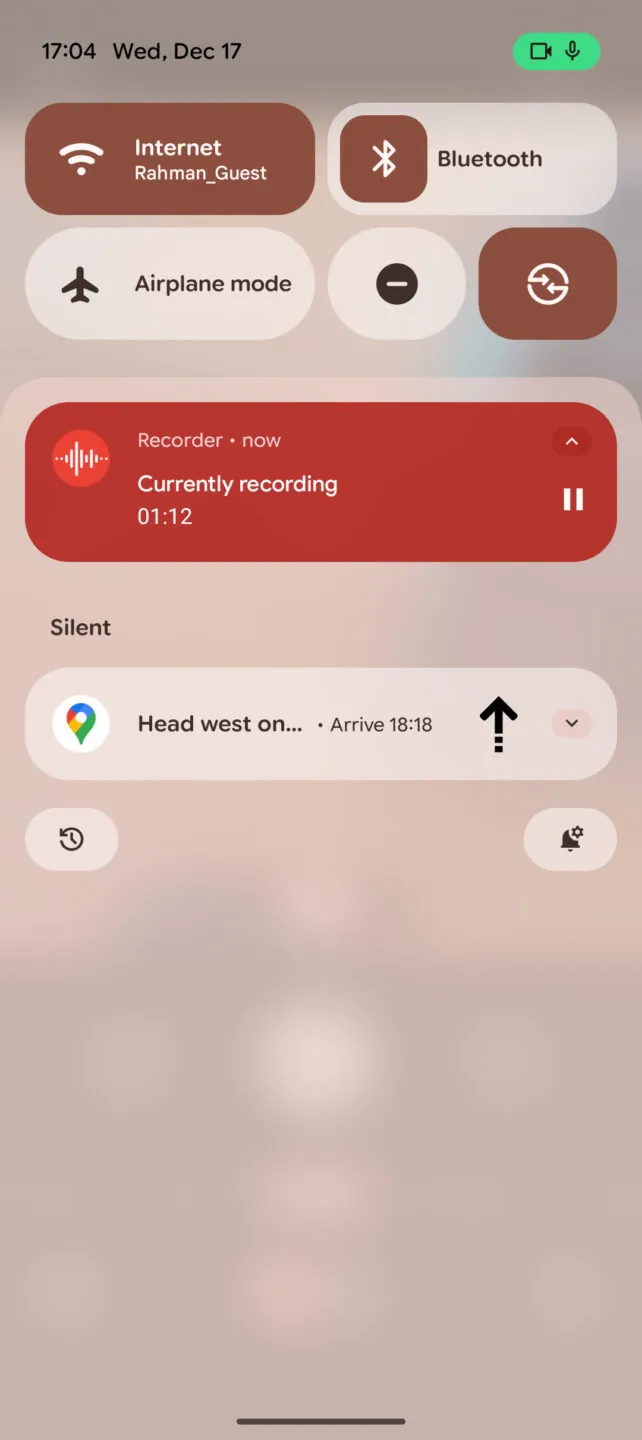
В Android 16 QPR3 эту логику наконец-то довели до ума. Теперь диалог приватности честно перечисляет приложения, которые запрашивают координаты. Если одновременно используются несколько разрешений, система переключается на привычный зелёный индикатор — так же, как для камеры и микрофона.

Интересно, что Google уже пробовала внедрить такую механику в Android 13, но тогда она так и осталась экспериментом. Почему функцию убрали и почему решили вернуть только сейчас — официально не объясняется.

Обновление вышло сегодня и доступно в Android 16 QPR3 Beta 1 для смартфонов Pixel на базе чипов Tensor. Помимо индикатора геолокации, в сборке есть и ожидаемые мелочи — например, регулировка яркости фонарика и настройка порядка кнопок навигации.

Функция не выглядит революционной, но с точки зрения приватности это как раз тот случай, когда маленькое улучшение сильно повышает прозрачность. Теперь Android не просто намекает, что «кто-то следит», а прямо показывает — кто именно.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru