


Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

В «Лаборатории Касперского» зафиксировали новые атаки APT-группы «Форумный тролль» на территории России. Разосланные в октябре поддельные письма были адресованы политологам и экономистам, работающим в вузах и НИИ.

Весной в интервью Anti-Malware.ru Игорь Кузнецов, директор Kaspersky GReAT, рассказал, как им удалось поймать «Форумного тролля» и найти 0-day в Google Chrome.

Целью «Форумного тролля», как и прежде, являлось получение доступа к Windows-компьютерам российских специалистов. Чтобы заставить получателя перейти по вредоносной ссылке, его обвиняли в плагиате.

«Учёные часто становятся мишенью для злоумышленников, особенно если указывают контакты для связи в открытых источниках, — отметил эксперт Kaspersky GReAT Георгий Кучерин. — Фишинговые письма с обвинениями в плагиате могут вызвать тревогу у получателей из академической среды, поэтому риск угодить в такую ловушку высок».

Провокационные рассылки проводились от имени научной библиотеки eLibrary с поддельного адреса @e-library[.]wiki. Как оказалось, вводящее в заблуждение имя было зарегистрировано в марте 2025 года, а копия главной страницы elibrary.ru для фейкового сайта (уже заблокирован) была сделана еще в декабре 2024-го.

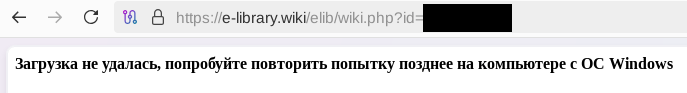
Поддельные письма предлагали ознакомиться с результатами проверки на плагиат, указанными ссылкой. При переходе по ней на машину загружался ZIP-файл, названный по фамилии получателя (отдавался только пользователям Windows, в противном случае визитера просили повторить попытку с правильного устройства).


Содержимым архива оказались папка .Thumbs с сотней безобидных картинок (видимо, для отвода глаз) и вредоносный LNK с ФИО адресата.

Клик по ярлыку запускал выполнение PowerShell-сценария. Скачанный скриптом пейлоад, в свою очередь, загружал DLL с сайта e-library[.]wiki, сохранял ее в папке %localappdata% и для закрепления в системе вносил изменения в реестр. Одновременно на машину загружался некий PDF-отчет с размытым текстом, якобы со свидетельствами плагиата.

Финальная полезная нагрузка (DLL) обеспечивала установку и запуск Tuoni — легитимного инструмента, обычно используемого для оценки защищенности инфраструктур по методу Red Teaming. В рамках октябрьских атак он открывал злоумышленникам доступ к устройствам жертв и позволял развить атаку в целевой сети.

Для хостинга C2 «тролли» по-прежнему использовали облачный сервис Fastly.net.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru