


Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

Android разрешит скрывать Wi-Fi от других пользователей устройства

В Android готовят небольшое, но полезное нововведение для тех, кто пользуется несколькими профилями на одном устройстве. В ближайших версиях системы появится возможность запретить другим пользователям доступ к конкретным сетям Wi-Fi. Сейчас Android позволяет создавать отдельные профили — с собственными приложениями, файлами и настройками.

Это особенно удобно на планшетах, которыми пользуются сразу несколько человек.

Но есть нюанс: данные Wi-Fi между профилями всегда общие. Если один пользователь подключился к сети, остальные получают к ней доступ автоматически — без выбора и дополнительных настроек.

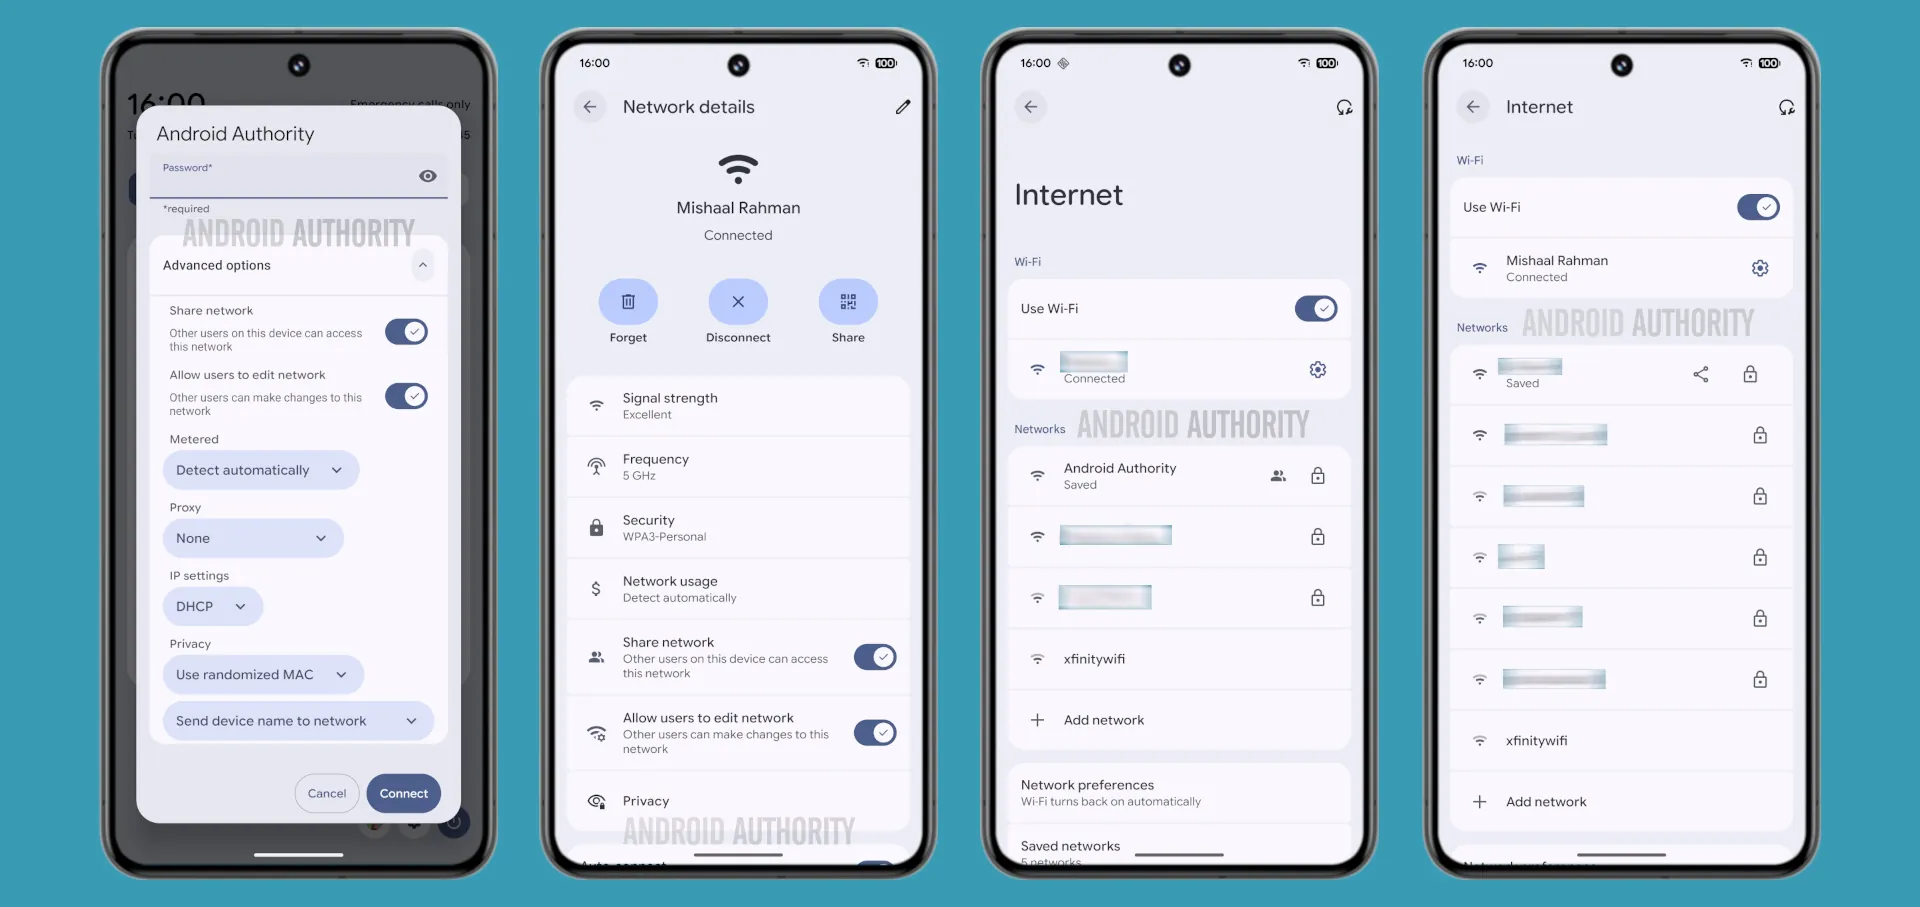
В тестовой сборке Android Canary 2511, о которой пишет Android Authority, Google начала это менять. При подключении к Wi-Fi теперь появляются два новых переключателя:

  • Share network — разрешает или запрещает другим пользователям устройства доступ к сети;
  • Allow users to edit network — позволяет другим профилям менять настройки сети.

Оба параметра включены по умолчанию, но их можно отключить в разделе расширенных настроек при подключении к Wi-Fi — через быстрые настройки или меню «Сеть и интернет».


Общие сети в списке теперь помечаются иконкой с несколькими пользователями. Если сеть сохранена, но не расшарена, рядом появляется кнопка «поделиться». Остальные сети отображаются как обычно — с замком или без значка, в зависимости от защиты паролем.

По первым тестам функция «поделиться сетью» работает корректно: если отключить этот переключатель, другие пользователи не смогут подключиться без ввода пароля. А вот опция редактирования сети пока, похоже, не доведена до ума — даже при включённом разрешении Android всё ещё сообщает, что у пользователя нет прав на изменение настроек.

Изменение кажется мелочью, но на практике может быть очень полезным. Особенно в сценариях с общими устройствами — например, в офисах, магазинах, больницах или учебных заведениях. Там это поможет избежать случайного распространения паролей от защищённых сетей или нежелательных изменений настроек.

Функция уже несколько недель доступна в Canary-канале, так что ожидается, что позже она появится в одной из бета-версий Android — возможно, в Android 16 QPR3.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru