


Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Windows 11 заставит ИИ спрашивать доступ к личным файлам пользователя

Microsoft наконец прояснила, как именно ИИ-агенты в Windows 11 будут работать с личными файлами пользователей. Главное — доступ к документам, рабочему столу и загрузкам без согласия пользователя им не дадут. Речь идёт о шести директориях Windows: Рабочие стол, Документы, Загрузки, Музыка, Изображения и Видео.

Как подтвердили в Microsoft, ИИ по умолчанию не имеет доступа к этом папкам и обязан запросить разрешение у пользователя.

Более того, права можно настраивать отдельно для каждого агента — будь то Copilot, Researcher или Analyst.

Разъяснения появились после волны вопросов и критики вокруг активного продвижения ИИ-агентов в Windows. В последние недели Microsoft активно готовит «агентные» сценарии — ИИ, которые могут работать с файлами, приложениями и настройками системы. При этом сама компания признаёт, что ИИ-модели могут ошибаться, галлюцинировать и создавать новые риски для безопасности.

Как отметили в Windows Latest, 5 декабря Microsoft обновила документацию по тестовым функциям для инсайдерских сборок Windows 11 (начиная со сборки 26100.7344). В ней прямо сказано: ИИ-агенты — опциональная функция, и даже после её включения доступ к файлам без явного согласия пользователя невозможен.

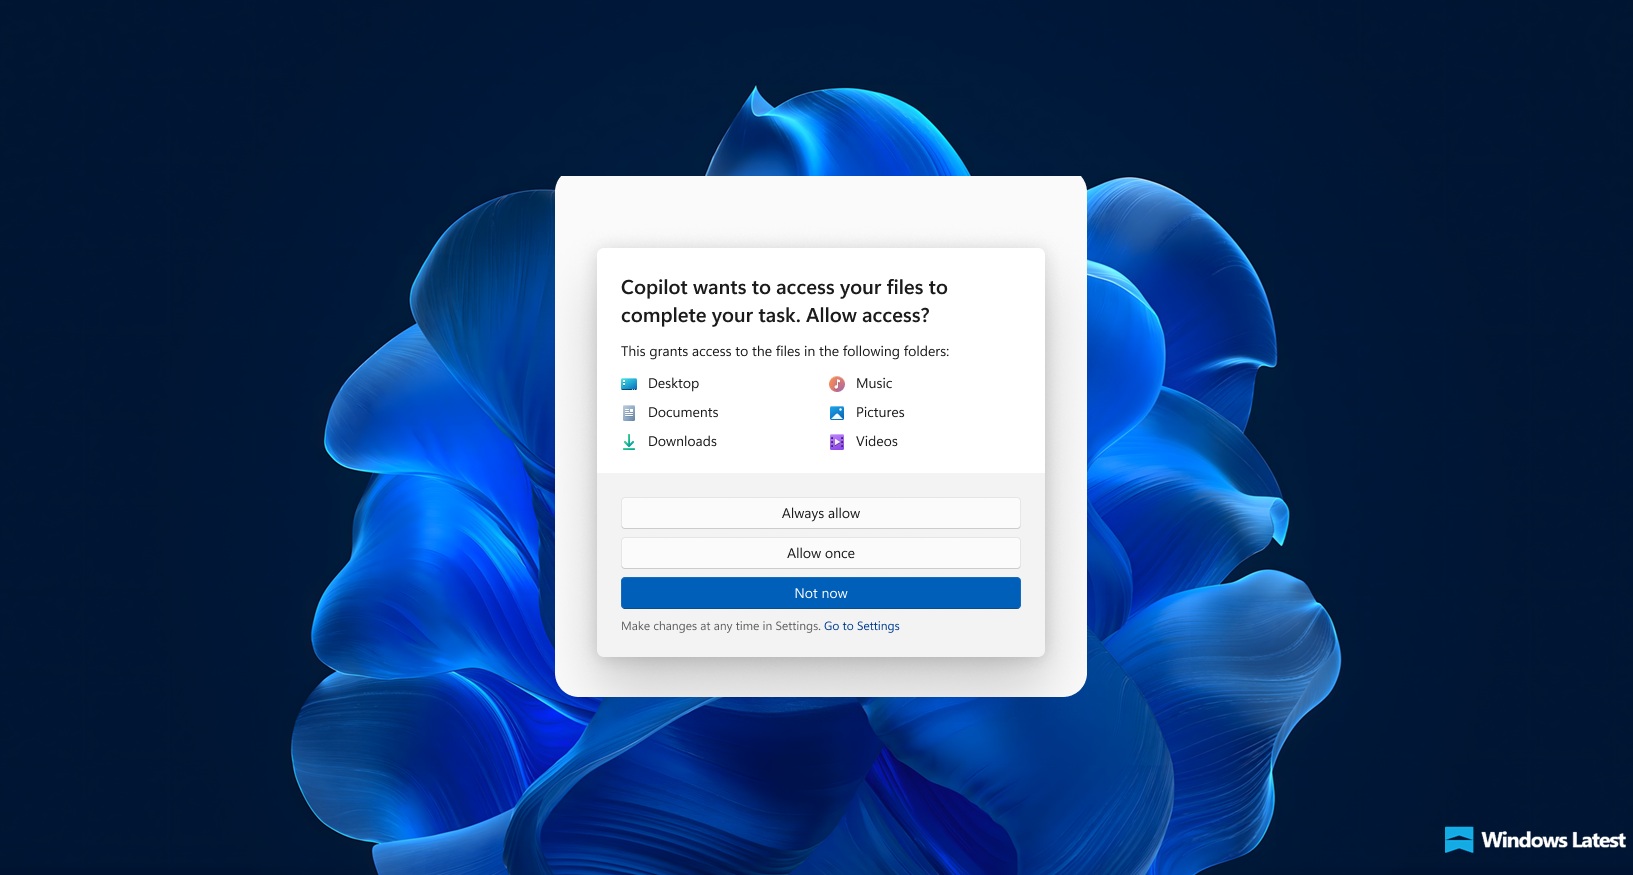
Как это будет работать на практике? Если агенту понадобится доступ к личным папкам, Windows покажет всплывающее окно с выбором:

  • разрешить всегда;
  • спрашивать каждый раз;
  • не разрешать вовсе.


Причём права задаются на уровне агента, а не всей системы. Правда, есть нюанс: выбрать отдельные папки нельзя — разрешение даётся сразу на все шесть или ни на одну.

Для управления всем этим в Windows 11 появится отдельный раздел настроек. Зайти в него можно через Настройки → Система → ИИ-компоненты → Агенты, где для каждого ИИ-агента доступны настройки доступа к файлам и так называемым Agent Connectors. Последние работают через протокол MCP (Model Context Protocol) и позволяют ИИ взаимодействовать, например, с Проводником или системными настройками — тоже строго по разрешению пользователя.

При этом Microsoft уточняет важный момент: учётные записи ИИ имеют доступ к тем папкам, которые открыты для всех аутентифицированных пользователей. А вот директории, доступные только конкретному пользователю, останутся закрытыми, если пользователь явно не разрешит доступ через соответствующее диалоговое окно.

Все эти механизмы пока доступны только в предварительных сборках Windows 11 24H2 и 25H2. Когда именно они появятся в стабильных версиях — Microsoft не уточняет. Как и не отвечает на другой неудобный вопрос: когда ИИ перестанет галлюцинировать и создавать новые классы уязвимостей вроде инъекции в промпты.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru