


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

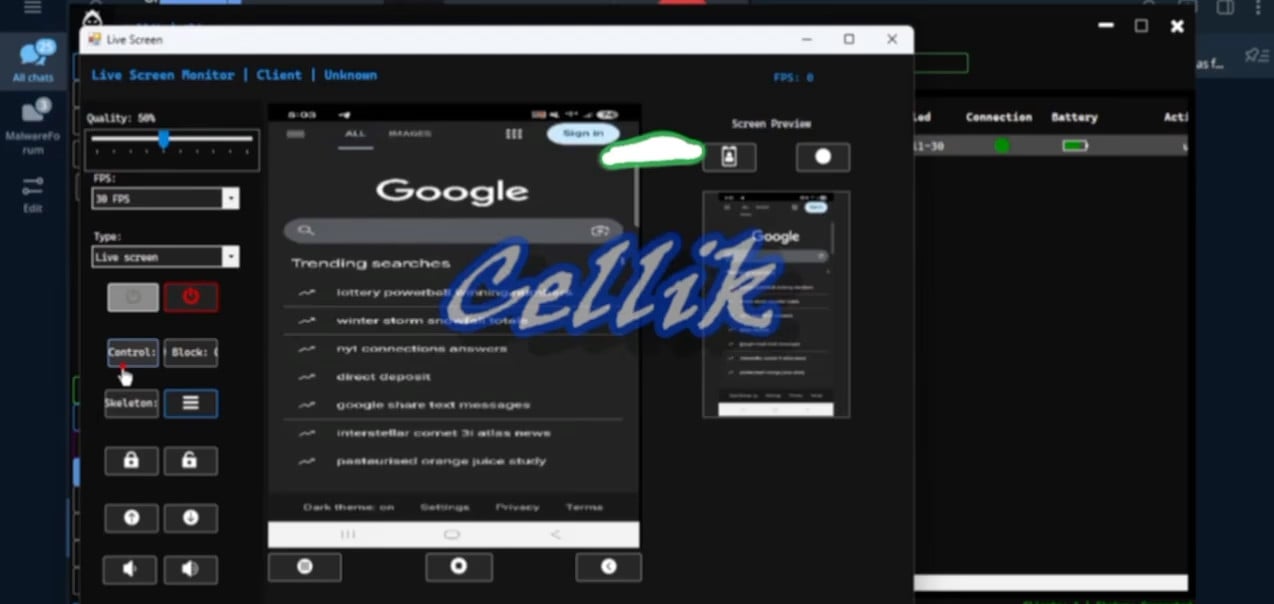
На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

Минцифры ведёт переговоры с Apple о запуске 5G на iPhone в России

Российский 5G добрался до переговорного стола Apple. Минцифры обсуждает с американской корпорацией возможность подключения iPhone к отечественным сетям пятого поколения, сообщил глава ведомства Максут Шадаев.

Подробности возможного соглашения и сроки активации министр не раскрыл.

Сам факт переговоров тоже ещё не означает, что Apple уже согласилась открыть доступ. Владельцам iPhone пока остаётся следить за обновлениями и не принимать каждый появившийся значок 5G за победу.

Сети пятого поколения запустили в России на прошлой неделе. Сейчас они работают в 16 городах, а потенциальный охват оценивается примерно в 10 млн абонентов. До конца 2026 года технологию планируют распространить ещё на 50 городов.

С Android ситуация проще: совместимые устройства должны получать доступ к сети по мере её развёртывания. С iPhone одного подходящего модема недостаточно.

Apple должна протестировать работу смартфонов в российских сетях и добавить либо обновить операторские настройки, разрешающие использование 5G у конкретных операторов.

Сейчас компания официально не указывает сети российских операторов в списке поддерживаемых 5G-сервисов. Поэтому даже совместимый iPhone 12 или более новая модель может спокойно продолжать показывать LTE, пока Apple не выдаст программное разрешение.

Ранее некоторые российские пользователи уже заметили значок 5G на своих iPhone. Однако одно обозначение в строке состояния ещё не подтверждает полноценную работу сети и массовую активацию технологии. Теперь стало ясно как минимум одно: вопрос действительно обсуждается, а не просто завис где-то между операторами и Купертино.

Когда именно переговоры превратятся в обновление настроек, неизвестно.

RSS: Новости на портале Anti-Malware.ru