


Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

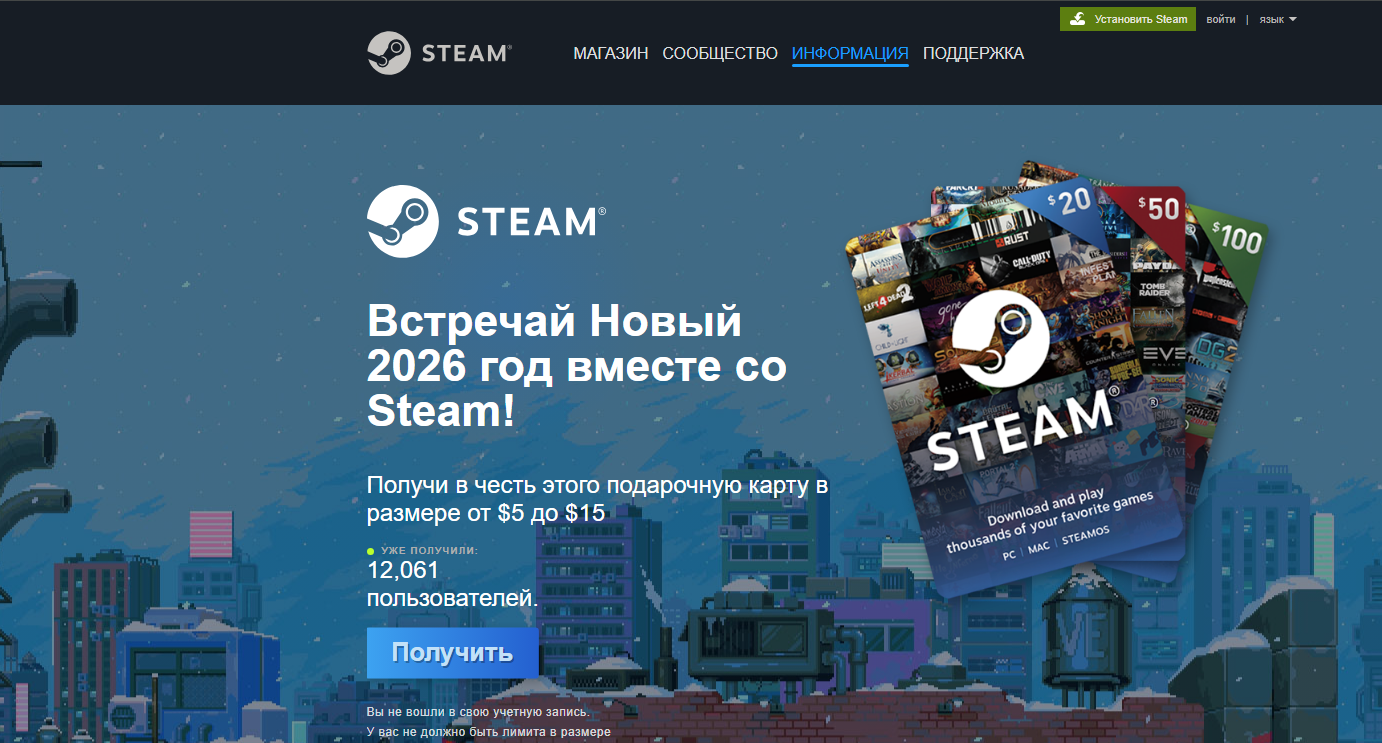
Целью новой фишинговой кампании, в рамках которой задействовано не менее 20 сайтов с поддельным дизайном Steam, является кража учётных записей пользователей игрового сервиса. Для приманки злоумышленники используют обещания подарочных карт и игровых скинов.

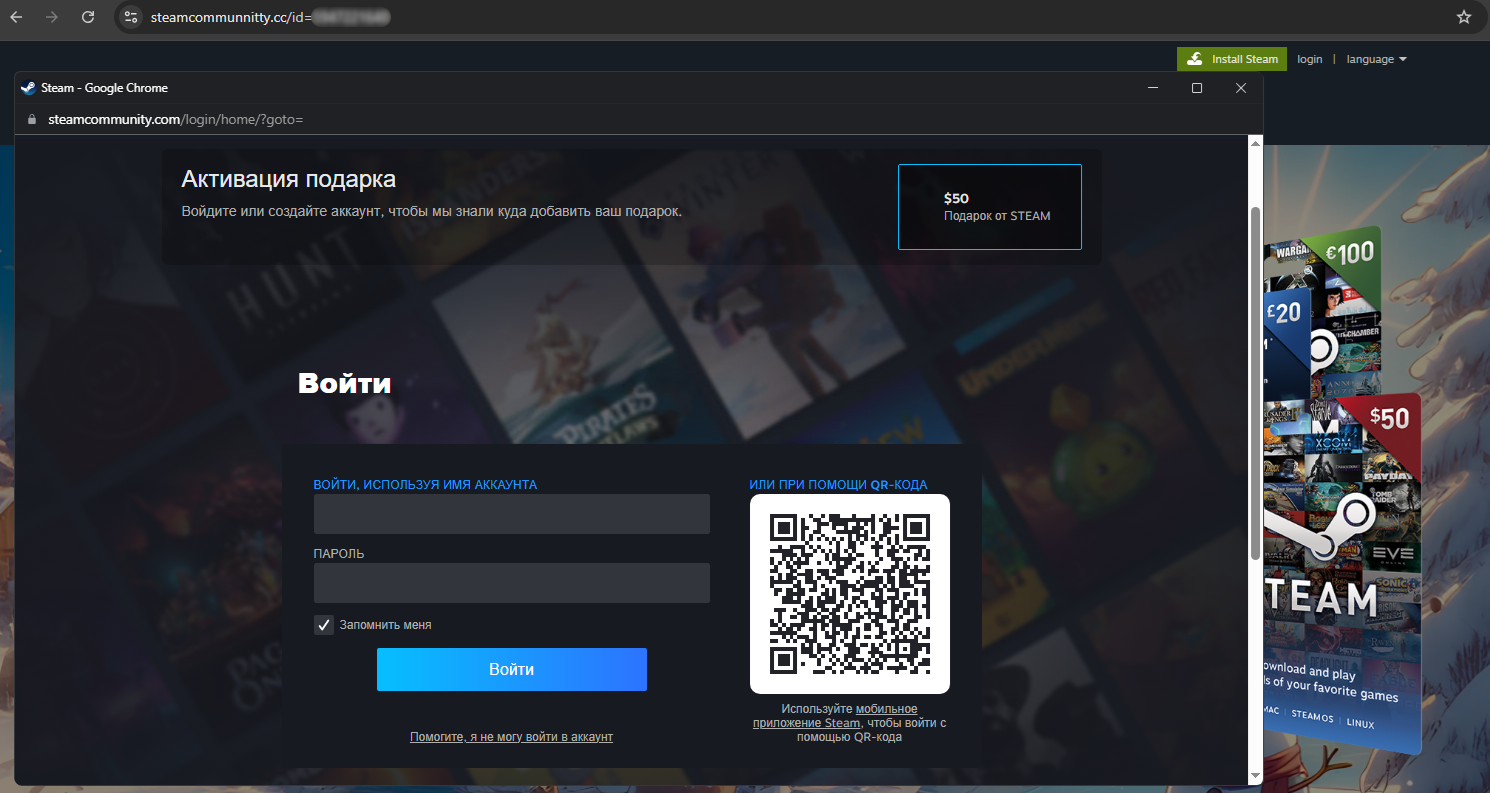
О кампании сообщили специалисты компании F6. Схема классическая: пользователей убеждают ввести логин и пароль от Steam на фишинговой копии оригинального сайта якобы для получения «приза».

Всего эксперты обнаружили около 20 подобных ресурсов. На шести из них предлагались подарочные карты номиналом до 50 долларов, на остальных — бесплатные скины для игр.


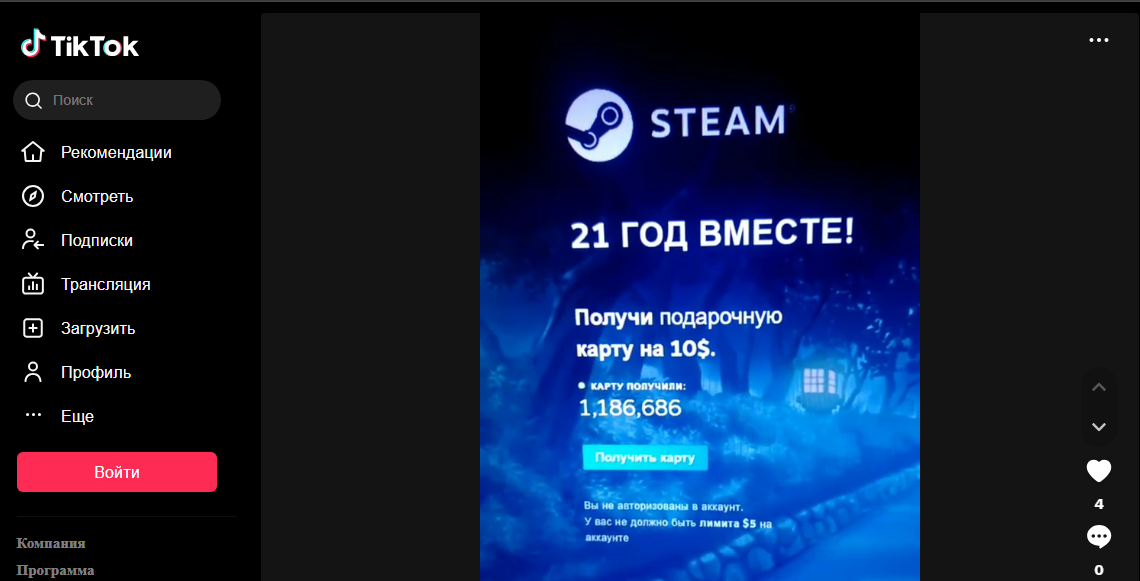
«В декабре 2025 года активно используются фейковые сайты Steam с новогодней тематикой, “зимними марафонами подарков” и акциями, приуроченными к годовщине платформы», — отметили в F6.

Ресурсы, размещённые в зоне .RU, уже заблокированы, однако кампания ориентирована не только на русскоязычную аудиторию — часть фишинговых сайтов работает на английском языке.


Фишинговые ссылки активно продвигаются на различных платформах, включая YouTube и TikTok, а также через мессенджеры. Широко применяется схема кросс-продвижения: например, ссылка с видеохостинга ведёт в телеграм-канал, где уже рекламируются мошеннические сайты.


Кроме того, специалисты выявили мошенническую копию платформы Twitch. Её используют для «раздачи» скинов с последующим перенаправлением пользователей на авторизацию через Steam. Чтобы избежать блокировок, злоумышленники применяют одноразовые ссылки.

Ранее Steam уже использовался для распространения вредоносных программ под видом игр. В феврале компания Valve удалила заражённую версию игры PirateFi. В июле аналогичный инцидент произошёл с игрой Chemia, а в октябре стало известно о массовом заражении пользователей через поддельную версию платформера BlockBasters, распространявшую криптодрейнер.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru