


Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

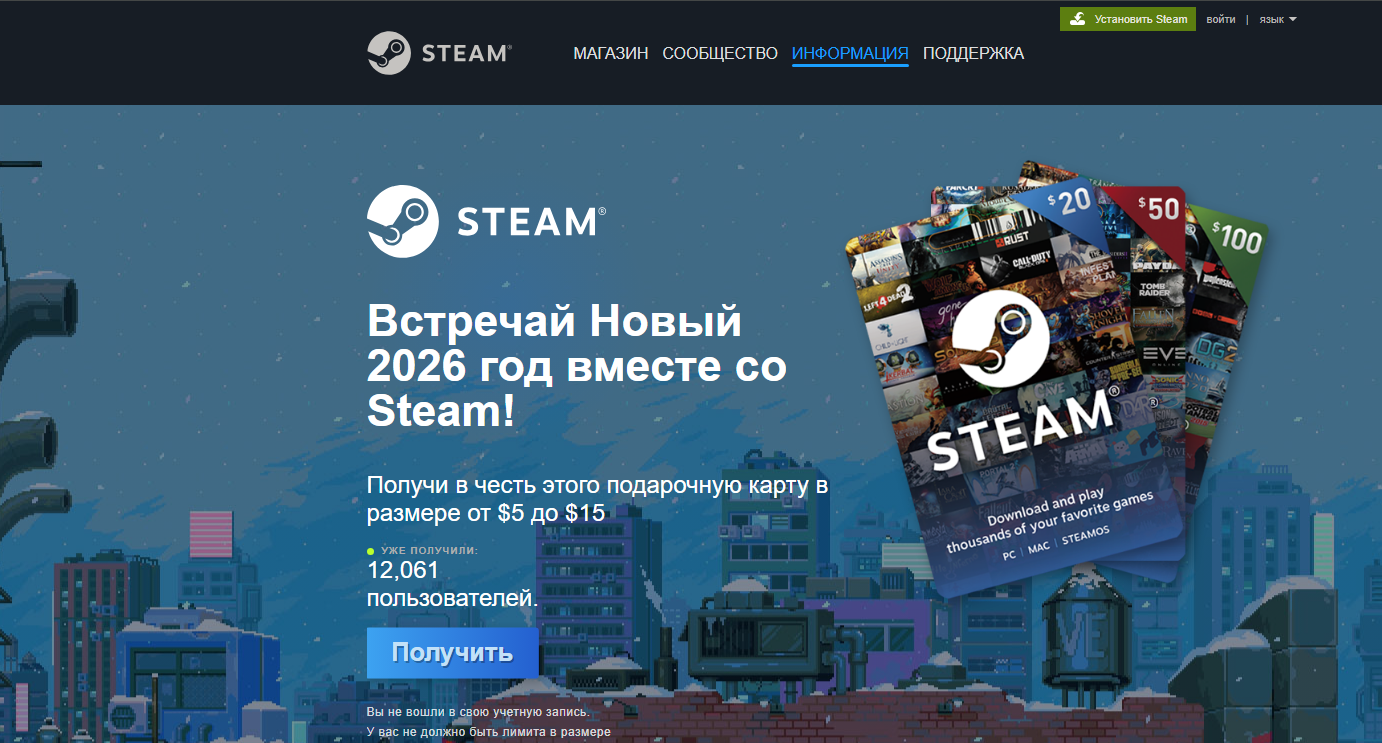
Целью новой фишинговой кампании, в рамках которой задействовано не менее 20 сайтов с поддельным дизайном Steam, является кража учётных записей пользователей игрового сервиса. Для приманки злоумышленники используют обещания подарочных карт и игровых скинов.

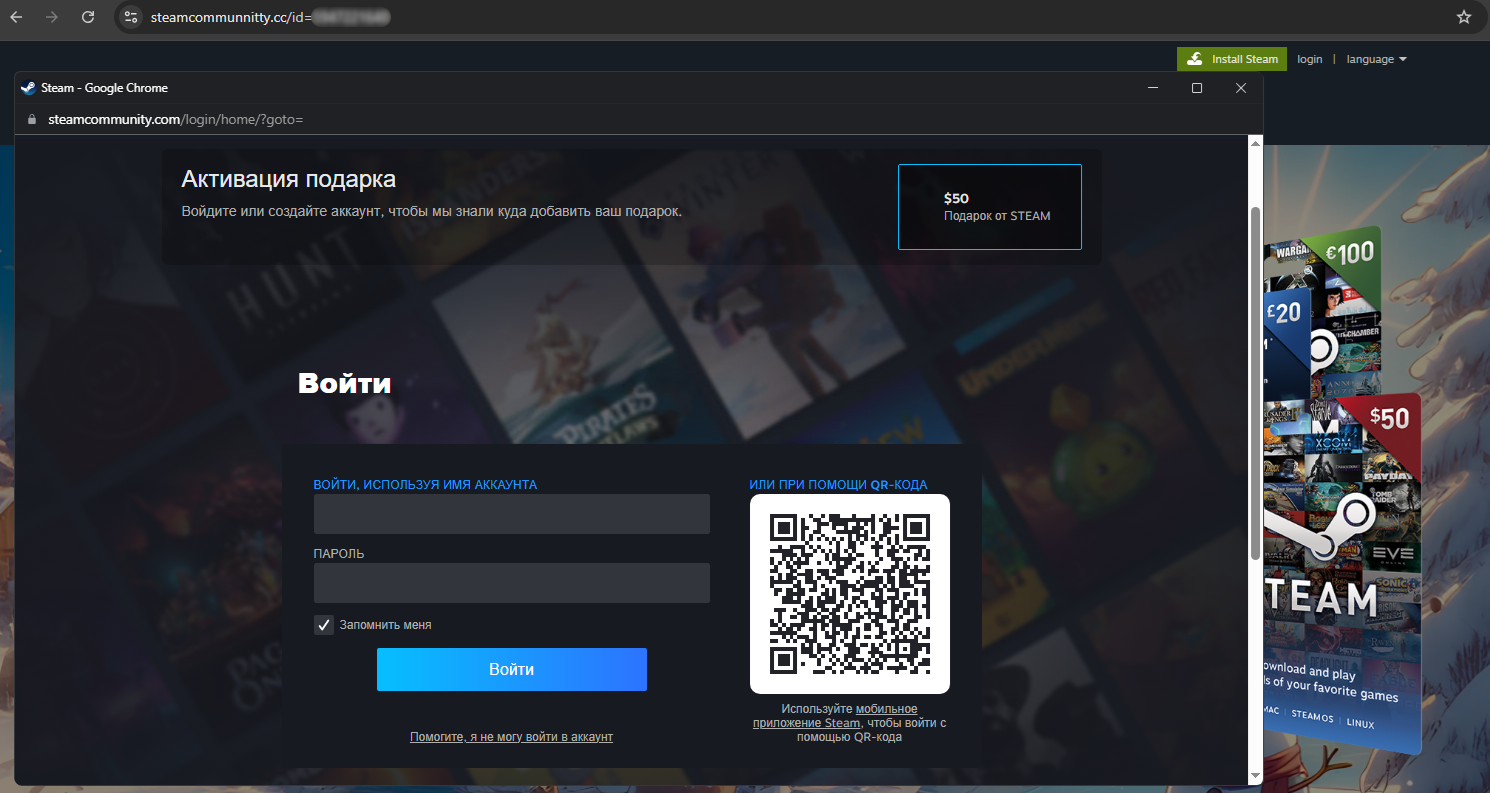
О кампании сообщили специалисты компании F6. Схема классическая: пользователей убеждают ввести логин и пароль от Steam на фишинговой копии оригинального сайта якобы для получения «приза».

Всего эксперты обнаружили около 20 подобных ресурсов. На шести из них предлагались подарочные карты номиналом до 50 долларов, на остальных — бесплатные скины для игр.


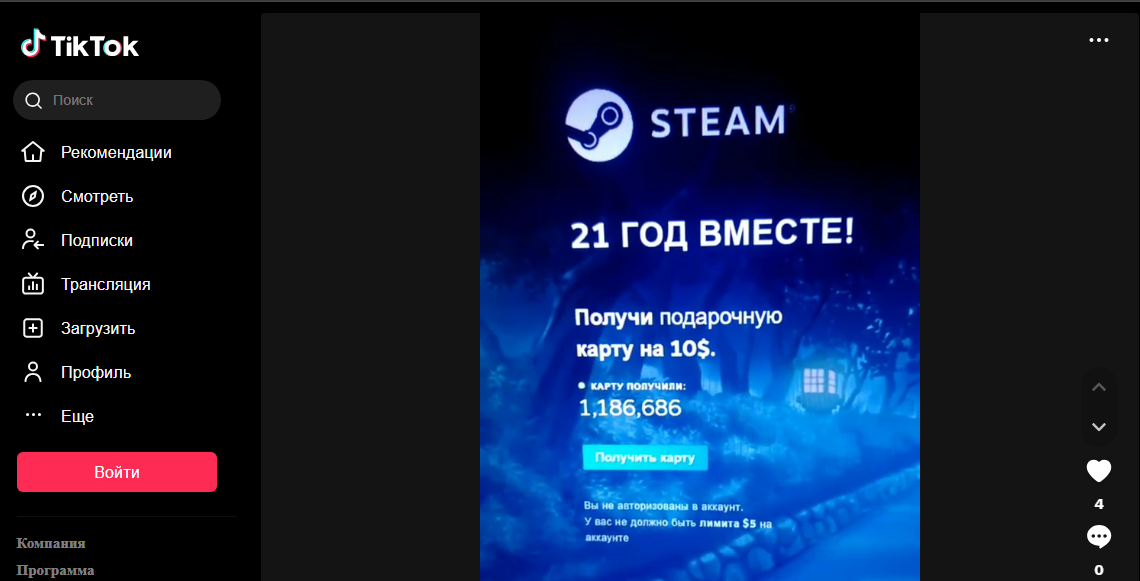
«В декабре 2025 года активно используются фейковые сайты Steam с новогодней тематикой, “зимними марафонами подарков” и акциями, приуроченными к годовщине платформы», — отметили в F6.

Ресурсы, размещённые в зоне .RU, уже заблокированы, однако кампания ориентирована не только на русскоязычную аудиторию — часть фишинговых сайтов работает на английском языке.


Фишинговые ссылки активно продвигаются на различных платформах, включая YouTube и TikTok, а также через мессенджеры. Широко применяется схема кросс-продвижения: например, ссылка с видеохостинга ведёт в телеграм-канал, где уже рекламируются мошеннические сайты.


Кроме того, специалисты выявили мошенническую копию платформы Twitch. Её используют для «раздачи» скинов с последующим перенаправлением пользователей на авторизацию через Steam. Чтобы избежать блокировок, злоумышленники применяют одноразовые ссылки.

Ранее Steam уже использовался для распространения вредоносных программ под видом игр. В феврале компания Valve удалила заражённую версию игры PirateFi. В июле аналогичный инцидент произошёл с игрой Chemia, а в октябре стало известно о массовом заражении пользователей через поддельную версию платформера BlockBasters, распространявшую криптодрейнер.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru