


Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

Мошенники запустили десятки фейковых сайтов Steam с раздачами

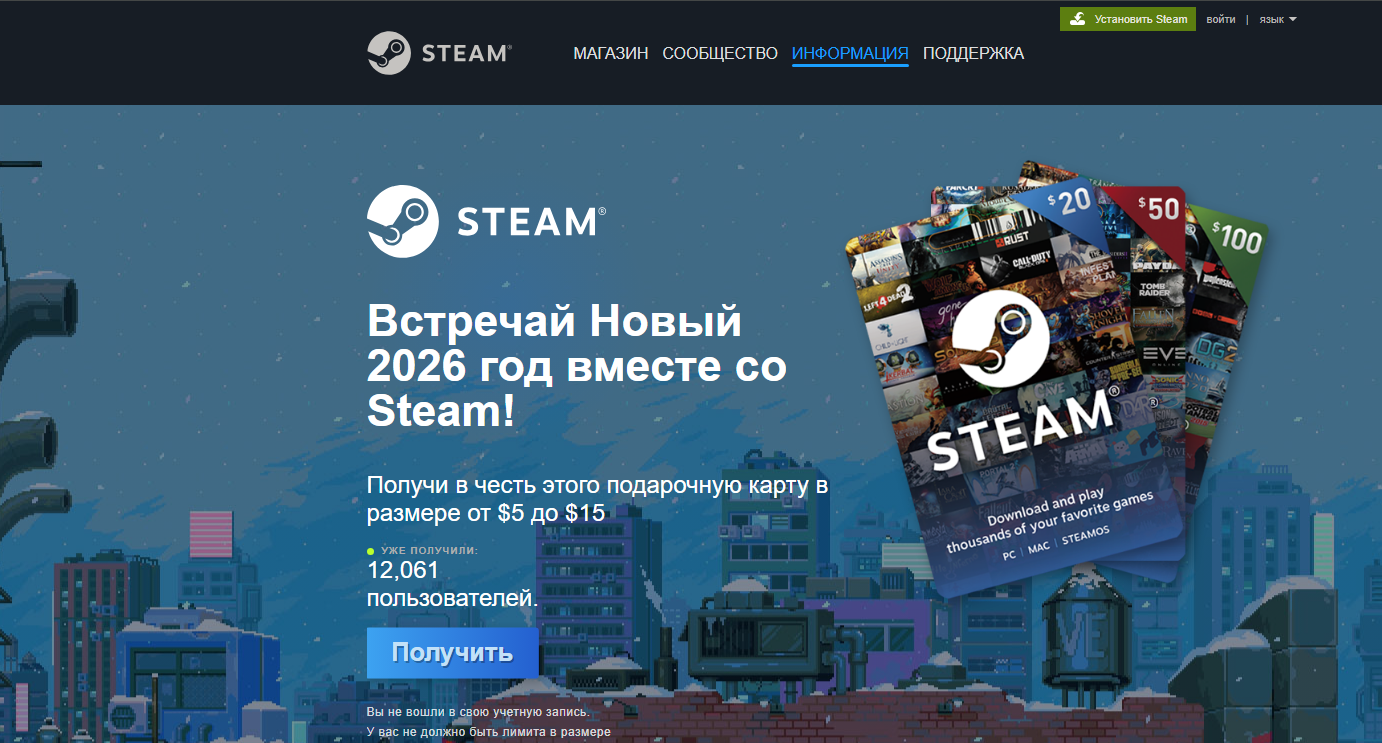
Целью новой фишинговой кампании, в рамках которой задействовано не менее 20 сайтов с поддельным дизайном Steam, является кража учётных записей пользователей игрового сервиса. Для приманки злоумышленники используют обещания подарочных карт и игровых скинов.

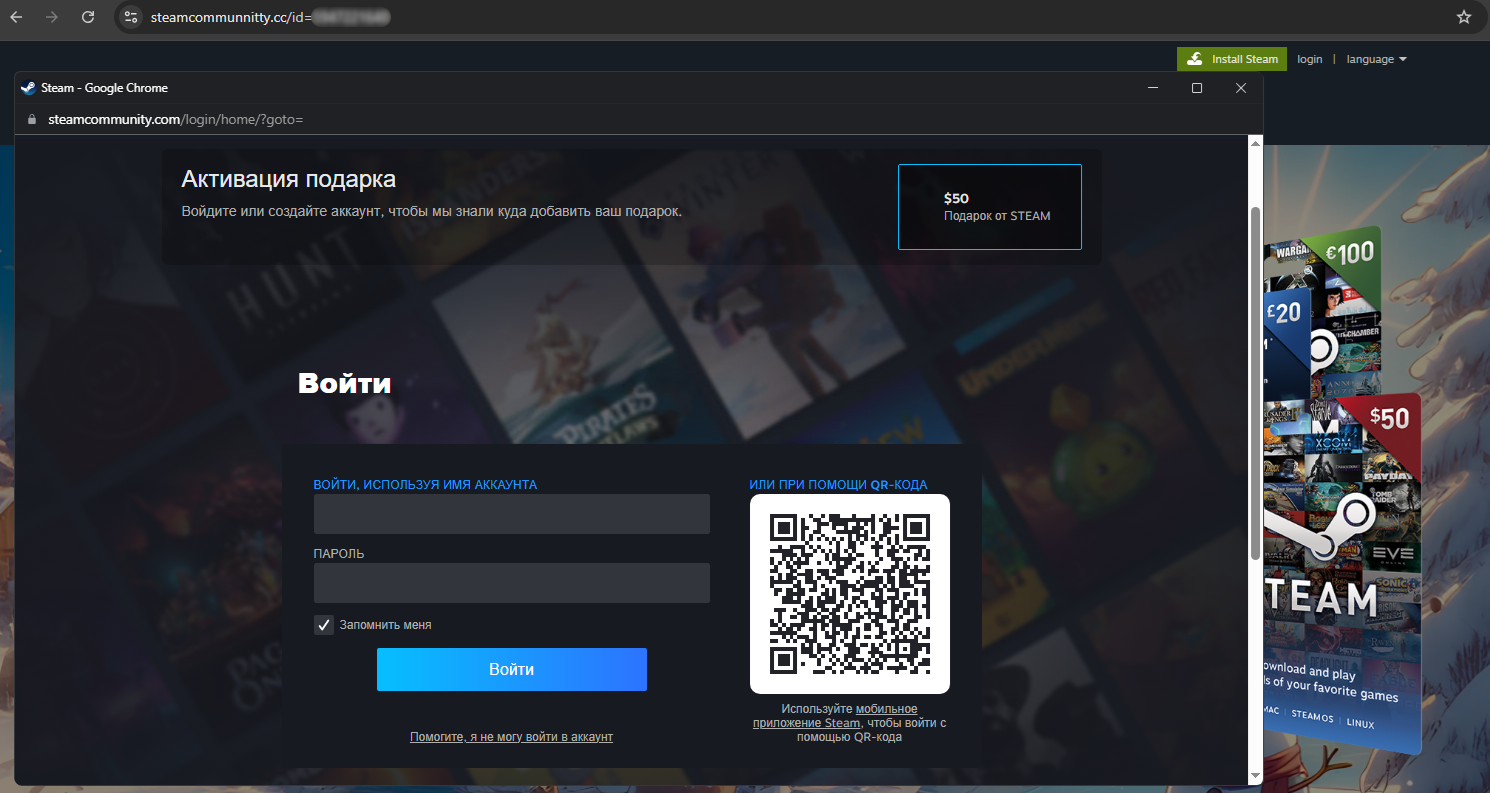
О кампании сообщили специалисты компании F6. Схема классическая: пользователей убеждают ввести логин и пароль от Steam на фишинговой копии оригинального сайта якобы для получения «приза».

Всего эксперты обнаружили около 20 подобных ресурсов. На шести из них предлагались подарочные карты номиналом до 50 долларов, на остальных — бесплатные скины для игр.


«В декабре 2025 года активно используются фейковые сайты Steam с новогодней тематикой, “зимними марафонами подарков” и акциями, приуроченными к годовщине платформы», — отметили в F6.

Ресурсы, размещённые в зоне .RU, уже заблокированы, однако кампания ориентирована не только на русскоязычную аудиторию — часть фишинговых сайтов работает на английском языке.


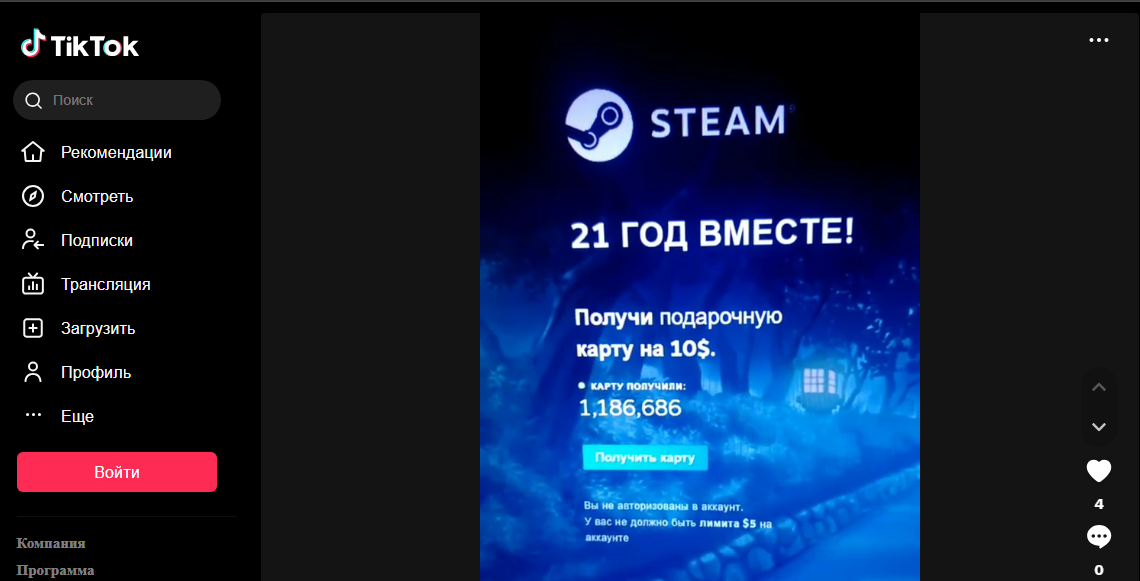
Фишинговые ссылки активно продвигаются на различных платформах, включая YouTube и TikTok, а также через мессенджеры. Широко применяется схема кросс-продвижения: например, ссылка с видеохостинга ведёт в телеграм-канал, где уже рекламируются мошеннические сайты.


Кроме того, специалисты выявили мошенническую копию платформы Twitch. Её используют для «раздачи» скинов с последующим перенаправлением пользователей на авторизацию через Steam. Чтобы избежать блокировок, злоумышленники применяют одноразовые ссылки.

Ранее Steam уже использовался для распространения вредоносных программ под видом игр. В феврале компания Valve удалила заражённую версию игры PirateFi. В июле аналогичный инцидент произошёл с игрой Chemia, а в октябре стало известно о массовом заражении пользователей через поддельную версию платформера BlockBasters, распространявшую криптодрейнер.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru