


В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

В Security Vision SOAR появились ИИ-ассистент и ML-отчёты

Security Vision выпустила обновление платформы SOAR, добавив в неё несколько заметных функций — локальный ИИ-ассистент, ML-скоринг инцидентов и автоматические ML-отчёты по итогам расследований. Обновление ориентировано на повседневную работу SOC и обработку инцидентов без выхода за контур заказчика.

Security Vision SOAR используется для управления и автоматизации реагирования на инциденты информационной безопасности на всех этапах их жизненного цикла — от выявления и анализа до восстановления и постинцидентной работы.

В основе платформы лежит объектно-ориентированный подход: каждый элемент инцидента — будь то хост, учётная запись, процесс или артефакт — рассматривается как отдельный объект со своей историей, связями и возможными действиями.

Сценарии реагирования в системе динамические: плейбуки автоматически подстраиваются под развитие инцидента, появление новых данных и техник атак. Дополнительно платформа выстраивает цепочку Kill Chain, показывая, как развивалась атака и какие шаги предпринимал злоумышленник.

Система также предлагает рекомендации по дальнейшим действиям, опираясь на контекст инцидента, накопленный опыт SOC и ML-модели, включая оценку вероятности ложного срабатывания.


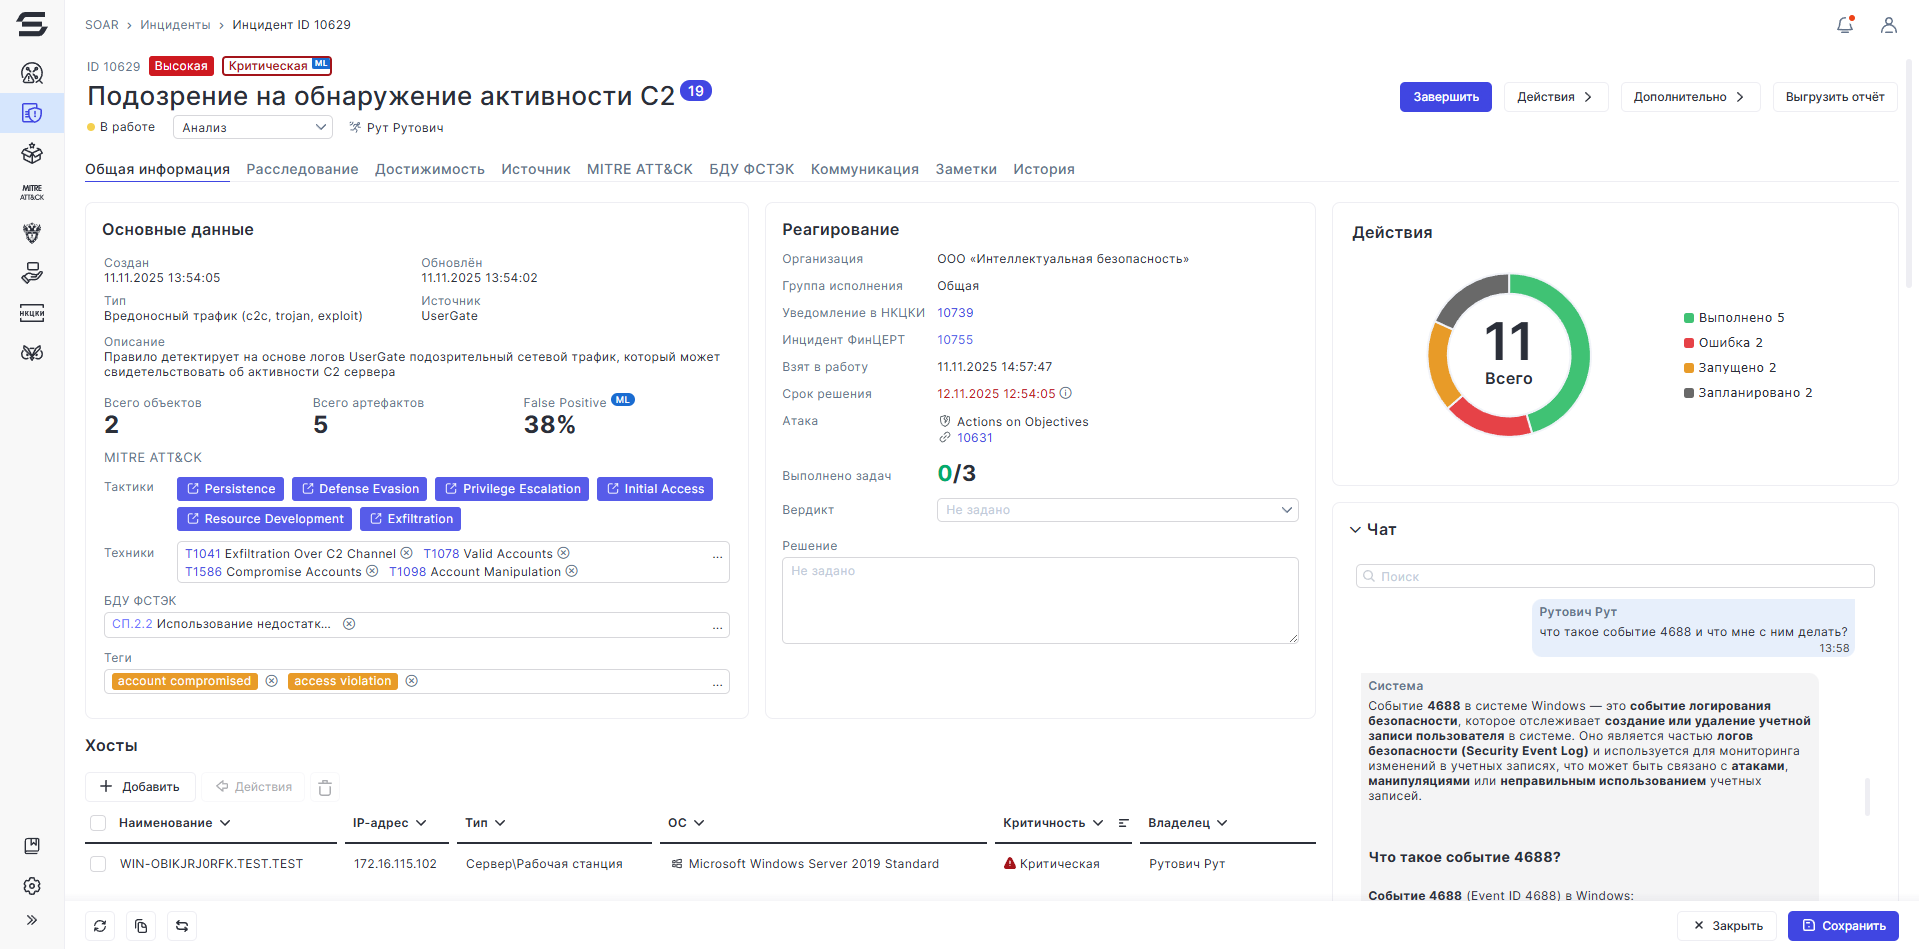
В новом релизе появился локальный ИИ-ассистент в формате чат-бота. Он работает полностью внутри инфраструктуры заказчика и не обращается к внешним сервисам. Ассистент учитывает контекст конкретного инцидента — его стадию, связанные объекты, историю действий и похожие кейсы — и помогает аналитикам разбираться в событиях, расшифровывать логи, понимать техники атак или формировать команды для диагностики. Модель может дообучаться прямо в SOC на результатах обработки инцидентов и аналитических бюллетенях, при этом все данные остаются внутри контура.

Ещё одно нововведение — ML-скоринг критичности инцидентов. Модель автоматически оценивает приоритет события на основе его масштаба и значимости затронутых активов, что упрощает триаж и помогает быстрее понять, какие инциденты требуют внимания в первую очередь.

Также в платформе появился ML-summary — автоматическое резюме по итогам расследования. При закрытии инцидента система формирует краткий отчёт в едином формате: что произошло, какие действия были выполнены, к какому результату они привели и удалось ли атакующему чего-то добиться. Такое резюме сохраняется в карточке инцидента и отчётности, упрощая передачу дел между сменами и снижая потерю контекста.

В целом обновление направлено на то, чтобы упростить и ускорить рутинную работу SOC: быстрее разбираться в инцидентах, снижать нагрузку на аналитиков и сохранять знания внутри команды без необходимости вручную оформлять каждый шаг расследования.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru