


В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

В MAX появился режим Семейная защита от мошенников и спама

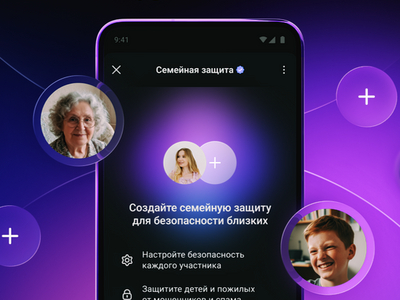
В национальном мессенджере MAX появился новый режим «Семейная защита», с помощью которого пользователи смогут обезопасить близких — детей, пожилых родственников и других членов семьи — от мошенников, спама и нежелательного контента. Чтобы воспользоваться функцией, достаточно обновить приложение.

«Семейная защита» представляет собой набор настроек приватности, который настраивается прямо в профиле.

Включив режим, пользователь получает возможность контролировать, кто может писать, звонить и добавлять выбранного человека в чаты, а также какой контент ему будет доступен.

Чтобы создать «Семейную защиту» и подключить к ней близких, нужно убедиться, что вы есть у них в контактах, затем зайти в раздел «Приватность» в профиле, открыть пункт «Семейная защита» и нажать «Создать защиту». После этого приложение сгенерирует шестизначный код — его необходимо передать тому, кого вы хотите подключить к режиму.

Подключение со стороны пользователя тоже занимает всего несколько шагов: в разделе «Приватность» нужно открыть «Семейную защиту», выбрать «Вступить по коду» и ввести полученный код.

Он действует десять минут и может быть использован только один раз. Все подключённые пользователи будут отображаться в списке у владельца защиты.

Дополнительно в MAX можно усилить безопасность аккаунта с помощью двухфакторной аутентификации. В этом случае для входа потребуется не только код из СМС, но и облачный пароль.

Настраивается всё там же, в разделе «Приватность»: нужно придумать надёжный пароль, добавить подсказку для себя, указать электронную почту и подтвердить её кодом. В мессенджере напоминают, что пароль должен быть сложным — с буквами и цифрами, а подсказка не должна быть очевидной для посторонних.

Новый режим рассчитан на тех, кто хочет меньше переживать за цифровую безопасность близких и взять часть забот под свой контроль.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru