


Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

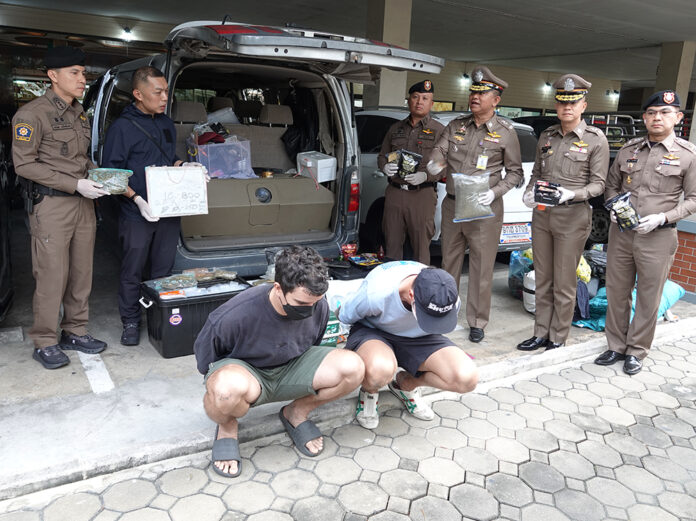
Полиция Таиланда задержала двух российских граждан по подозрению в торговле наркотиками в Бангкоке. По данным следствия, схема распространения была замаскирована под игру, а диспетчерские функции выполнял телеграм-бот с элементами искусственного интеллекта. У задержанных изъяли 200 тыс. бат (около 6400 долл.) наличными, автомобиль, два ноутбука, семь телефонов и наркотические вещества, главным образом продукты переработки каннабиса.

О задержании сообщил англоязычный новостной портал Khaosod. По его данным, россияне действовали в трёх центральных районах Бангкока — Патхумван, Лумпини и Яннава.

В этих районах фигуранты — Иван и Марк — размещали русскоязычные QR-стикеры, ведущие на телеграм-бота, управлявшегося с помощью ИИ. Бот обеспечивал все этапы взаимодействия между продавцами и покупателями: принимал заказы, передавал инструкции и рассылал координаты «закладок». Платежи проводились в криптовалюте, а для маскировки всей схемы использовалась игровая механика, напоминающая Pokemon Go.

Задержанным предъявлены обвинения в рекламе и распространении наркотических средств, а одному из них также инкриминируется нарушение правил пребывания в стране. Оба отрицают причастность к наркоторговле.

Как отмечает издание, расследование началось 13 ноября после сообщений в соцсетях о появлении стикеров с рекламой продажи наркотиков. По версии полиции, задержанные могли быть лишь частью более крупной сети, действовавшей не только в Бангкоке, но и в других регионах Таиланда.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru