


Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

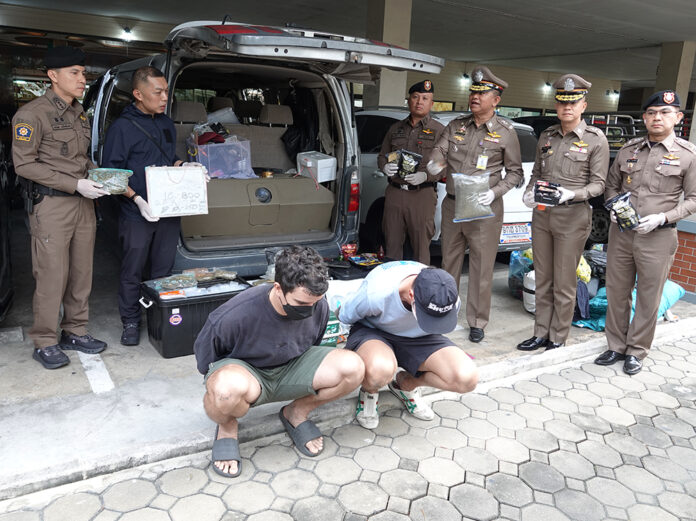
Полиция Таиланда задержала двух российских граждан по подозрению в торговле наркотиками в Бангкоке. По данным следствия, схема распространения была замаскирована под игру, а диспетчерские функции выполнял телеграм-бот с элементами искусственного интеллекта. У задержанных изъяли 200 тыс. бат (около 6400 долл.) наличными, автомобиль, два ноутбука, семь телефонов и наркотические вещества, главным образом продукты переработки каннабиса.

О задержании сообщил англоязычный новостной портал Khaosod. По его данным, россияне действовали в трёх центральных районах Бангкока — Патхумван, Лумпини и Яннава.

В этих районах фигуранты — Иван и Марк — размещали русскоязычные QR-стикеры, ведущие на телеграм-бота, управлявшегося с помощью ИИ. Бот обеспечивал все этапы взаимодействия между продавцами и покупателями: принимал заказы, передавал инструкции и рассылал координаты «закладок». Платежи проводились в криптовалюте, а для маскировки всей схемы использовалась игровая механика, напоминающая Pokemon Go.

Задержанным предъявлены обвинения в рекламе и распространении наркотических средств, а одному из них также инкриминируется нарушение правил пребывания в стране. Оба отрицают причастность к наркоторговле.

Как отмечает издание, расследование началось 13 ноября после сообщений в соцсетях о появлении стикеров с рекламой продажи наркотиков. По версии полиции, задержанные могли быть лишь частью более крупной сети, действовавшей не только в Бангкоке, но и в других регионах Таиланда.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru