


Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

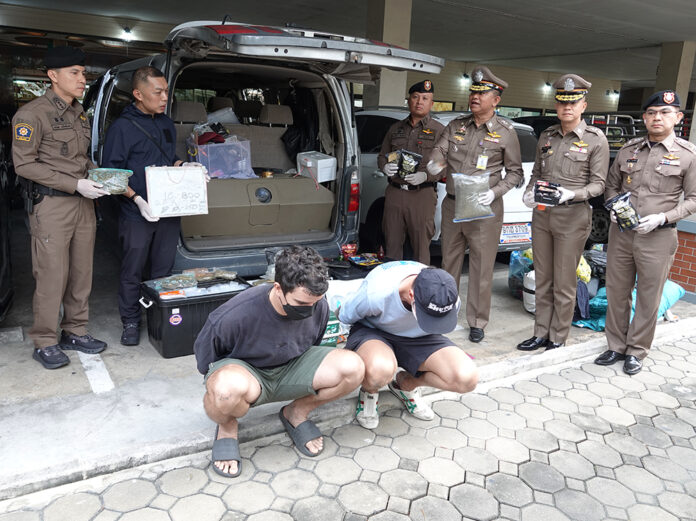
Полиция Таиланда задержала двух российских граждан по подозрению в торговле наркотиками в Бангкоке. По данным следствия, схема распространения была замаскирована под игру, а диспетчерские функции выполнял телеграм-бот с элементами искусственного интеллекта. У задержанных изъяли 200 тыс. бат (около 6400 долл.) наличными, автомобиль, два ноутбука, семь телефонов и наркотические вещества, главным образом продукты переработки каннабиса.

О задержании сообщил англоязычный новостной портал Khaosod. По его данным, россияне действовали в трёх центральных районах Бангкока — Патхумван, Лумпини и Яннава.

В этих районах фигуранты — Иван и Марк — размещали русскоязычные QR-стикеры, ведущие на телеграм-бота, управлявшегося с помощью ИИ. Бот обеспечивал все этапы взаимодействия между продавцами и покупателями: принимал заказы, передавал инструкции и рассылал координаты «закладок». Платежи проводились в криптовалюте, а для маскировки всей схемы использовалась игровая механика, напоминающая Pokemon Go.

Задержанным предъявлены обвинения в рекламе и распространении наркотических средств, а одному из них также инкриминируется нарушение правил пребывания в стране. Оба отрицают причастность к наркоторговле.

Как отмечает издание, расследование началось 13 ноября после сообщений в соцсетях о появлении стикеров с рекламой продажи наркотиков. По версии полиции, задержанные могли быть лишь частью более крупной сети, действовавшей не только в Бангкоке, но и в других регионах Таиланда.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru