


В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

В игровых Telegram-чатах нашли 12 схем скама, нацеленного на подростков

Специалисты F6 проанализировали мошеннические схемы, которые расставлены в популярных чатах и телеграм-каналах про компьютерные игры — тех самых, где ежедневно сидят десятки и сотни тысяч подростков. Аналитики нашли сразу 12 видов скама, нацеленного на кражу денег, угон аккаунтов и вовлечение детей в сомнительные — а порой и откровенно преступные — действия.

Специалисты департамента Digital Risk Protection изучали комментарии под постами в игровых каналах и обнаружили целую мошенническую экосистему.

Злоумышленники расставляют приманки с помощью ботов: фейковые профили обещают баснословные доходы, присылают ссылки на инвестсхемы, онлайн-казино, «задания за деньги», «горячие видео» или выгодные предложения по покупке игровой валюты и скинов.

Подростки — идеальная аудитория для таких атак: они постоянно в Сети, доверчивы и легко реагируют на эмоциональные триггеры вроде подарков, бонусов и обещаний «быстрого заработка».


12 схем: восемь — про деньги, две — про угон аккаунтов, две — про криминал. F6 выделила три главных направления атак:

  • скам для выманивания денег;
  • фишинг и угон аккаунтов в играх и мессенджерах;
  • вовлечение подростков в незаконные операции, например продажу банковских карт.


Среди самых опасных:

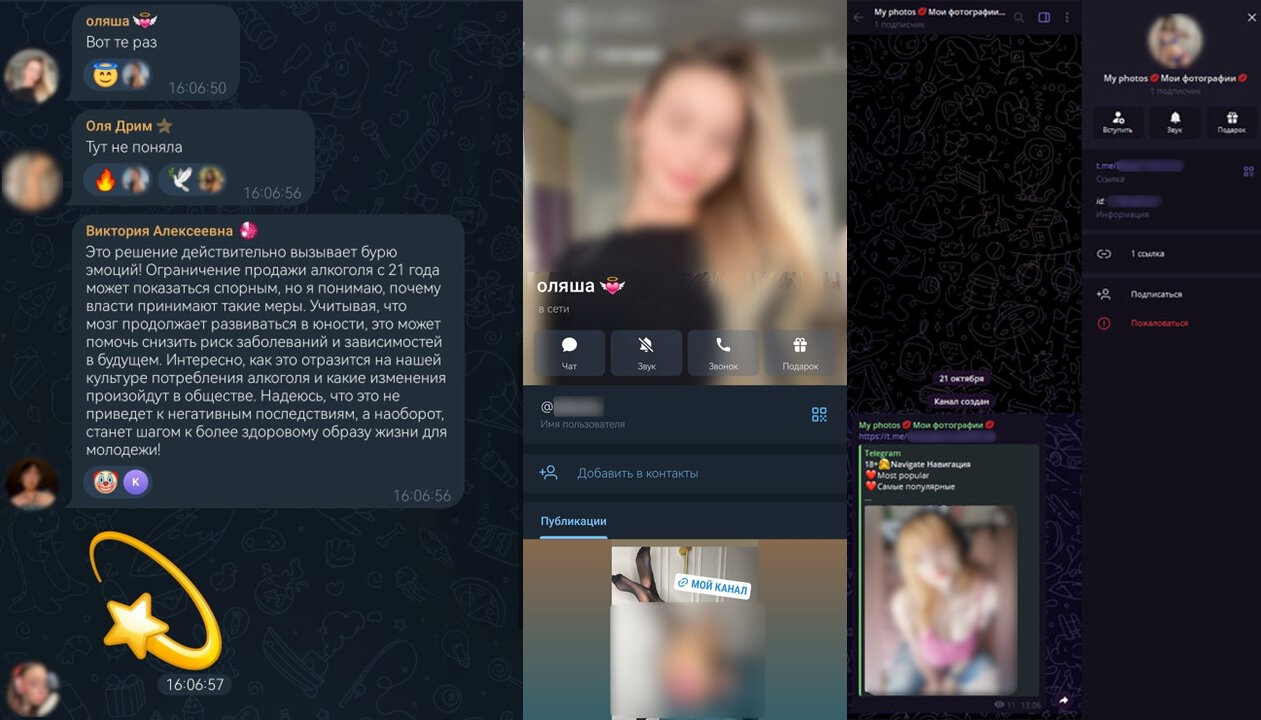
  • инвестскам с ботами под видом «красивых девушек»;
  • рискованные «задания за деньги», которые заканчиваются тем, что подросток отправляет мошенникам крупные суммы;
  • «медовые ловушки» с контентом 18+, где преступники используют шантаж;
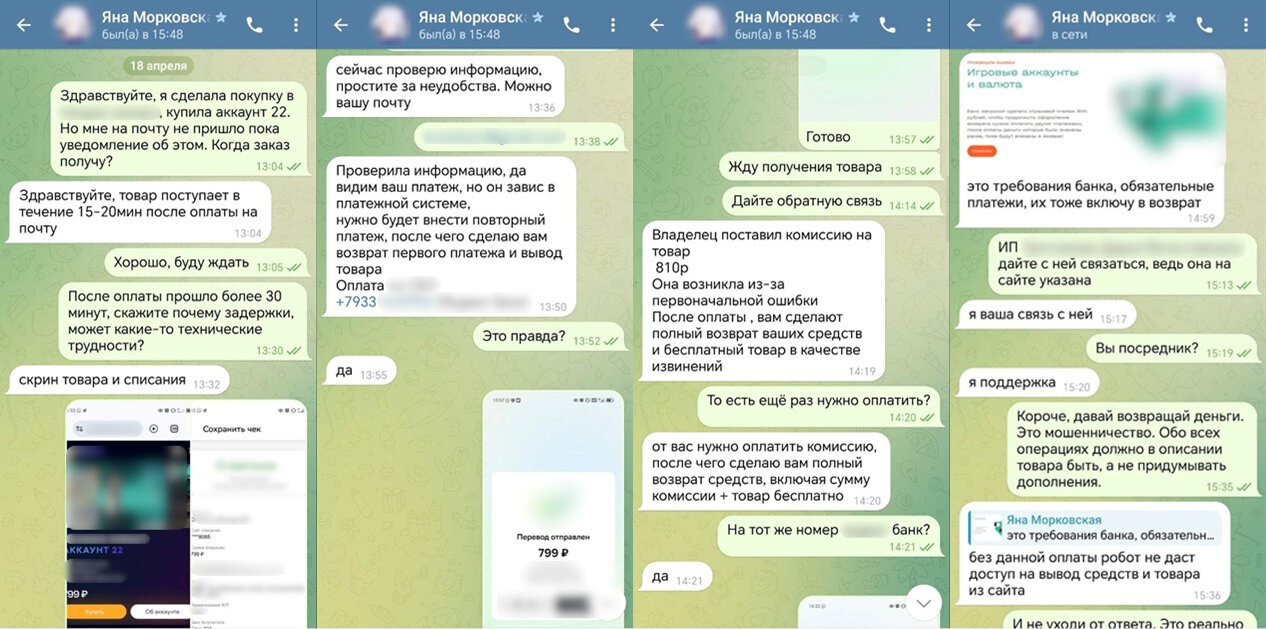
  • продажа игровой валюты и аккаунтов со 100% шансом остаться ни с деньгами, ни с товаром;
  • угон Telegram- и игровых аккаунтов через поддельные «подарки» и «стримерские конкурсы»;
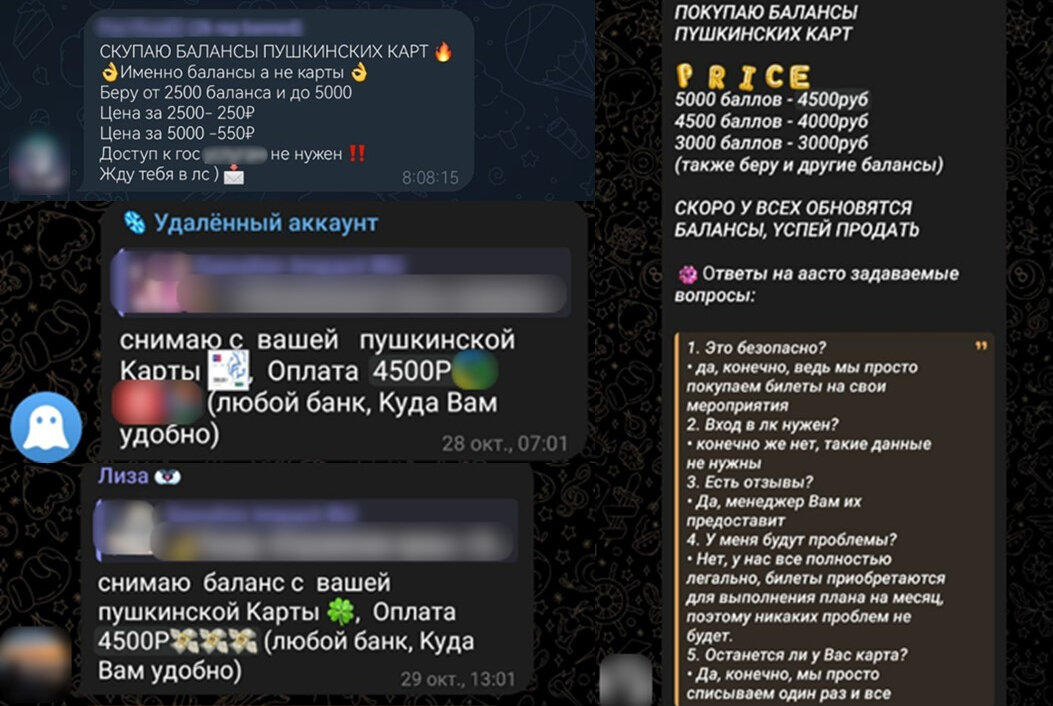
  • скупка банковских и «Пушкинских» карт, где преступники пытаются вовлечь подростков в финансовые правонарушения.


Злоумышленники активно пользуются ботами и ИИ, чтобы массово распространять приманки. При этом администраторы чатов стараются противодействовать: применяют собственные инструменты фильтрации, блокировки и мониторинга.

«Мошенники могут появиться в любом тематическом канале — неважно, сколько там подписчиков. Бороться с ними сложно, и в этой гонке ИИ зачастую работает на тёмную сторону. Но инструменты защиты тоже развиваются», — отмечает аналитик CERT F6 Анастасия Князева.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru