



Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Android-трояны в России маскируют под приложения для таксистов и курьеров

Специалисты F6 сообщили о новой мошеннической схеме, затрагивающей таксистов, курьеров и автолюбителей. Под видом «радаров коэффициентов» и приложений, помогающих ориентироваться на дорогах, злоумышленники распространяют через Telegram трояны для Android. Цель проста — получить доступ к банковским данным жертвы и оформить на неё кредиты.

С октября 2025 года мошенники используют как минимум девять телеграм-каналов для распространения поддельных приложений. Средний ущерб на одного пострадавшего — 11,2 тысячи рублей.

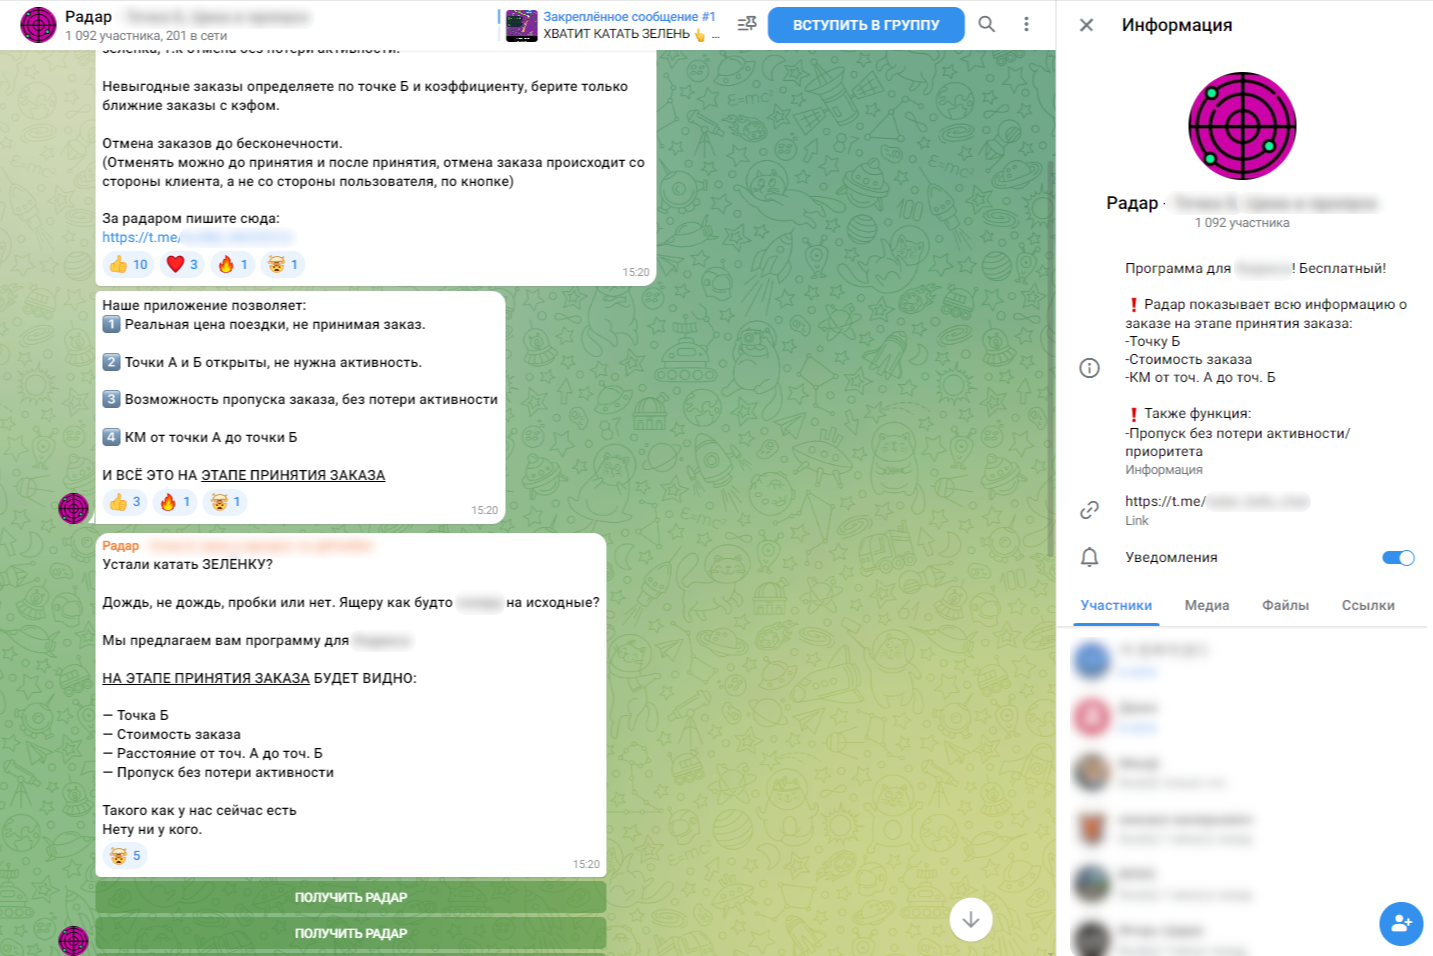
Первое выявленное приложение нацелено на профессиональных водителей. В названии — слова «радар» и «кэф», то есть повышенный коэффициент стоимости поездки. Идея выглядит заманчиво: приложение якобы показывает спрос в разных районах, предсказывает «точку Б» и даже цену поездки — что якобы недоступно в официальных сервисах.

Реклама таких приложений активно распространяется в чатах таксистов и курьеров. Ссылки ведут на телеграм-канал, где лежит APK-файл.


После установки программа запрашивает опасный набор разрешений — от СМС до вызовов, затем просит ввести данные банковской карты для «бесплатной подписки». Стоит это сделать — и злоумышленники получают возможность списывать деньги, а также оформлять микрозаймы от имени жертвы.


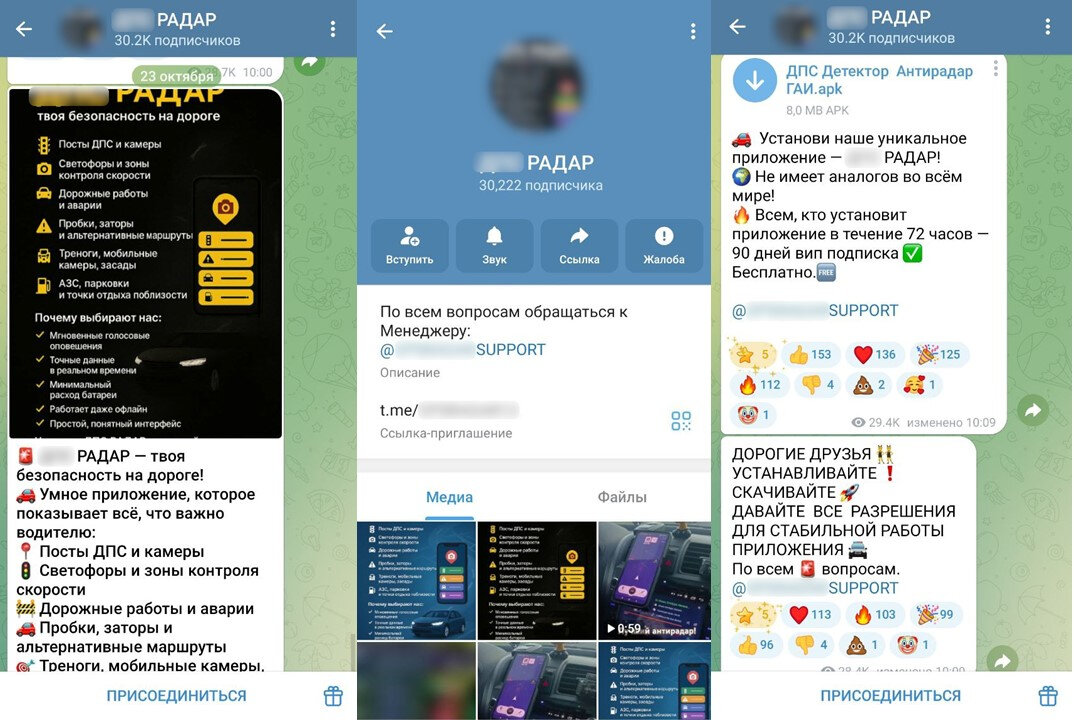
Второе приложение маскируется под предупреждающую систему о камерах, постах ДПС, пробках и авариях. В рекламе его называют «уникальным» и «не имеющим аналогов». Чтобы ускорить установку, мошенники обещают 1000 рублей каждому, кто скачает приложение в течение 72 часов, а еще — 90 дней «VIP-подписки».

Схема та же: реклама → телеграм-канал → APK-файл → разрешения → кардинг и кредиты на имя пользователя.

Это не первая кампания группы: ранее в 2025 году специалисты F6 и RuStore заблокировали более 600 доменов, распространявших DeliveryRAT под видом популярных приложений для доставки, маркетплейсов, банковских сервисов и других категорий.

По словам Евгения Егорова, ведущего аналитика Digital Risk Protection F6, мошенники активно адаптируют свои схемы под конкретные аудитории:

«На этот раз в опасной зоне оказались таксисты, доставщики, курьеры и обычные водители. Киберпреступники постоянно ищут новые способы обмана, даже если старые работают отлично».

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru
