


Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Шпионский троян CastleRAT вступил в Steam-сообщество ради связи с C2

Объявившийся в марте этого года Windows-бэкдор CastleRAT существует в двух вариантах: один написан на Python, другой скомпилирован на C. Последний ловчее прячется в системе и обладает более широкими возможностями.

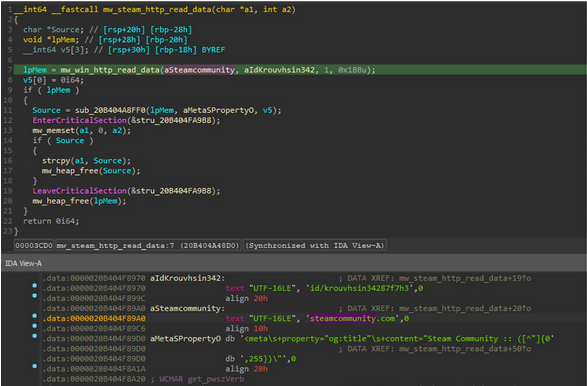
В компании Splunk (собственность Cisco) подвергли анализу пару C-образцов CastleRAT и выяснили, что для управления трояном используются специально созданные публичные профили Steam.

При запуске вредонос собирает системные данные (имя компьютера, имя пользователя, GUID машины, название продукта) и обращается к бесплатному сервису www[.]ip-api[.]com для получения IP-адреса жертвы. Собранная информация отсылается на C2-сервер в подтверждение успешного заражения.

Основной задачей CastleRAT является обеспечение удаленного шелл-доступа к хосту. Зловред также умеет по команде выполнять следующие задачи:

  • составление списка запущенных процессов;
  • кейлоггинг;
  • копирование истории браузера (Microsoft Edge, Google Chrome, Brave, Firefox);
  • кража учетных данных и адресов криптокошельков из буфера обмена;
  • захват экрана (скриншоты выполняются в фоне и с заданной периодичностью);
  • включение / выключение микрофона и веб-камеры;
  • вывод поддельного диалогового окна с целью заставить жертву совершить искомое действие (вбить команду, путь к файлу, учетные данные);
  • останов и повторный запуск браузера с нужными флагами (–mute-audio, –do-not-de-elevate и проч.) в обеспечение скрытного мониторинга и контроля пользовательских сессий;
  • повышение привилегий в обход UAC (с этой целью используется UUID службы Appinfo для запуска доверенного ComputerDefaults.exe на более высоком уровне);
  • загрузка и запуск (с помощью rundll32.exe) дополнительных плагинов.

Чтобы обеспечить себе постоянное присутствие в системе, CastleRAT создает запланированное задание на запуск своей копии при каждой загрузке Windows.

Использование Steam позволяет операторам зловреда скрыть C2-коммуникации в легитимном веб-трафике. Всю релевантную информацию (конфигурация, команды) они постят на страницах игрового комьюнити прямым текстом либо в виде ссылок.


Обмен вредоноса с C2 осуществляется с использованием RC4. Ключ для шифрования / расшифровки данных жестко прописан в коде CastleRAT.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru