



Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Triada атакует пользователей Android через рекламные сети

Специалистам Adex удалось выявить и нейтрализовать сложную многолетнюю кампанию, связанную с известным Android-трояном Triada. Эта операция на протяжении нескольких лет задействовала мобильную рекламную экосистему, что показывает, насколько опасными стали атаки на цепочки поставок софта.

По отраслевой статистике, опубликованной вместе с расследованием, Triada остаётся одним из самых грозных Android-зловредов: в третьем квартале 2025 года на него пришлось 15,78% всех обнаруженных заражений.

Аналитики Adex проследили деятельность группы, стоящей за Triada, и обнаружили, что злоумышленники последние пять лет активно пытались проникнуть в легитимные рекламные сети.

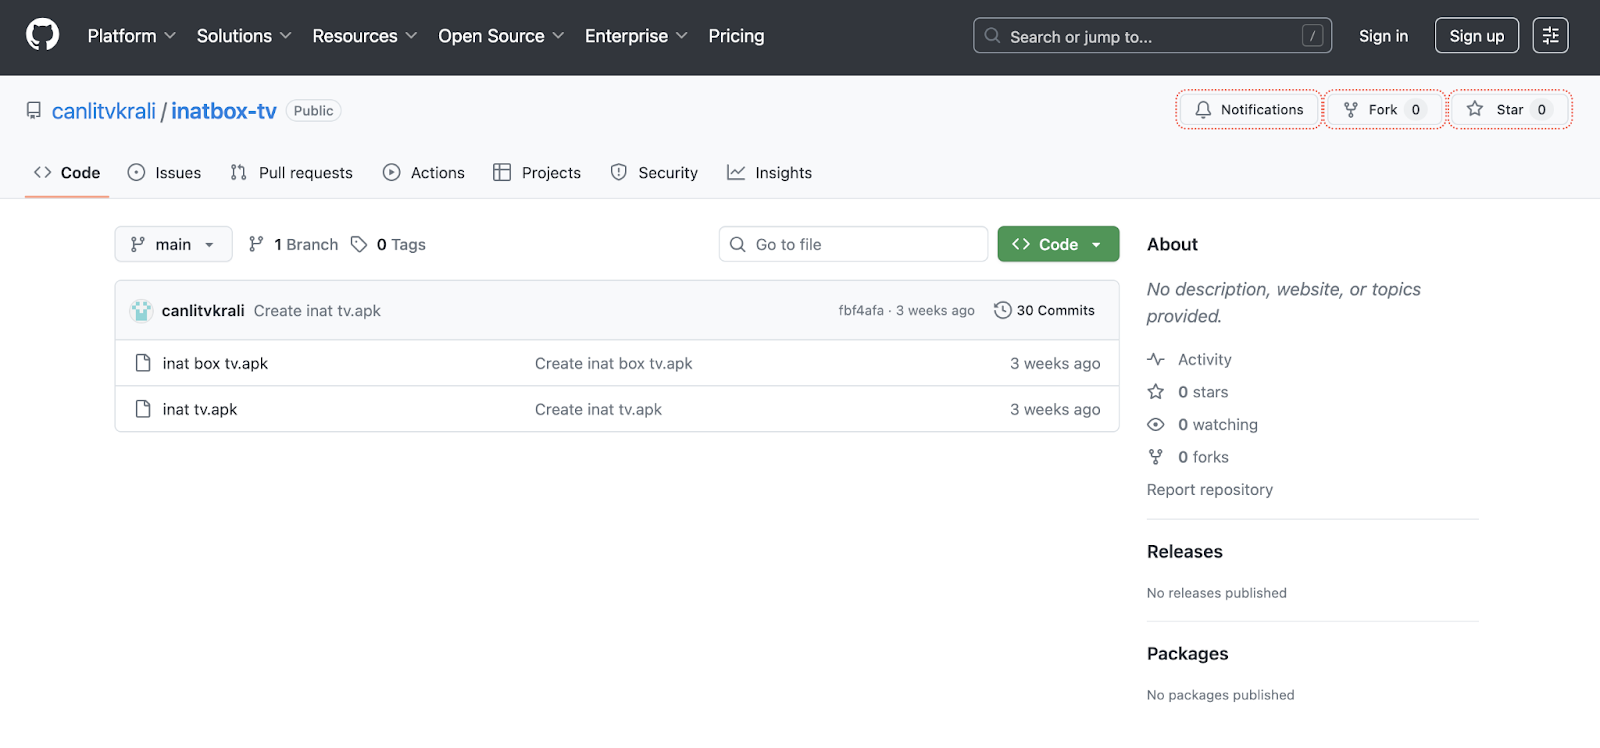
Вместо привычного распространения через заражённые сайты или приложения они начали использовать инфраструктуру, которой традиционно доверяют, — GitHub, Discord CDN и аккаунты рекламодателей.


Злоумышленники создавали умные редиректы и маскировали APK-файлы под легальные ресурсы, что сильно затрудняло обнаружение даже для продвинутых систем безопасности. Всего Adex удалось выявить и заблокировать более 500 связанных с операцией аккаунтов.

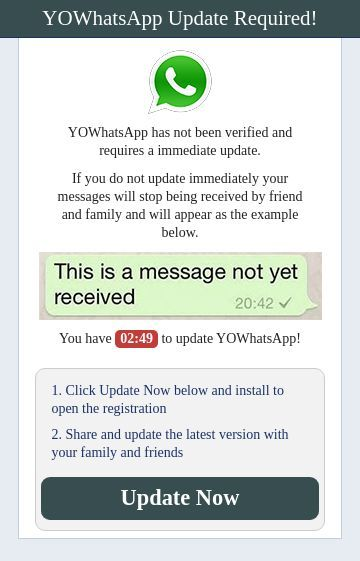
Кроме того, одним из основных векторов распространения Triada стали приложения FMWhatsApp и YoWhatsApp. Их вредоносные версии продвигались в рекламных постах.


Расследование показало, как быстро эволюционировали тактики злоумышленников.

  • 2020–2021 годы — злоумышленники регистрировали рекламные аккаунты на поддельные документы и пополняли их в стиле классических карточных схем. Распространение вредоносных APK шло через Discord CDN и укороченные ссылки, ведущие на фейковые страницы.
  • 2022–2024 годы — акцент сместился на прямые захваты аккаунтов. Взломанные профили без включённой двухфакторной аутентификации использовались для скрытых кампаний, которые перенаправляли пользователей на скачивание вредоносных файлов, размещённых на GitHub. Тем самым злоумышленники фактически использовали доверие к крупнейшему репозиторию кода.
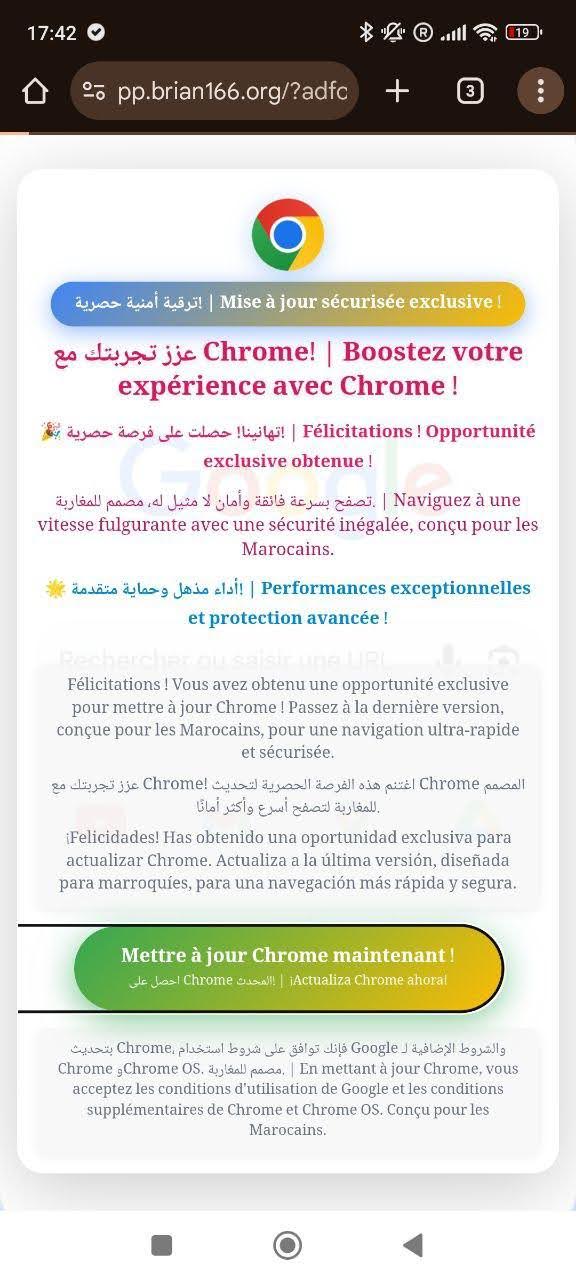
  • 2025 год — третья волна стала самой сложной. Появились фишинговые страницы, маскирующиеся под «срочные обновления Chrome», цепочки запутанных редиректов и массовое использование аккаунтов, полученных через компрометацию. Данные VirusTotal указывают на аномальные входы из Турции и Индии, что говорит о координированной операции.


Выводы для индустрии очевидны: чистый домен больше ничего не гарантирует.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru