


ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

Исследователи из Zimperium сообщили о возвращении известного Android-шпиона ClayRat — и новом уровне его возможностей. Если раньше это был сравнительно простой инфостилер, то теперь он превратился в полноценный инструмент слежки, который не только собирает информацию, но и активно сопротивляется попыткам удалить его с устройства.

ClayRat впервые обнаружили в октябре 2024 года: тогда он умел воровать СМС и журналы звонков — неприятно, но типично.

Однако новая версия, как отмечают аналитики zLabs, получила «значительно расширенную функциональность».

Главное изменение — использование специальных возможностей ОС Android. Эти механизмы предназначены для помощи людям с ограниченными возможностями, но злоумышленники всё чаще используют их как универсальный доступ ко всему интерфейсу устройства. В случае ClayRat это позволило внедрить кейлоггер, считывать ПИН-коды, пароли и даже автоматически снимать блокировку экрана.

Но более тревожным стало то, что ClayRat научился обороняться. Если пользователь попытается удалить приложение, оно блокирует нажатия, имитируя «тапы» по системным кнопкам — фактически мешая выключить смартфон или удалить заражённое приложение. Параллельно троян накладывает фальшивые оверлеи — например, «обновление системы», — чтобы скрыть происходящее на экране.

Для заражения ClayRat маскируется под известные сервисы — видеоплатформы, мессенджеры, региональные приложении вроде такси или парковки.

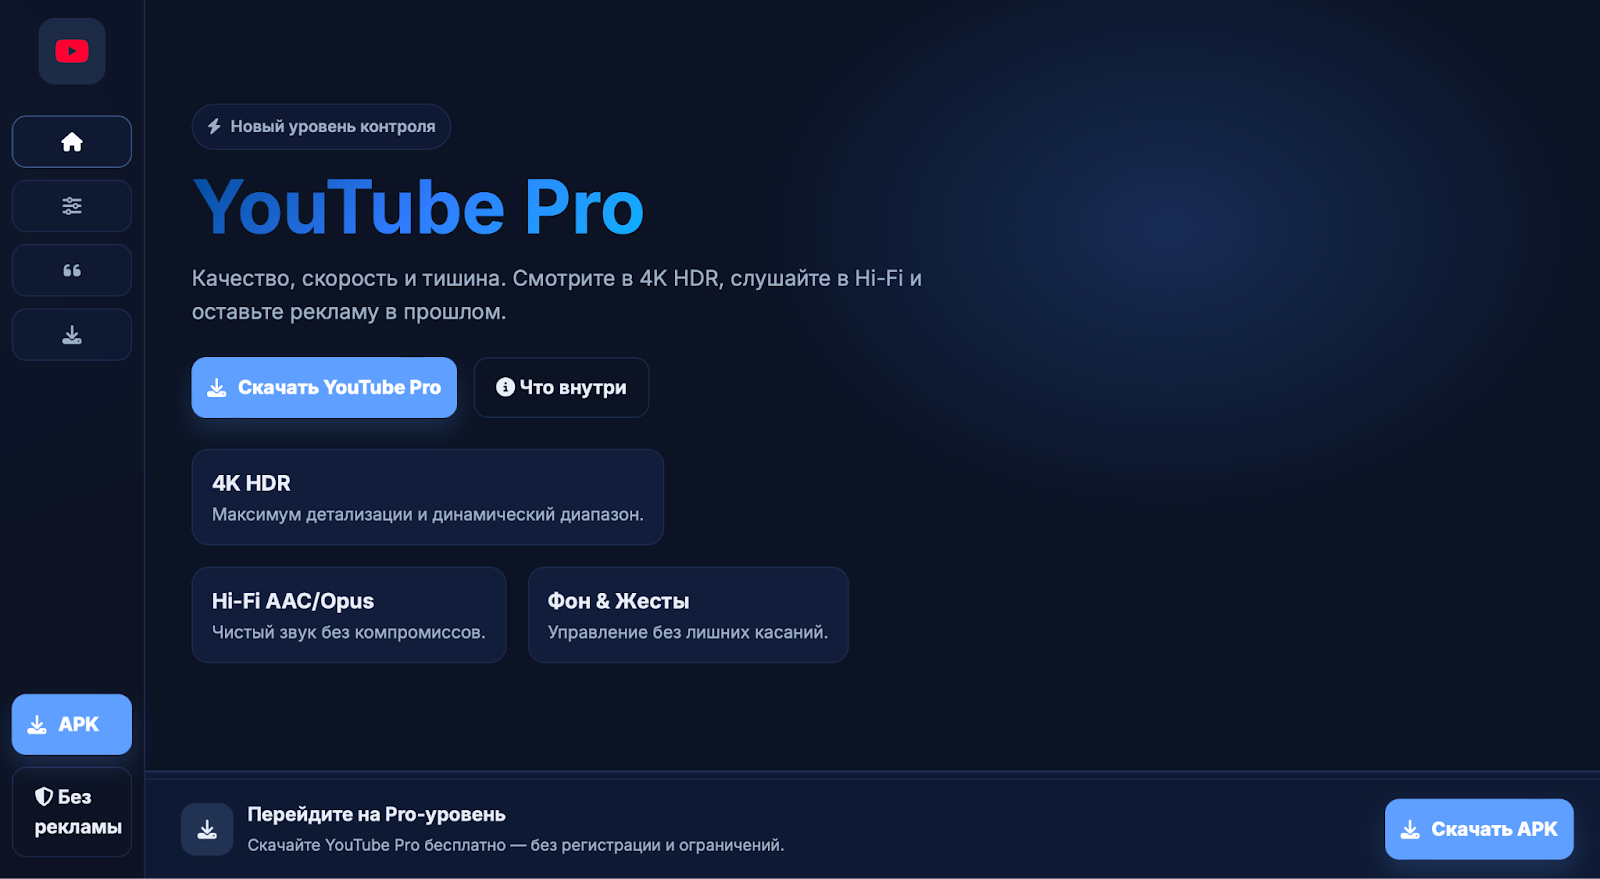
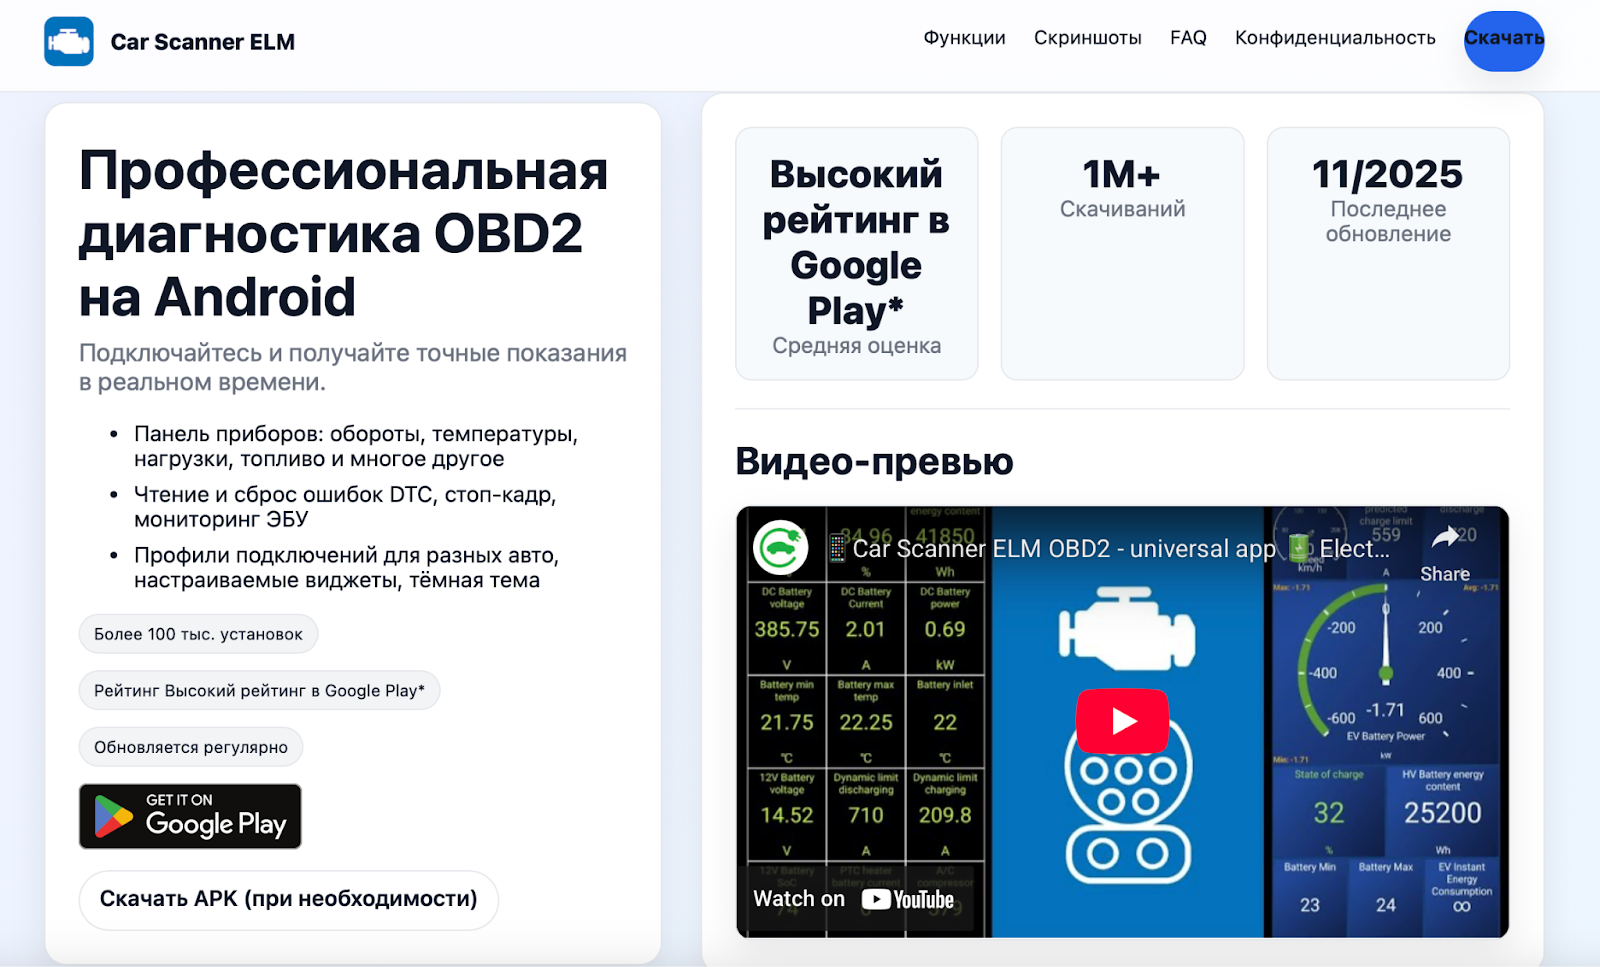
Исследователи нашли более 25 доменов-приманок, включая фальшивые версии «YouTube Pro» и автомобильного диагностического приложения «Car Scanner ELM». Дополнительно злоумышленники используют Dropbox для распространения APK-файлов, чтобы обойти веб-фильтры.


После установки ClayRat получает контроль над смартфоном: записывает экран через MediaProjection API, перехватывает пользовательские ответы на уведомления и подменяет их, что помогает красть одноразовые коды и вмешиваться в переписки.

Zimperium отмечает, что обновлённый ClayRat стал заметно опаснее прежнего. Его возможности показывают, насколько стремительно эволюционируют мобильные угрозы — и почему классических мер защиты уже недостаточно.

Напомним, в России ClayRat был обнаружен ещё в октябре. Тогда вредонос маскировался под WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Google Photos и YouTube.

Кроме того, на прошлой неделе мы писали, что киберполиция задержала учащегося Краснодарского кооперативного института, которого обвиняют в ClayRat.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru