


ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

Исследователи из Zimperium сообщили о возвращении известного Android-шпиона ClayRat — и новом уровне его возможностей. Если раньше это был сравнительно простой инфостилер, то теперь он превратился в полноценный инструмент слежки, который не только собирает информацию, но и активно сопротивляется попыткам удалить его с устройства.

ClayRat впервые обнаружили в октябре 2024 года: тогда он умел воровать СМС и журналы звонков — неприятно, но типично.

Однако новая версия, как отмечают аналитики zLabs, получила «значительно расширенную функциональность».

Главное изменение — использование специальных возможностей ОС Android. Эти механизмы предназначены для помощи людям с ограниченными возможностями, но злоумышленники всё чаще используют их как универсальный доступ ко всему интерфейсу устройства. В случае ClayRat это позволило внедрить кейлоггер, считывать ПИН-коды, пароли и даже автоматически снимать блокировку экрана.

Но более тревожным стало то, что ClayRat научился обороняться. Если пользователь попытается удалить приложение, оно блокирует нажатия, имитируя «тапы» по системным кнопкам — фактически мешая выключить смартфон или удалить заражённое приложение. Параллельно троян накладывает фальшивые оверлеи — например, «обновление системы», — чтобы скрыть происходящее на экране.

Для заражения ClayRat маскируется под известные сервисы — видеоплатформы, мессенджеры, региональные приложении вроде такси или парковки.

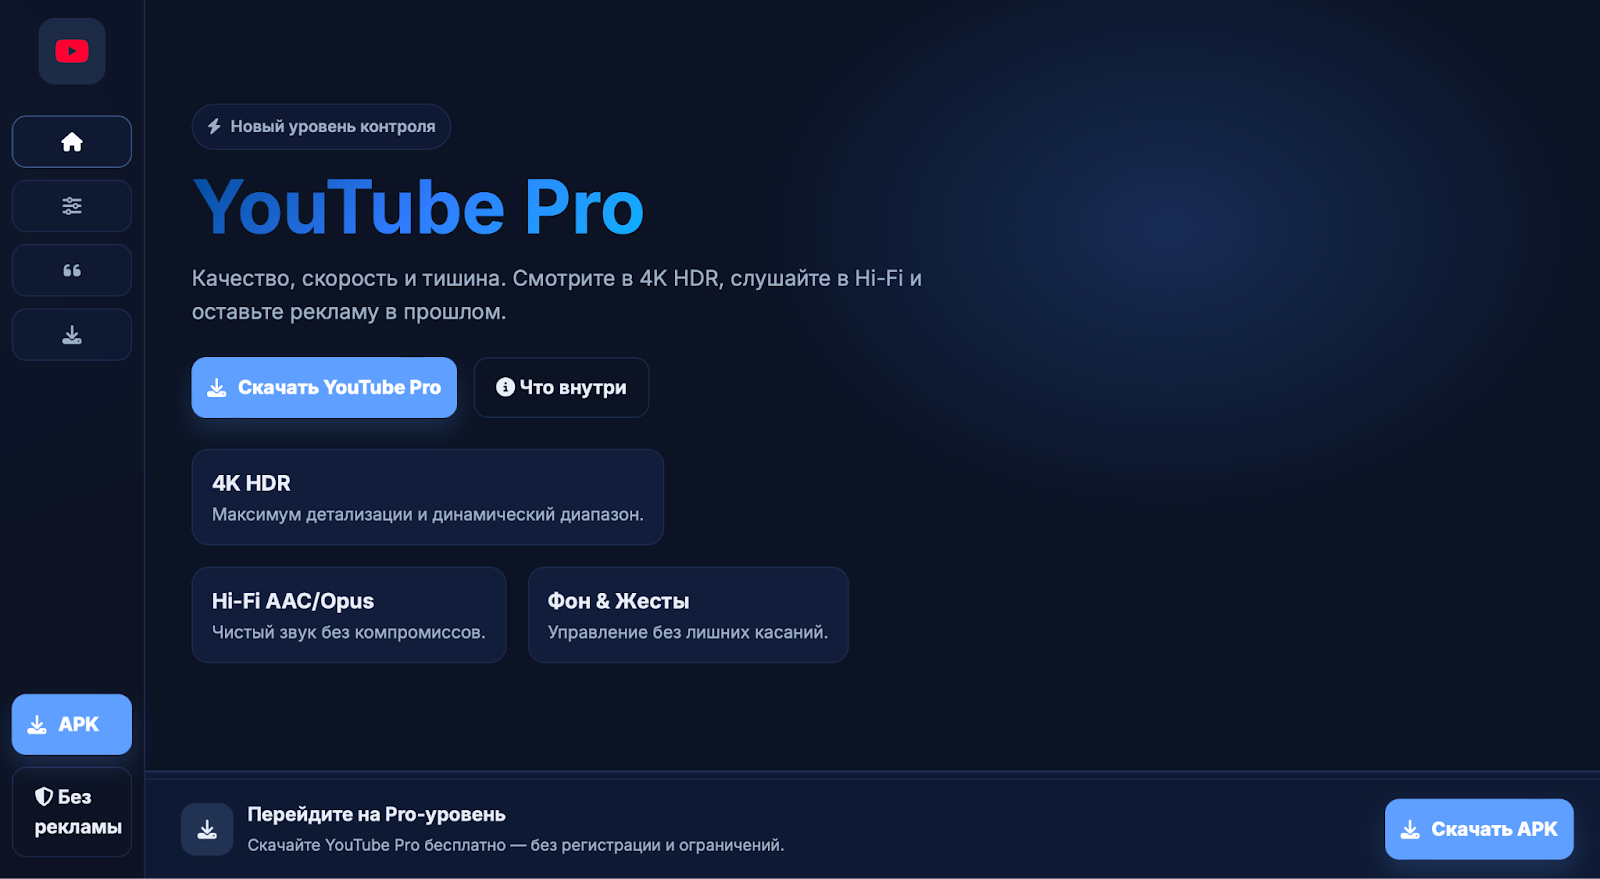
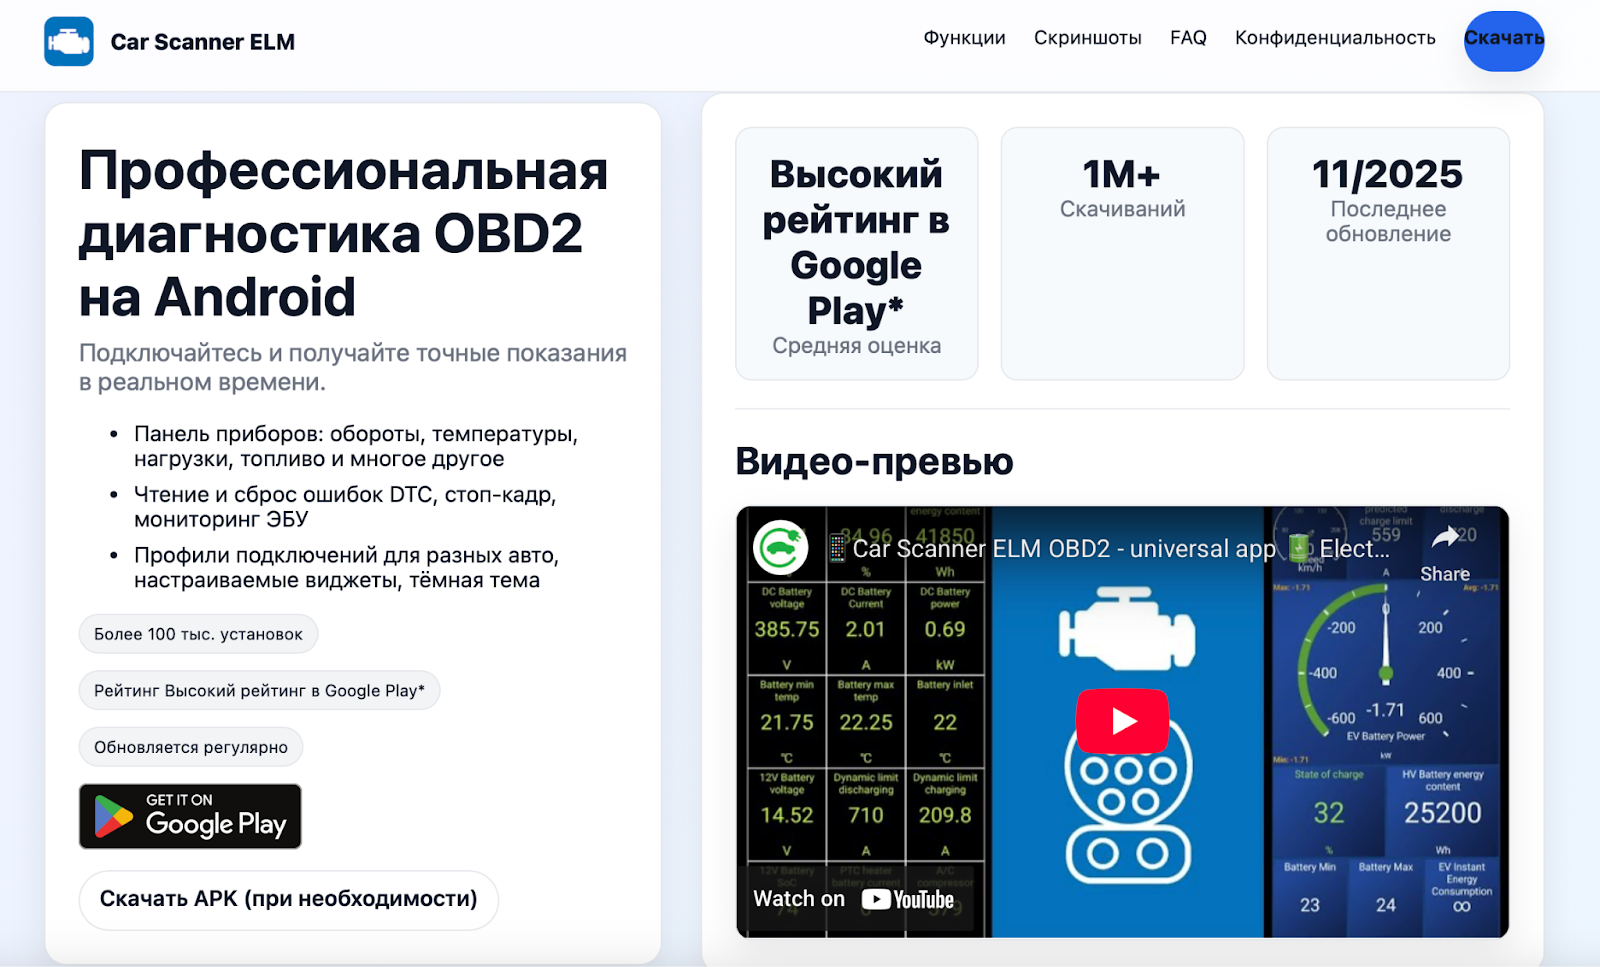
Исследователи нашли более 25 доменов-приманок, включая фальшивые версии «YouTube Pro» и автомобильного диагностического приложения «Car Scanner ELM». Дополнительно злоумышленники используют Dropbox для распространения APK-файлов, чтобы обойти веб-фильтры.


После установки ClayRat получает контроль над смартфоном: записывает экран через MediaProjection API, перехватывает пользовательские ответы на уведомления и подменяет их, что помогает красть одноразовые коды и вмешиваться в переписки.

Zimperium отмечает, что обновлённый ClayRat стал заметно опаснее прежнего. Его возможности показывают, насколько стремительно эволюционируют мобильные угрозы — и почему классических мер защиты уже недостаточно.

Напомним, в России ClayRat был обнаружен ещё в октябре. Тогда вредонос маскировался под WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Google Photos и YouTube.

Кроме того, на прошлой неделе мы писали, что киберполиция задержала учащегося Краснодарского кооперативного института, которого обвиняют в ClayRat.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru