


ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

Исследователи из Zimperium сообщили о возвращении известного Android-шпиона ClayRat — и новом уровне его возможностей. Если раньше это был сравнительно простой инфостилер, то теперь он превратился в полноценный инструмент слежки, который не только собирает информацию, но и активно сопротивляется попыткам удалить его с устройства.

ClayRat впервые обнаружили в октябре 2024 года: тогда он умел воровать СМС и журналы звонков — неприятно, но типично.

Однако новая версия, как отмечают аналитики zLabs, получила «значительно расширенную функциональность».

Главное изменение — использование специальных возможностей ОС Android. Эти механизмы предназначены для помощи людям с ограниченными возможностями, но злоумышленники всё чаще используют их как универсальный доступ ко всему интерфейсу устройства. В случае ClayRat это позволило внедрить кейлоггер, считывать ПИН-коды, пароли и даже автоматически снимать блокировку экрана.

Но более тревожным стало то, что ClayRat научился обороняться. Если пользователь попытается удалить приложение, оно блокирует нажатия, имитируя «тапы» по системным кнопкам — фактически мешая выключить смартфон или удалить заражённое приложение. Параллельно троян накладывает фальшивые оверлеи — например, «обновление системы», — чтобы скрыть происходящее на экране.

Для заражения ClayRat маскируется под известные сервисы — видеоплатформы, мессенджеры, региональные приложении вроде такси или парковки.

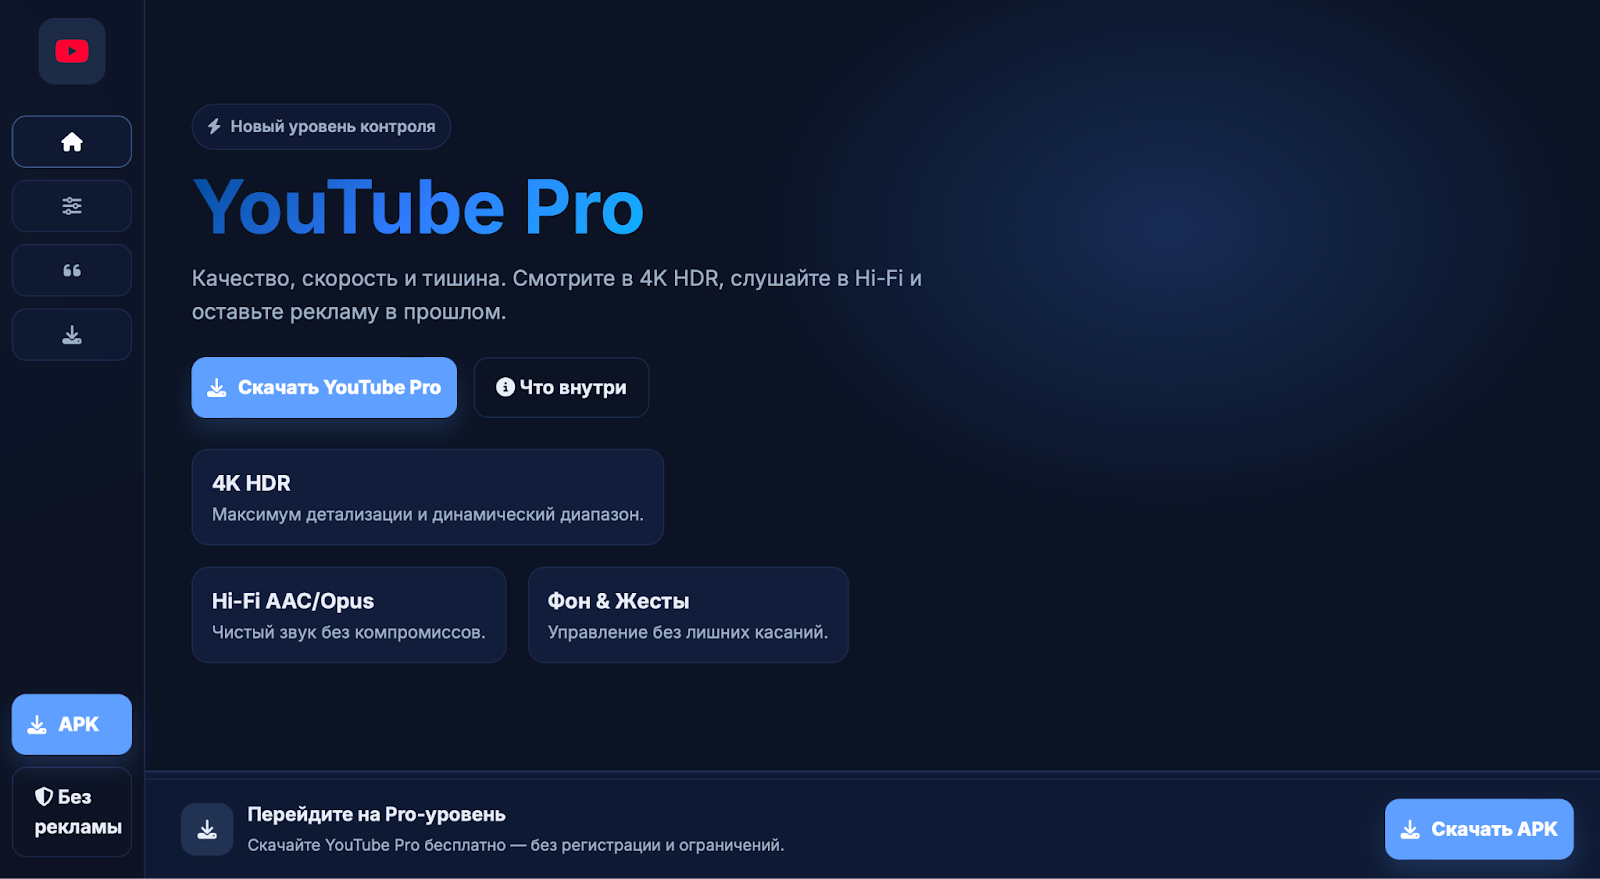
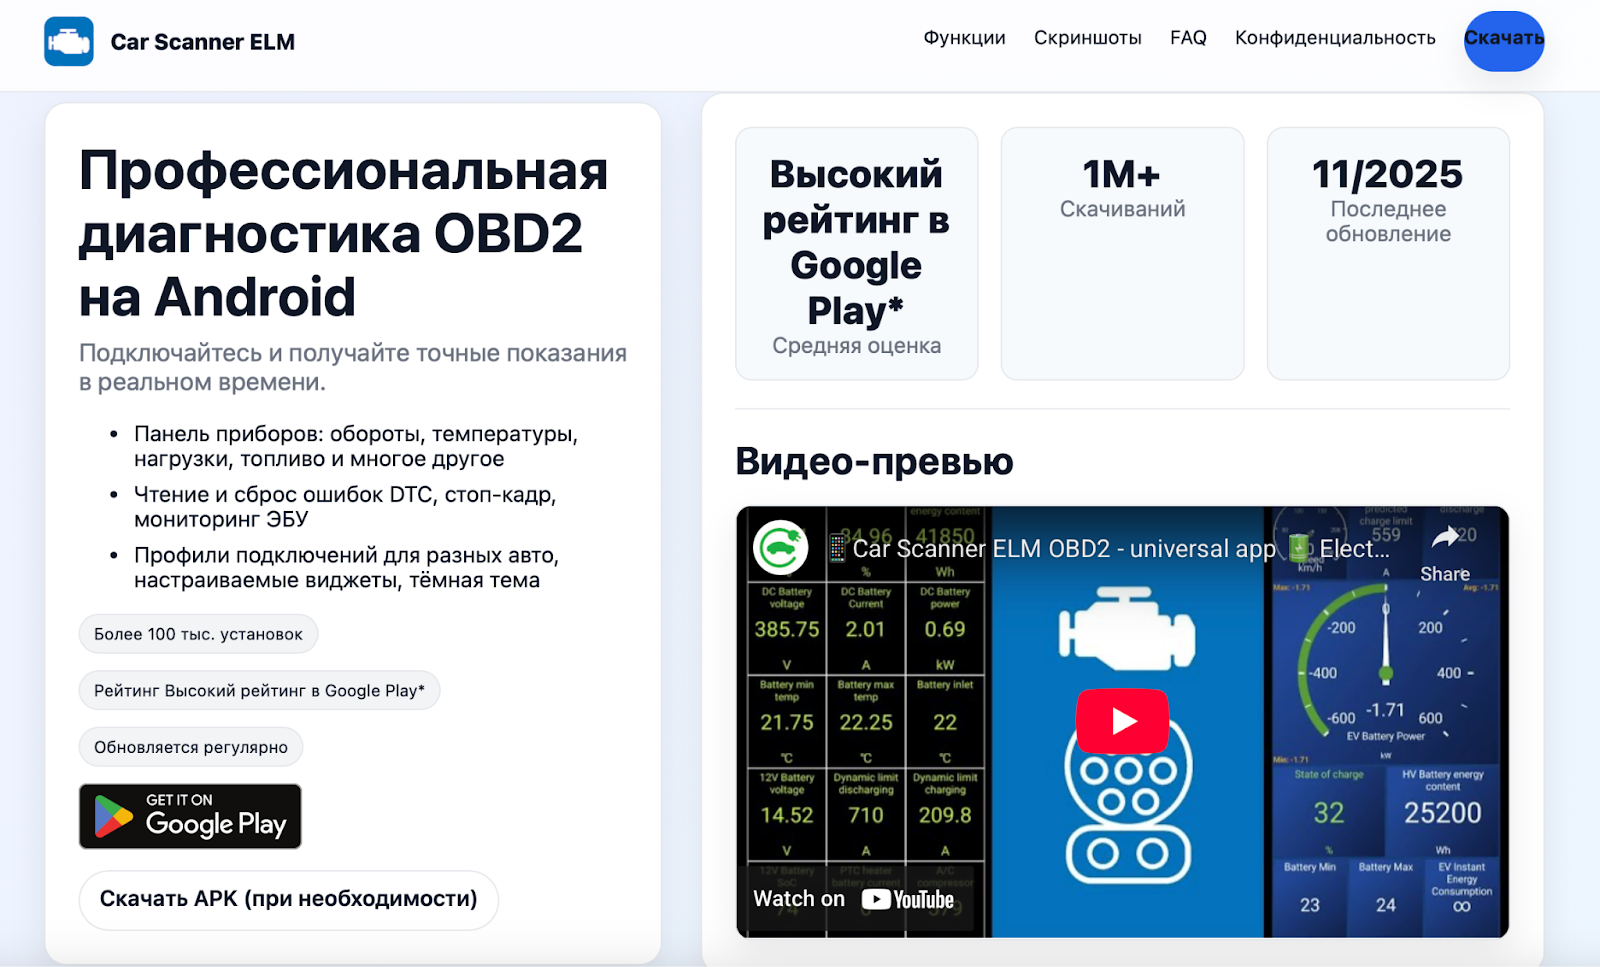
Исследователи нашли более 25 доменов-приманок, включая фальшивые версии «YouTube Pro» и автомобильного диагностического приложения «Car Scanner ELM». Дополнительно злоумышленники используют Dropbox для распространения APK-файлов, чтобы обойти веб-фильтры.


После установки ClayRat получает контроль над смартфоном: записывает экран через MediaProjection API, перехватывает пользовательские ответы на уведомления и подменяет их, что помогает красть одноразовые коды и вмешиваться в переписки.

Zimperium отмечает, что обновлённый ClayRat стал заметно опаснее прежнего. Его возможности показывают, насколько стремительно эволюционируют мобильные угрозы — и почему классических мер защиты уже недостаточно.

Напомним, в России ClayRat был обнаружен ещё в октябре. Тогда вредонос маскировался под WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Google Photos и YouTube.

Кроме того, на прошлой неделе мы писали, что киберполиция задержала учащегося Краснодарского кооперативного института, которого обвиняют в ClayRat.

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru