


ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

Исследователи из Zimperium сообщили о возвращении известного Android-шпиона ClayRat — и новом уровне его возможностей. Если раньше это был сравнительно простой инфостилер, то теперь он превратился в полноценный инструмент слежки, который не только собирает информацию, но и активно сопротивляется попыткам удалить его с устройства.

ClayRat впервые обнаружили в октябре 2024 года: тогда он умел воровать СМС и журналы звонков — неприятно, но типично.

Однако новая версия, как отмечают аналитики zLabs, получила «значительно расширенную функциональность».

Главное изменение — использование специальных возможностей ОС Android. Эти механизмы предназначены для помощи людям с ограниченными возможностями, но злоумышленники всё чаще используют их как универсальный доступ ко всему интерфейсу устройства. В случае ClayRat это позволило внедрить кейлоггер, считывать ПИН-коды, пароли и даже автоматически снимать блокировку экрана.

Но более тревожным стало то, что ClayRat научился обороняться. Если пользователь попытается удалить приложение, оно блокирует нажатия, имитируя «тапы» по системным кнопкам — фактически мешая выключить смартфон или удалить заражённое приложение. Параллельно троян накладывает фальшивые оверлеи — например, «обновление системы», — чтобы скрыть происходящее на экране.

Для заражения ClayRat маскируется под известные сервисы — видеоплатформы, мессенджеры, региональные приложении вроде такси или парковки.

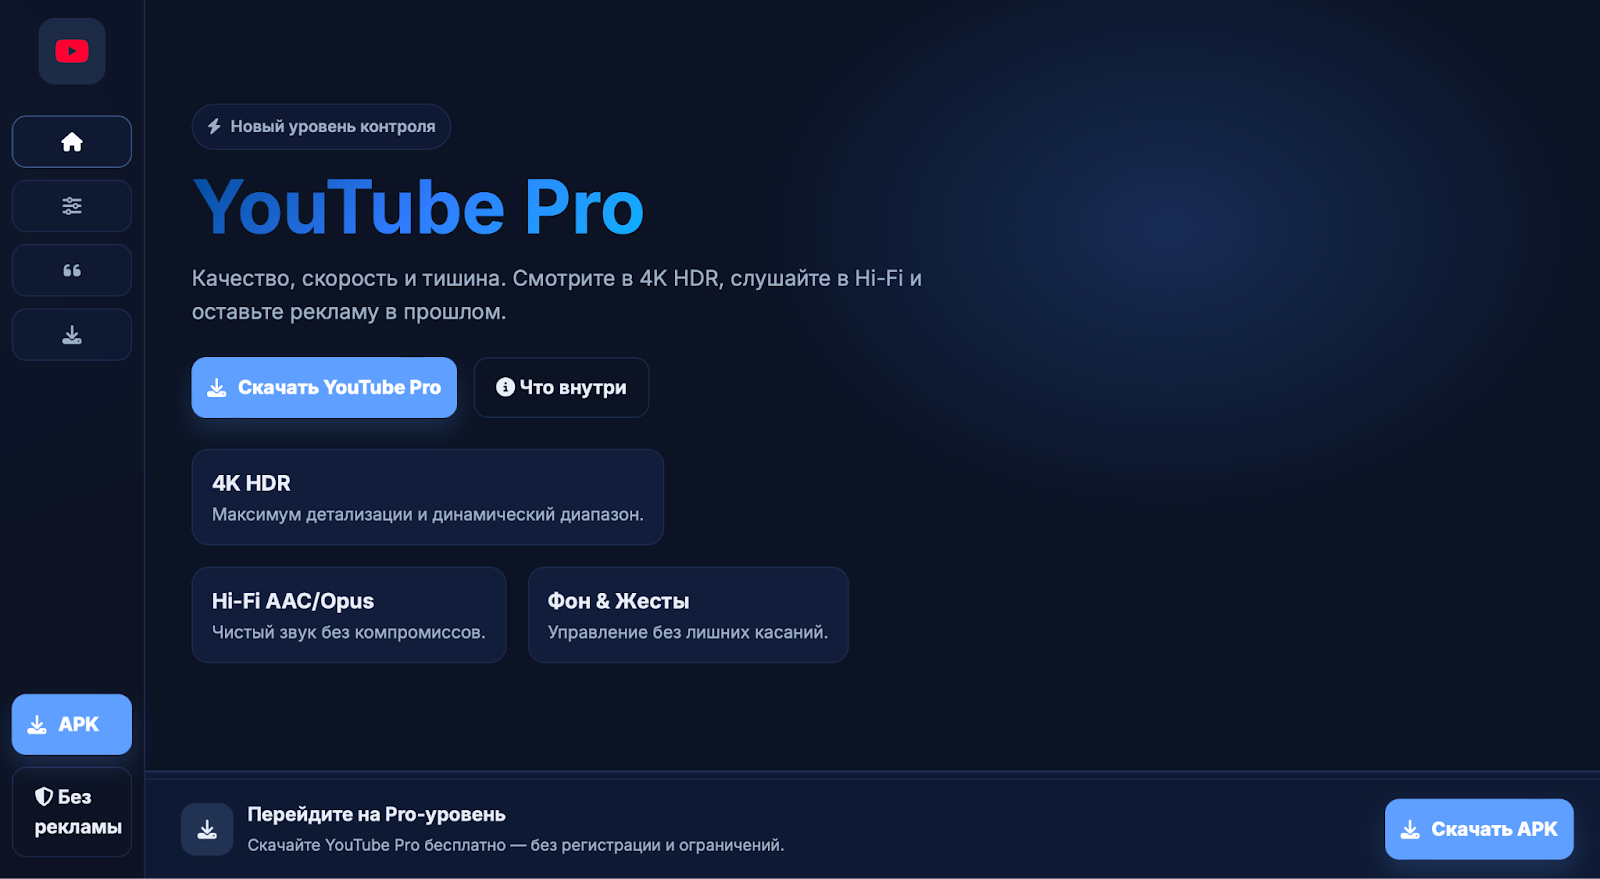
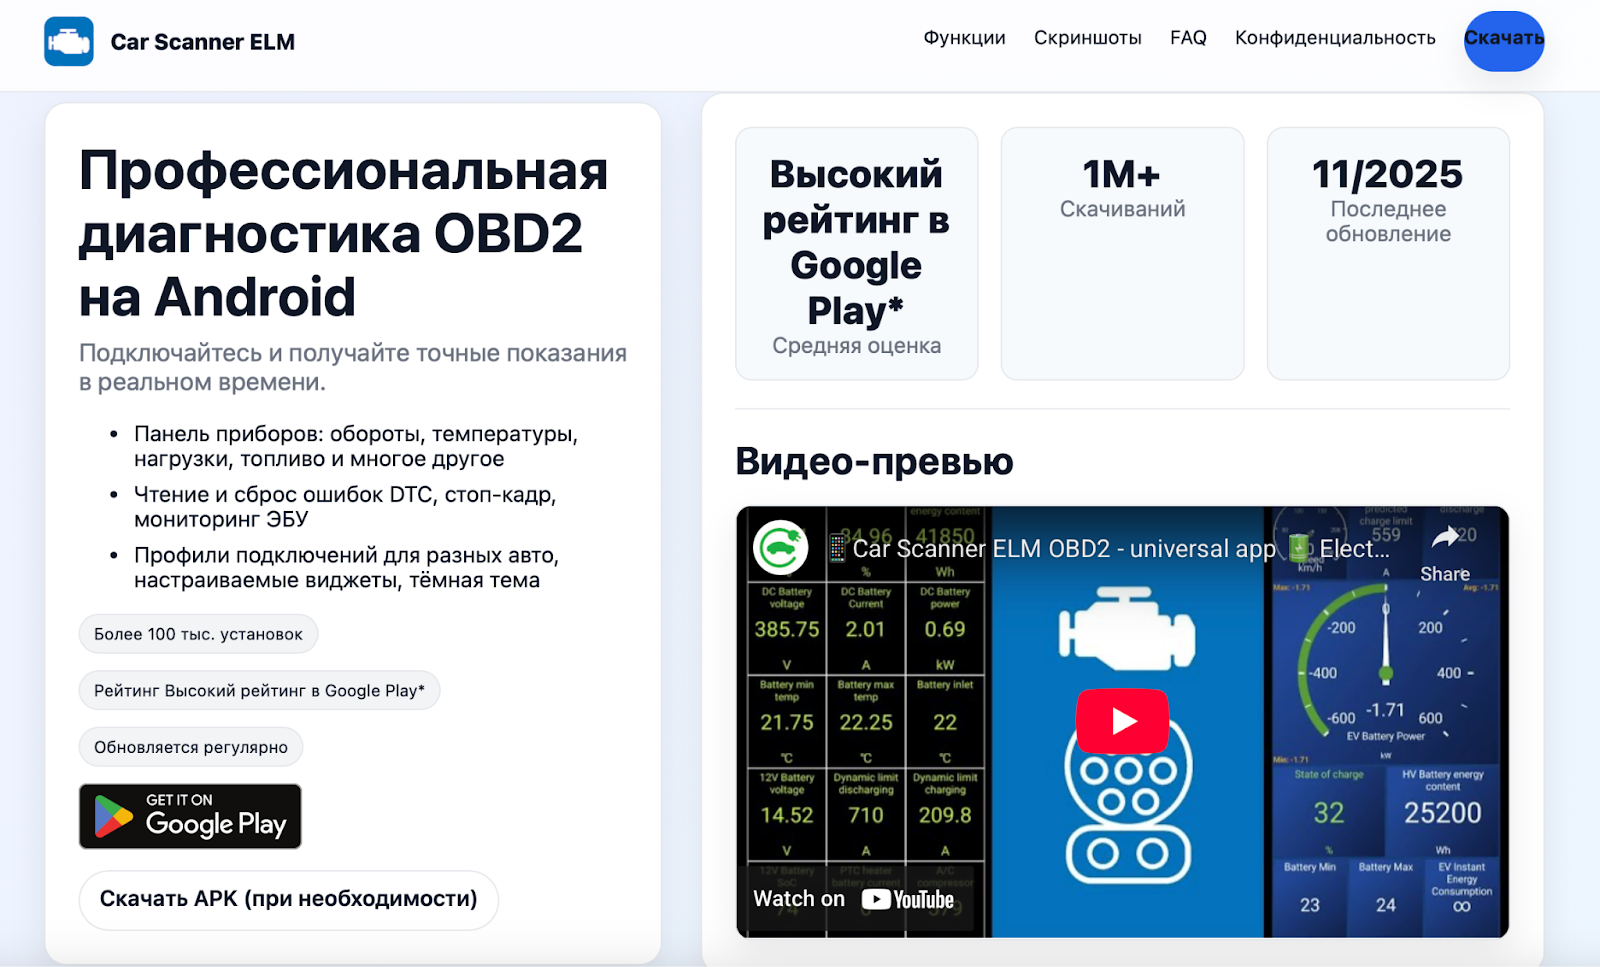
Исследователи нашли более 25 доменов-приманок, включая фальшивые версии «YouTube Pro» и автомобильного диагностического приложения «Car Scanner ELM». Дополнительно злоумышленники используют Dropbox для распространения APK-файлов, чтобы обойти веб-фильтры.


После установки ClayRat получает контроль над смартфоном: записывает экран через MediaProjection API, перехватывает пользовательские ответы на уведомления и подменяет их, что помогает красть одноразовые коды и вмешиваться в переписки.

Zimperium отмечает, что обновлённый ClayRat стал заметно опаснее прежнего. Его возможности показывают, насколько стремительно эволюционируют мобильные угрозы — и почему классических мер защиты уже недостаточно.

Напомним, в России ClayRat был обнаружен ещё в октябре. Тогда вредонос маскировался под WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Google Photos и YouTube.

Кроме того, на прошлой неделе мы писали, что киберполиция задержала учащегося Краснодарского кооперативного института, которого обвиняют в ClayRat.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru