


В работе MAX произошел массовый сбой

В работе MAX произошел массовый сбой

В работе MAX произошел массовый сбой

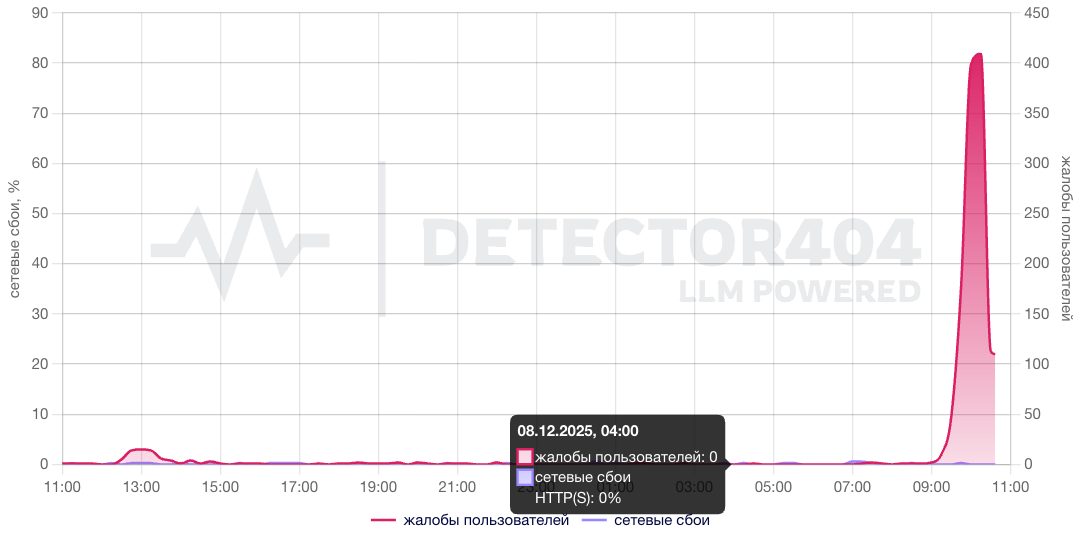
В работе мессенджера MAX произошёл массовый сбой. Пользователи по всей стране сообщают о невозможности отправлять текстовые сообщения, обмениваться файлами и совершать голосовые вызовы. В жалобах также упоминаются ошибки при установлении соединения, пропадающие сообщения и отсутствие доступа к личному кабинету.

По данным сервисов Detector404 и Сбой.РФ, первые неполадки были зафиксированы около 9:00 по московскому времени.

Однако, по информации «Комсомольской правды», в некоторых регионах проблемы начались ещё в воскресенье.

«Отправил другу сообщение. Справа от смс-ки показывает восклицательный знак, то есть не доставлено», — рассказал местным СМИ житель Ростова-на-Дону.

Сбой затронул всю Россию и наблюдается на всех платформах — как настольных, так и мобильных — у пользователей всех операторов связи. По оценке источников издания ITZINE, масштаб инцидента указывает на проблемы на уровне самой платформы.

В администрации MAX, однако, отрицают наличие неполадок.

«Работа мессенджера MAX осуществляется в штатном режиме, массовых технических сбоев не фиксируем. Все ключевые сервисы функционируют нормально. Наши специалисты круглосуточно мониторят инфраструктуру и готовы оперативно реагировать на возможные неполадки», — приводит URA.RU ответ пресс-службы сервиса.

Мессенджер активно продвигается государственными структурами. Например, Минстрой предлагает переносить в MAX домовые чаты, аналогичные инициативы поддерживают и региональные власти.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru