


В работе MAX произошел массовый сбой

В работе MAX произошел массовый сбой

В работе MAX произошел массовый сбой

В работе мессенджера MAX произошёл массовый сбой. Пользователи по всей стране сообщают о невозможности отправлять текстовые сообщения, обмениваться файлами и совершать голосовые вызовы. В жалобах также упоминаются ошибки при установлении соединения, пропадающие сообщения и отсутствие доступа к личному кабинету.

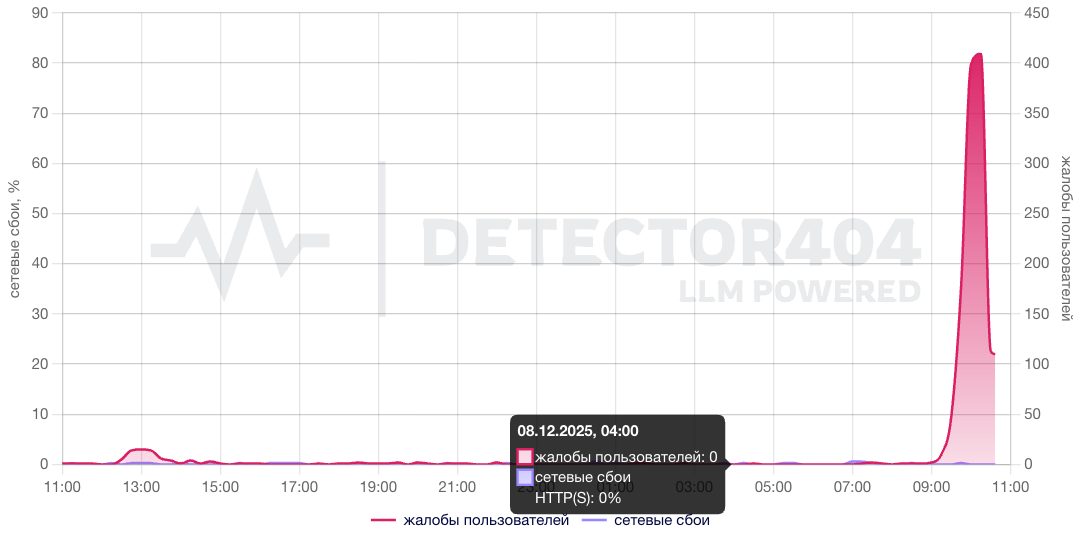
По данным сервисов Detector404 и Сбой.РФ, первые неполадки были зафиксированы около 9:00 по московскому времени.

Однако, по информации «Комсомольской правды», в некоторых регионах проблемы начались ещё в воскресенье.

«Отправил другу сообщение. Справа от смс-ки показывает восклицательный знак, то есть не доставлено», — рассказал местным СМИ житель Ростова-на-Дону.

Сбой затронул всю Россию и наблюдается на всех платформах — как настольных, так и мобильных — у пользователей всех операторов связи. По оценке источников издания ITZINE, масштаб инцидента указывает на проблемы на уровне самой платформы.

В администрации MAX, однако, отрицают наличие неполадок.

«Работа мессенджера MAX осуществляется в штатном режиме, массовых технических сбоев не фиксируем. Все ключевые сервисы функционируют нормально. Наши специалисты круглосуточно мониторят инфраструктуру и готовы оперативно реагировать на возможные неполадки», — приводит URA.RU ответ пресс-службы сервиса.

Мессенджер активно продвигается государственными структурами. Например, Минстрой предлагает переносить в MAX домовые чаты, аналогичные инициативы поддерживают и региональные власти.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru