


Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Индийские эксперты выявили новую вредоносную кампанию на территории России. Неизвестная ранее APT-группа, которую теперь отслеживают как UNG0902, пытается через адресные письма внедрить в организации Windows-бэкдор.

Поводом для расследования в SEQRITE серии атак с условным названием Operation DupeHike послужило обнаружение на VirusTotal подозрительного файла Премия 2025.zip, загруженного для проверки две недели назад.

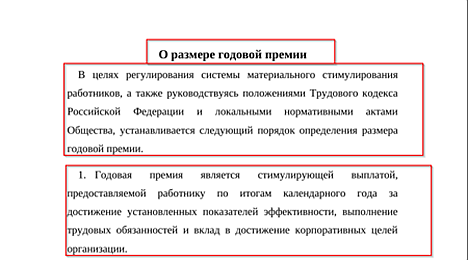
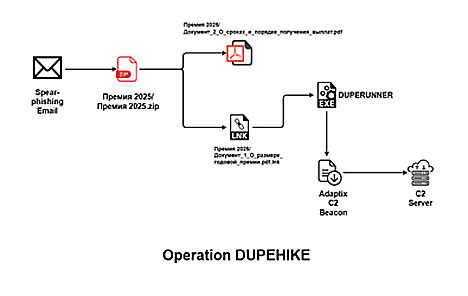
Как выяснилось, этот архив (по состоянию на 3 декабря уровень детектирования 31/64) содержит маскировочный PDF (Документ_2_О_сроках_и_порядке_получения_выплат.pdf), способный привлечь внимание HR и расчетного отдела корпоративной бухгалтерии, а также LNK, запускающий цепочку заражения.


Анализ показал, что атака осуществляется в три этапа. Вначале вредоносный LNK, используя в фоне PowerShell, загружает с внешнего сервера Windows-имплант (исследователи нарекли его DUPERUNNER) и сохраняет в папке временных файлов под именем s.exe.

Этот написанный на C++ многофункциональный зловред перечисляет запущенные процессы, пригодные для инъекции (explorer.exe, notepad.exe, msedge.exe), записывает шелл-код в целевой процесс и создает новый поток исполнения с адресом AdaptixC2 Beacon.

Этот маячок время от времени связывается в C2 (по дефолту Apache) через POST-запросы на порту 443, используя специфичные строки User-Agent. Конечная цель таких атак — кража системных данных и файлов из сетей российских организаций.

Командная инфраструктура UNG0902 размещена в сетях AS 48282 (VDSINA-AS) и AS 9123 (TIMEWEB-AS).

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru