


Roblox перестал работать в России. Пользователи винят Роскомнадзор

Roblox перестал работать в России. Пользователи винят Роскомнадзор

Roblox перестал работать в России. Пользователи винят Роскомнадзор

Сегодня в России перестала работать игровая платформа Roblox. При этом зарубежные сервисы, отслеживающие сетевые сбои, в тот же период не фиксировали никаких проблем. Сообщения поступали от пользователей по всей стране. Главные претензии касались невозможности зайти на сайт или использовать веб-приложение платформы.

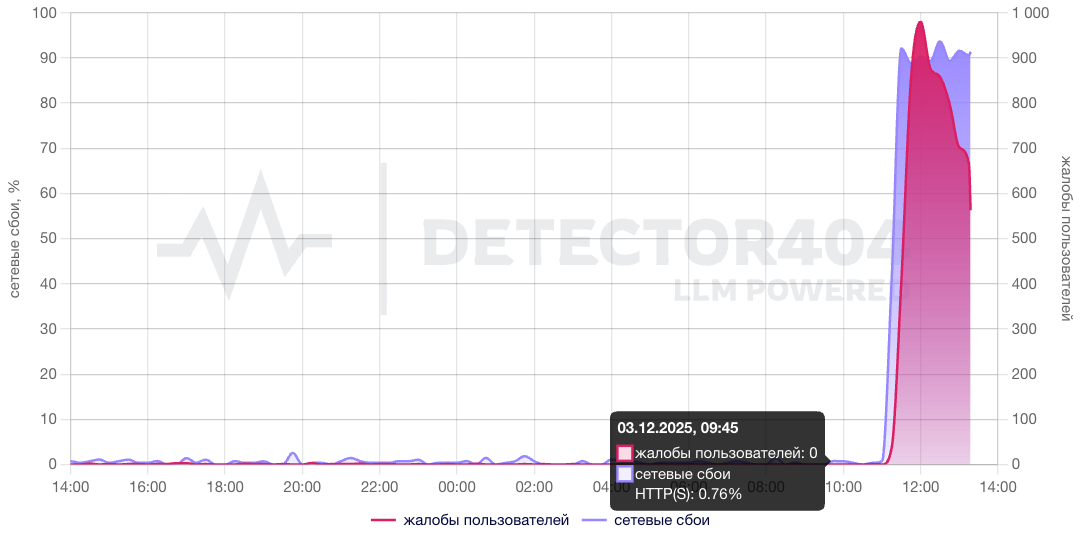
Как следует из данных Detector404 и Сбой.рф, резкое увеличение числа жалоб на недоступность Roblox началось около 11:30 по московскому времени.

При этом, как отмечает портал «Код Дурова», зарубежные сервисы мониторинга сбоев не зафиксировали никаких неполадок. Корреспонденты ресурса за пределами России также подтвердили, что доступ к Roblox работает в обычном режиме.

В комментариях на сервисах мониторинга многие пользователи напрямую обвиняют Роскомнадзор в недоступности платформы. Однако некоторые отмечают, что даже использование инструментов смены IP-адресов ситуацию не улучшает.

Официальных заявлений от Роскомнадзора или других ведомств на момент публикации не поступало.

Тем временем к самой платформе в России действительно накопилось множество претензий. УБК МВД ранее сообщало о серьёзных проблемах с модерацией Roblox: по их данным, около половины выявленных инцидентов связаны с попытками совращения детей. В отдельных случаях происходят и реальные преступления — так, в Екатеринбурге зафиксирован случай изнасилования, где преступник нашёл жертву через Roblox.

Дополнительные тревожные выводы содержатся в исследовании Hindenburg Research, которое описывает ситуацию на платформе как «педофильский кошмар». Там же говорится о высоком уровне буллинга среди пользователей.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru