


Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Water Saci вооружились ИИ: атаки в WhatsApp Web стали умнее и опаснее

Кибергруппа Water Saci, атакующая пользователей WhatsApp Web (принадлежит Meta, признанной экстремистской и запрещённой в России) решила, что пора перейти от кустарных методов к серьёзным атакам. Исследователи заметили, что кампании резко усложнились: вместо старых PowerShell-скриптов злоумышленники используют уже Python-варианты — и, похоже, не без помощи ИИ.

Напомним, ранее Water Saci использовала банковский троян Maverick.

Комментарии в новом коде выглядят так, будто злоумышленники просто попросили нейросеть «переписать всё красиво и побыстрее». Атаки, по данным исследователей из Trend Micro, начинаются максимально буднично: пользователю в WhatsApp прилетает какой-нибудь HTA, ZIP или PDF.


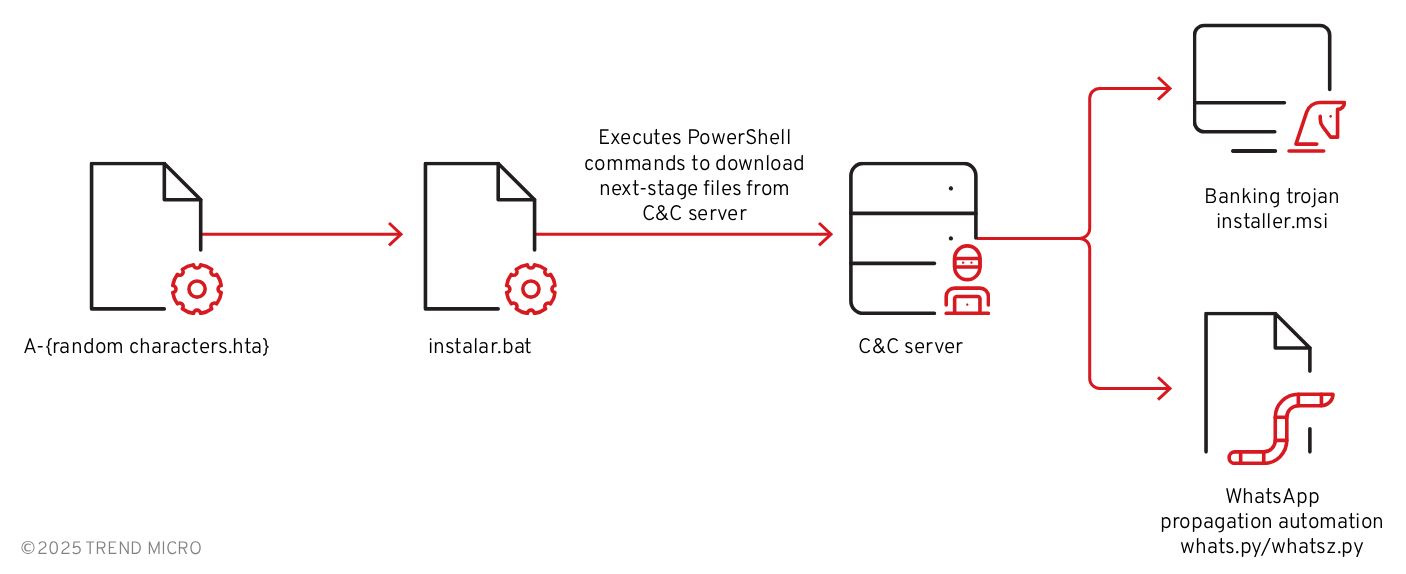
На вид — ничего необычного, но стоит открыть HTA-файл, как разворачивается целая многоступенчатая схема заражения. Внутри спрятан Visual Basic, упакованный в несколько слоёв обфускации.

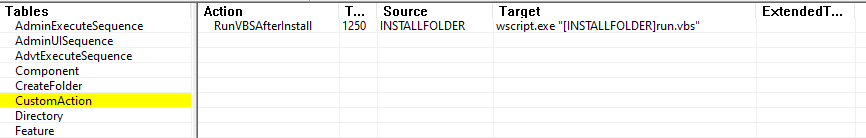
Когда разобрать его всё-таки удаётся, он начинает стучаться на командные серверы, подтягивает MSI-установщик и дополнительно подгружает инструменты автоматизации — всё для того, чтобы в итоге впустить банковский троян.

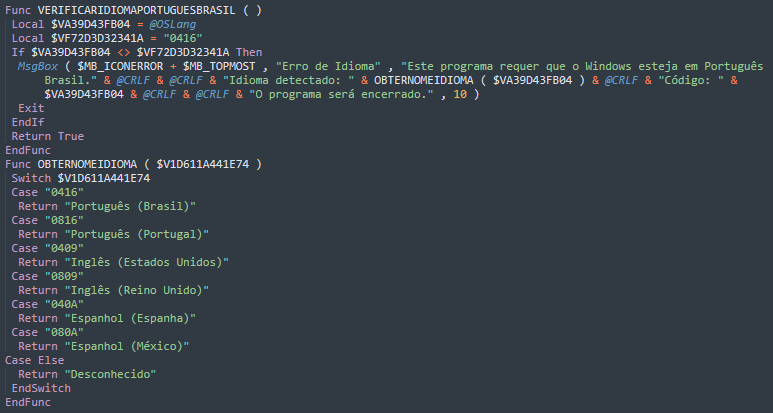
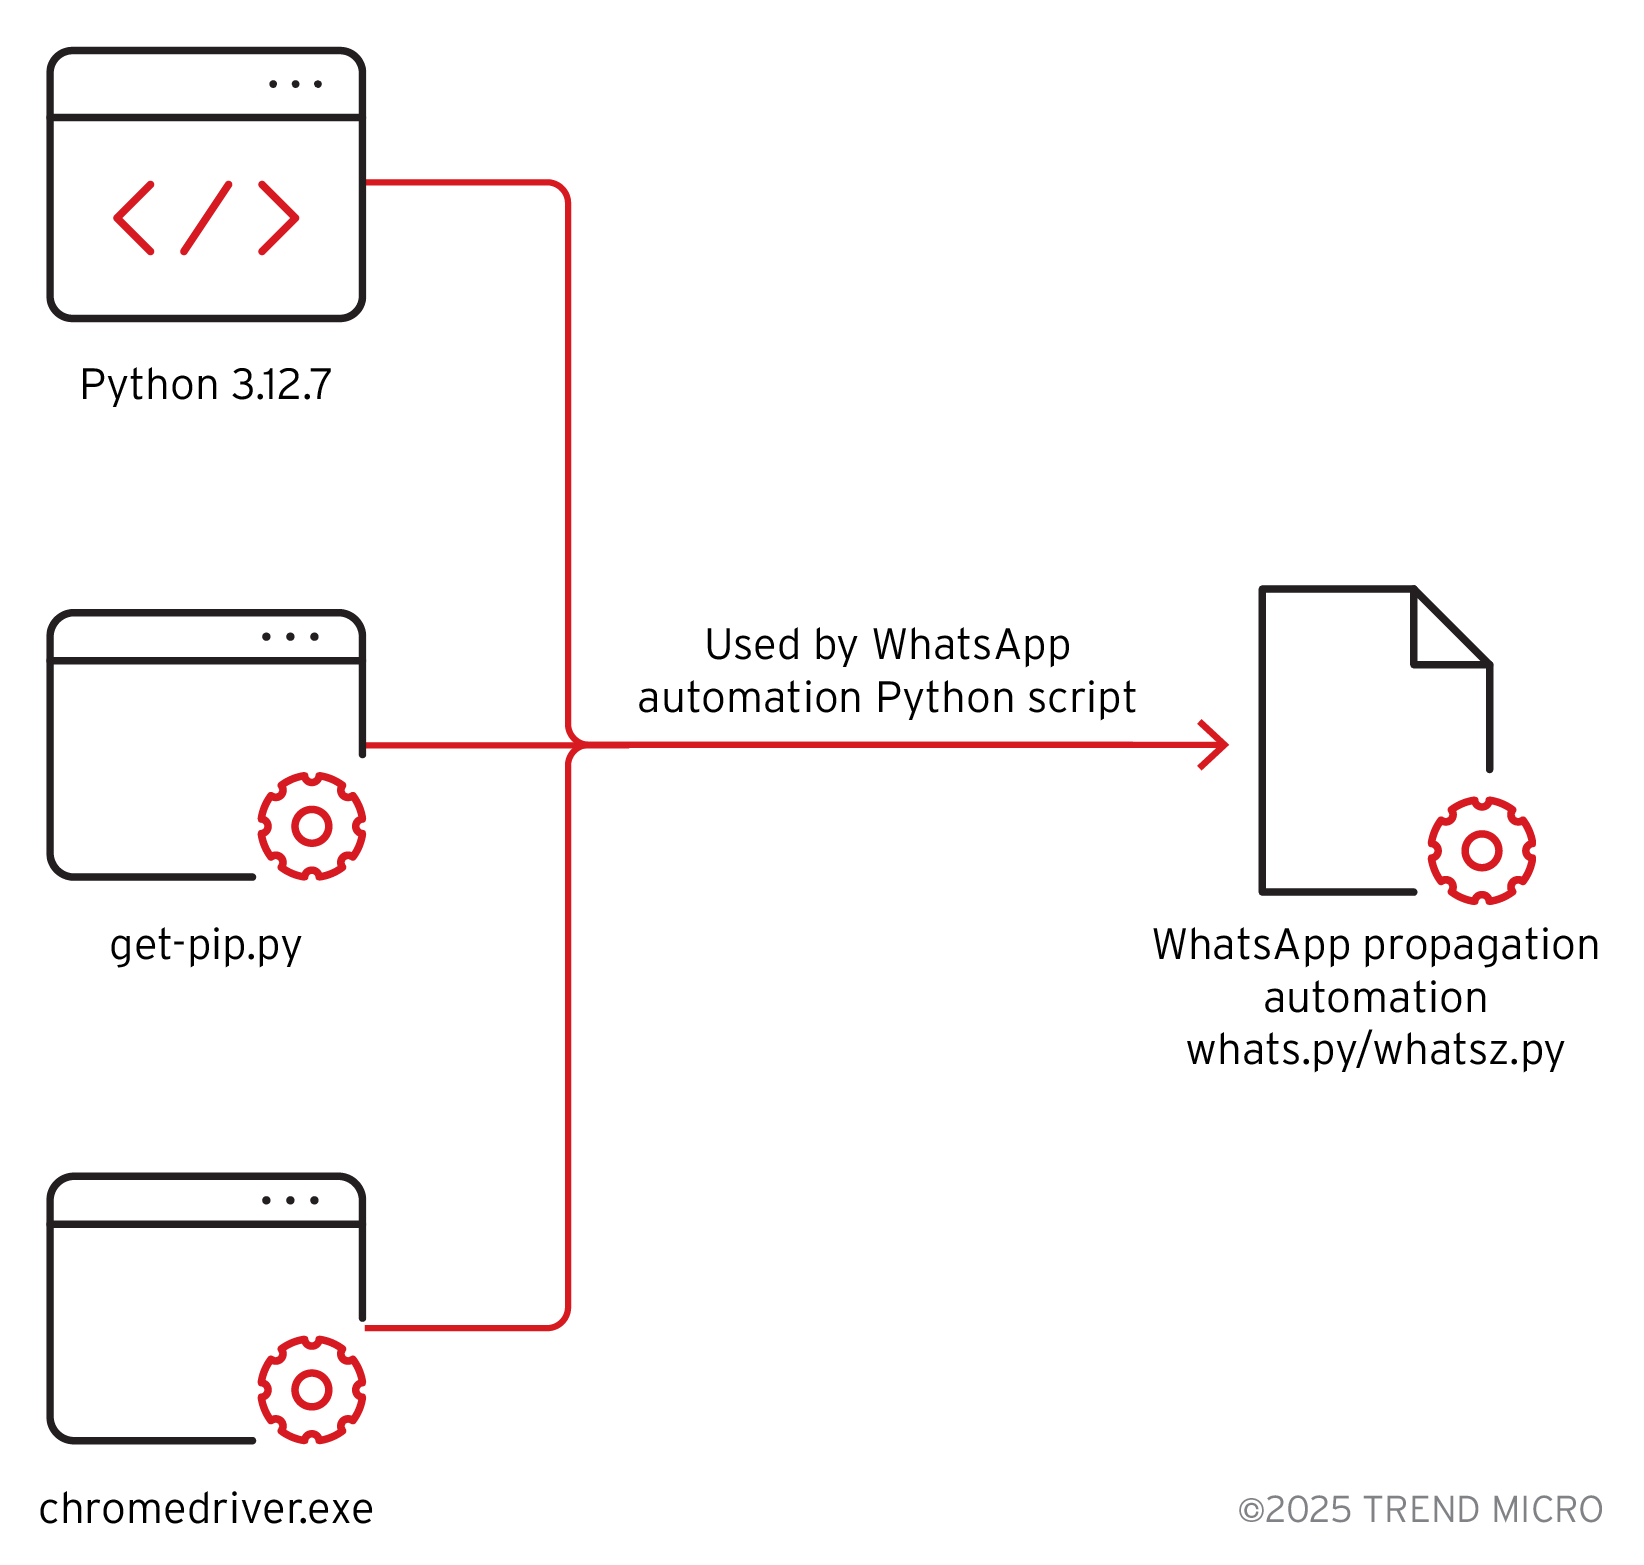
Но главное — не сам троян, а то, как он теперь распространяется. Именно здесь и заметно вмешательство искусственного интеллекта. Новый Python-скрипт ведёт себя как аккуратно переписанная версия старого PowerShell, только умнее, быстрее и куда гибче.


Он с ходу поддерживает Chrome, Edge и Firefox, использует объектную структуру, оставляет комментарии а-ля «версия оптимизирована, обработка ошибок улучшена» и вообще производит впечатление человека, который взял курс по «эффективной разработке на Python» за пять минут до атаки.

Работает эта конструкция через WhatsApp Web: Python-скрипт запускает Selenium и начинает автоматизировать интерфейс, объезжая все контакты, вытягивая списки, рассылая файлы и подмешивая нужный JavaScript. В какой-то момент это выглядит уже не как преступная операция, а как маркетинговая рассылка — только с очень плохими подарками.


Финальная цель остаётся традиционной: доступ к банковским операциям пользователей. Троян изучает браузерную историю, проверяет приложения, присматривается к антивирусам, следит за окнами и пытается подменять интерфейс, чтобы украсть учётные данные.

И это уже не тот наивный вредонос, который легко раскусить: здесь есть и устойчивость, и продуманность, и техники закрепления в системе, чтобы жертва долго не могла понять, что происходит.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru