


В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

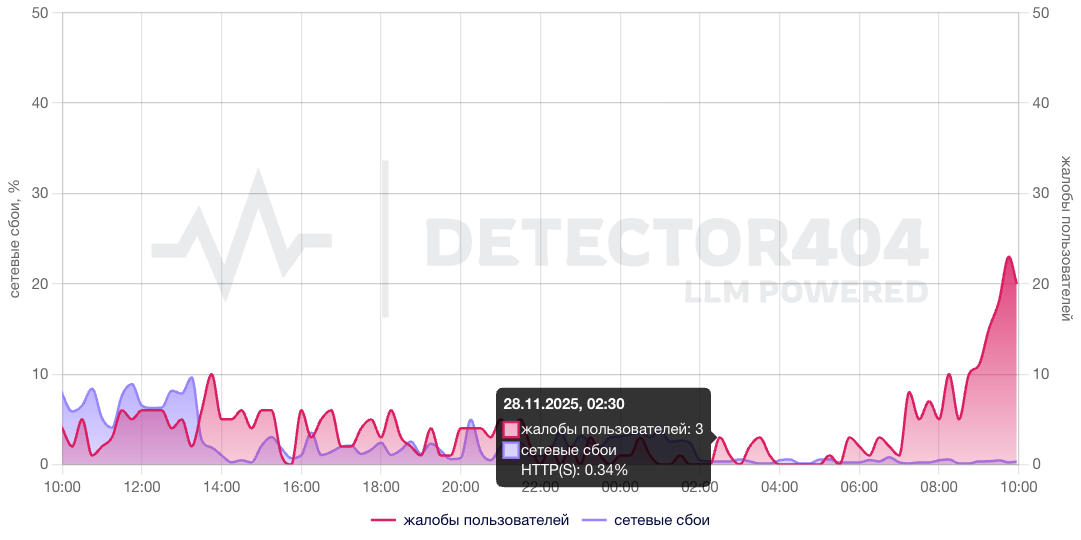
В разных регионах России начали фиксировать массовые сбои в работе мессенджера WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в РФ). География проблем охватывает практически всю страну, однако характер неполадок различается от региона к региону. Резкий всплеск жалоб утром зафиксировали оба ключевых сервиса мониторинга — Detector404 и «Сбой.РФ».

По данным Detector404, первые сообщения о неполадках появились около 8:00 по московскому времени. «Сбой.РФ» сообщает, что проблемы наблюдаются уже несколько дней — начиная с 25 ноября.

Симптомы технических сбоев сильно различаются. В Москве пользователи жалуются на задержки при отправке сообщений, в Санкт-Петербурге — на невозможность загрузить вложения любого типа.

В Нижнем Новгороде, как сообщили корреспонденты «Кода Дурова», сервис у многих пользователей перестал работать полностью. Соединение не устанавливается вне зависимости от провайдера, хотя периодически работа мессенджера на короткое время восстанавливается.

Пользователи также отмечают, что использование VPN и других средств смены IP-адреса ситуацию не улучшает. Официальных комментариев от WhatsApp или представителей российских ведомств пока не поступало.

Напомним, в августе Роскомнадзор объявил о частичном ограничении работы WhatsApp и Telegram, заблокировав голосовые звонки — по словам регулятора, именно эти функции активно используют злоумышленники. В конце октября ведомство вновь сообщило о частичных ограничениях, коснувшихся ряда регионов на юге России.

Накануне депутат Госдумы Антон Немкин заявил, что полная блокировка WhatsApp в России — «лишь вопрос времени».

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru