


Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

Начался суд над руководителями Департамента цифрового развития Росгвардии

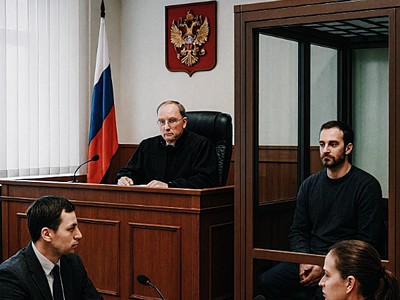
Московский гарнизонный суд приступил к рассмотрению уголовного дела в отношении бывшего руководителя департамента цифрового развития и защиты информации Росгвардии Михаила Варенцова и начальника Главного центра информационных технологий по инженерно-техническому обеспечению Николая Чепкасова.

Николай Чепкасов был задержан 20 марта, а Михаил Варенцов — более чем месяц спустя. Изначально им вменялось мошенничество в особо крупном размере, однако подробности тогда не раскрывались.

Как сообщает «Коммерсантъ», в ходе первого судебного заседания квалификация обвинения была изменена. Теперь Варенцову и Чепкасову инкриминируют пункты «в», «г», «е» ч. 3 ст. 286 УК РФ — превышение должностных полномочий, совершённое группой лиц, из корыстных побуждений и повлекшее тяжкие последствия.

Изменилась и мера пресечения. Первоначально оба фигуранта находились под стражей, однако позднее Варенцова перевели под запрет определённых действий в связи с необходимостью лечения, а Чепкасова — под домашний арест.

По версии следствия, обвиняемые подписали акты приёмки программного обеспечения, которое не соответствовало требованиям государственных контрактов. Речь идёт о нескольких соглашениях с НИИ «Восход» на создание систем для федеральной платформы контроля оборота оружия и управления охранными услугами (ФПКО СПО ГИС). Кроме того, в их компетенции находилось оснащение подразделений Росгвардии профильным оборудованием.

«Приёмка была произведена на основании формальной проверки в эмуляторе, не подтверждающей способность ФПКО реально функционировать в операционной среде заказчика», — приводит издание слова представителя обвинения.

Следующее заседание по делу назначено на 8 декабря.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru