


Android-вредоносы распространяются под видом антирадаров

Android-вредоносы распространяются под видом антирадаров

Android-вредоносы распространяются под видом антирадаров

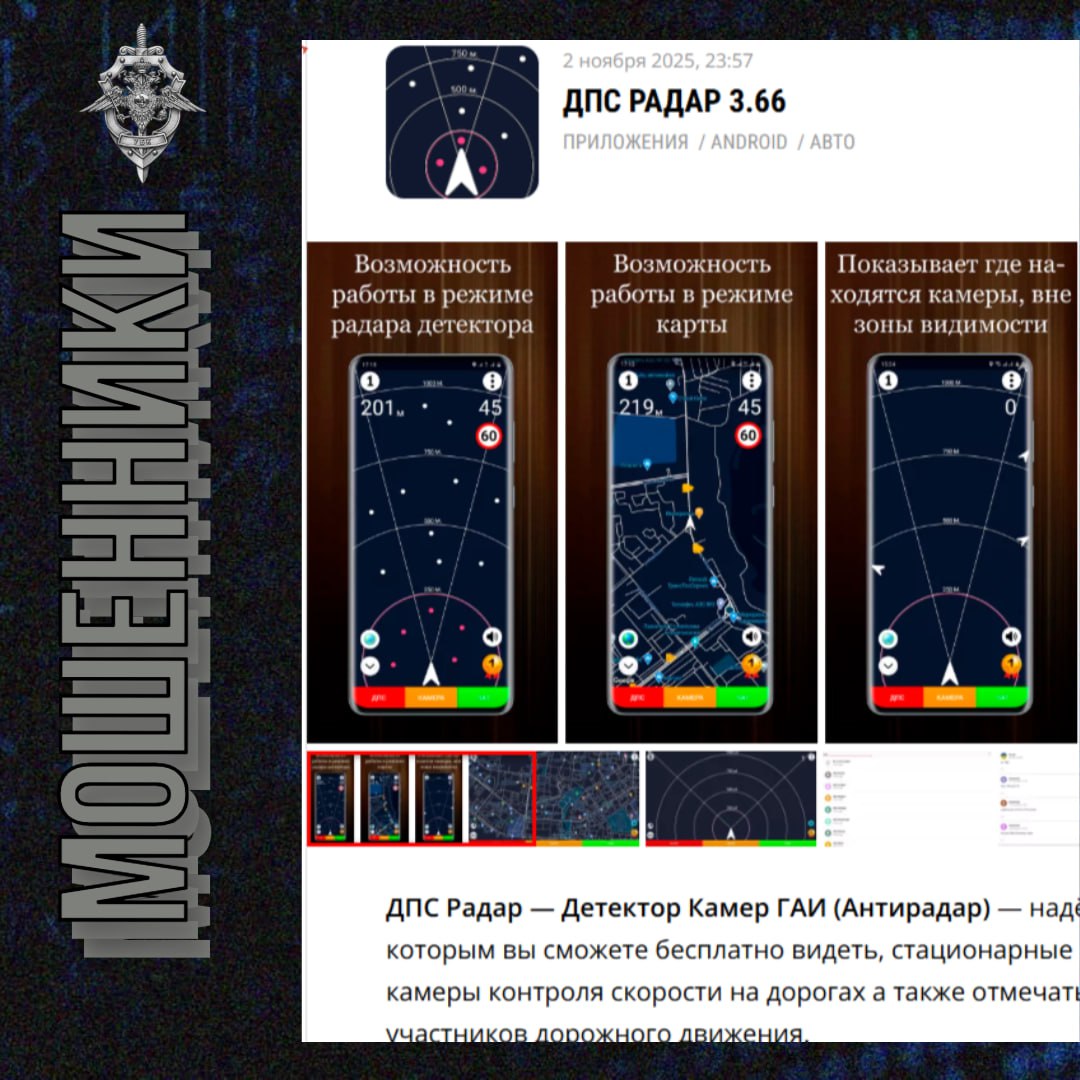
Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о массовом распространении вредоносных приложений, которые выдаются за антирадары и сервисы для просмотра расположения дорожных камер.

Предупреждение было опубликовано в официальном телеграм-канале профильного подразделения МВД «Вестник киберполиции России».

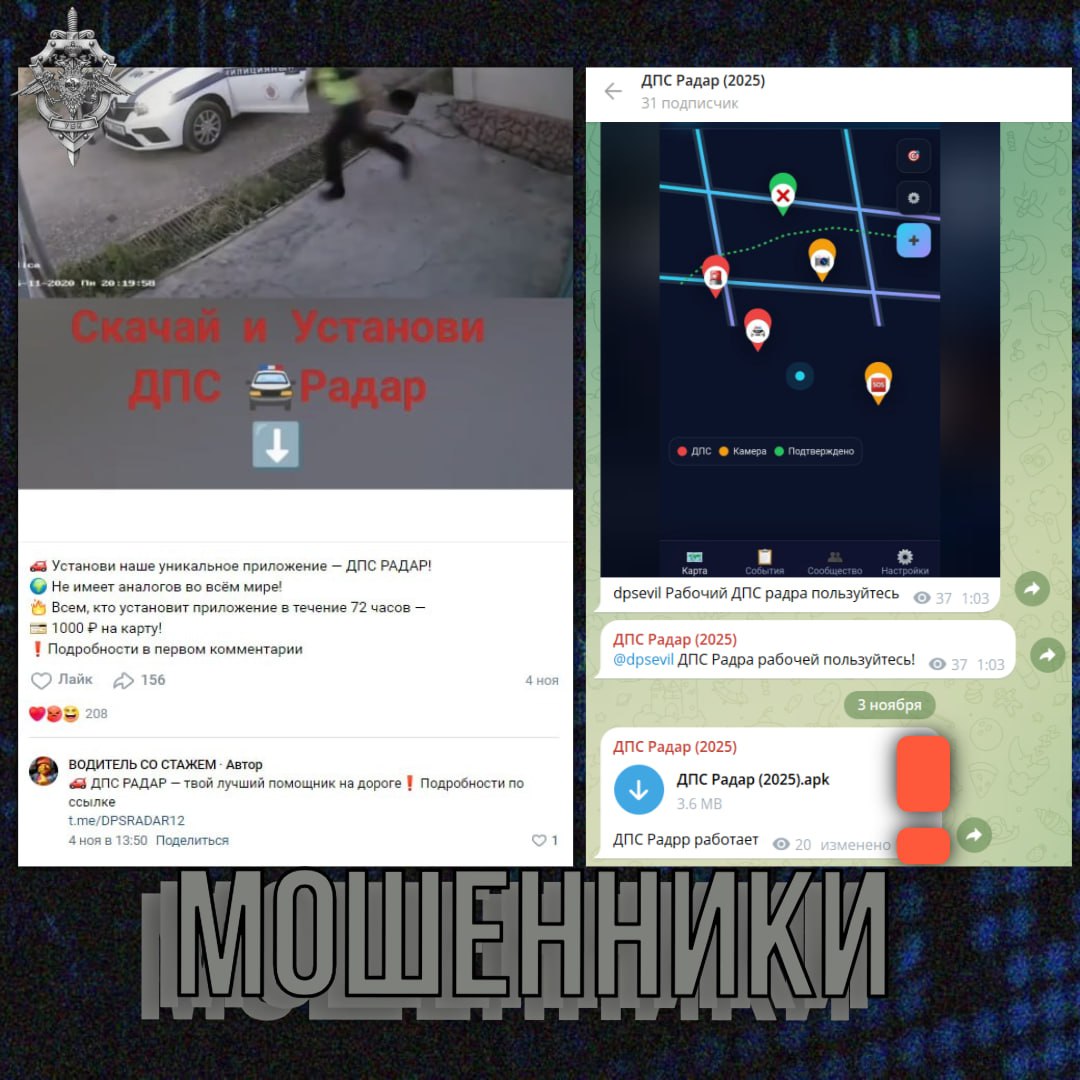
Основные каналы распространения таких зловредов — сайты с нелицензионным ПО для мобильных устройств и телеграм-каналы.

Наиболее распространённые названия вредоносных APK:

  • DPS_RADAR (1).apk;
  • GDEDPS.apk;
  • Антирадар.apk;
  • Антирадар_камеры.apk;
  • PDS-Radar.apk.

«Сценарий почти всегда одинаков: человек видит рекламу „полезного приложения“, скачивает APK из непроверенного источника. После установки модуль получает доступ к банковским приложениям или СМС, что позволяет совершать несанкционированные списания», — пояснили в УБК МВД, описывая последствия заражения.

Маскировка вредоносных программ под популярные или полезные приложения остаётся одной из самых распространённых тактик злоумышленников. В прошлом году была выявлена кампания, в рамках которой зловреды выдавали себя за приложения соцсетей и мессенджеров. А несколько дней назад в России обнаружили мошенническое приложение, маскирующееся под сервис знакомств.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru