


Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

Windows 11 начнёт запрашивать ПИН-код при авторизации через FIDO2-ключи

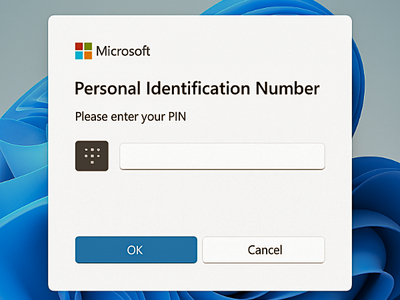
Microsoft предупредила пользователей, что после установки свежих обновлений Windows на устройствах может начать появляться запрос на ввод ПИН-кода при аутентификации с помощью ключей безопасности FIDO2. Это касается Windows 11 версий 24H2 и 25H2 и связано с изменениями, которые начали внедряться ещё с сентябрьского превью-обновления 2025 года.

Компания отмечает, что это поведение — не ошибка, а намеренное изменение, связанное с соблюдением требований стандарта WebAuthn.

Этот стандарт определяет, как должны работать методы проверки пользователя, включая ПИН-коды, биометрию и аппаратные ключи безопасности.

Согласно WebAuthn, параметр User Verification может иметь три состояния: discouraged, preferred или required. Если стоит значение preferred, платформа должна запросить создание ПИН-кода, устройство при этом должно уметь выполнять такую проверку. Именно это теперь и происходит в Windows 11.

Microsoft объяснила, что после установки обновлений KB5065789 (от 29 сентября 2025 года) или более новых пользователю может потребоваться создать ПИН для аутентификации с FIDO2-ключом, даже если раньше ПИН не использовался.

Такое требование появляется, если сервис или провайдер идентификации запрашивают режим User Verification = Preferred, а сам ключ ПИН ещё не содержит.

Развёртывание поддержки этой функции началось постепенно, а полностью завершилось с выходом ноябрьского обновления KB5068861.

Тем организациям, которые не хотят, чтобы пользователи создавали ПИН-коды для ключей безопасности, Microsoft напоминает: можно изменить настройки WebAuthn и выставить параметр User Verification в значение discouraged.

FIDO2-ключи продолжают набирать популярность как более безопасная альтернатива паролям — они защищают от фишинга, подбора паролей и кражи учётных данных, поскольку требуют физического устройства для входа.

Подпишитесь на новости

Интимные дипфейки выходят из даркнета в открытый интернет

Для шантажа больше не обязательно красть настоящие интимные снимки. Злоумышленникам может хватить обычной фотографии из соцсети: остальное дорисует нейросеть. Эксперты предупреждают, что площадки с интимными дипфейками всё активнее работают в открытом интернете, поскольку там больше аудитория и проще зарабатывать.

По данным экспертов, опрошенных «Известиями», владельцы таких ресурсов получают деньги от рекламы, подписок и платных заказов.

Пользователи же могут применять подделки для травли, мести и дискредитации. Готовые сервисы снижают порог входа: специальные технические навыки уже не обязательны.

В материале приводятся результаты исследования, авторы которого выявили 88 публично доступных сайтов с сексуализированными ИИ-изображениями, созданными без согласия людей. Из них 38 полностью посвящены такому контенту.

Блокировки не успевают за распространением. Как объясняет эксперт R-Vision Александр Винокуров, площадки меняют домены и инфраструктуру, а копии материалов продолжают расходиться. Удалить один адрес — ещё не значит убрать подделку из Сети.

Главная опасность — последствия для человека, чьё лицо использовали. Даже выдуманное изображение может стать инструментом шантажа, разрушить отношения и нанести психологическую травму. Аргумент «я ничего такого не снимал» от самой попытки травли не защищает.

Эксперт Solar AURA Александр Вураско считает, что бороться нужно и с распространением, и с монетизацией: быстро рассматривать жалобы, выявлять повторные загрузки и реагировать на подтверждённые нарушения.

RSS: Новости на портале Anti-Malware.ru