


На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

В Санкт-Петербурге 25 ноября прошла технологическая конференция «Индустрия новых решений: технологический контур», организованная городским Комитетом по промышленной политике, инновациям и торговле. На площадке собрались специалисты ИБ- и ИТ-компаний, представители технологического бизнеса и разработчики.

Конференция стала одной из ключевых для обсуждения тем технологического суверенитета, мер поддержки и практических решений, используемых в российских компаниях.

Здесь говорили о применении искусственного интеллекта, влиянии технологических изменений и механизмах финансирования. Участники также провели соревнование дронов, а молодые предприниматели презентовали свои идеи и прототипы.

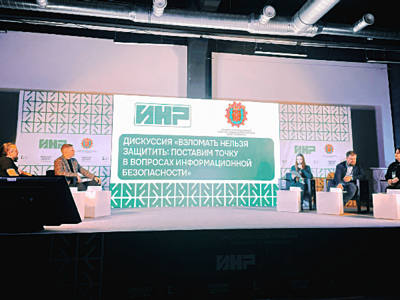
Отдельный интерес вызвала дискуссия «Взломать нельзя защитить: поставим точку в вопросах информационной безопасности», которую организовала компания «Газинформсервис». В обсуждении приняли участие:

  • Екатерина Ангельская, менеджер InfoWatch по работе с клиентами в СЗФО;
  • Дмитрий Коньков, менеджер по работе с партнёрами «Лаборатории Касперского»;
  • Дмитрий Овчинников, и. о. директора по ИБ UserGate;
  • Сергей Полунин, руководитель группы защиты ИТ-инфраструктуры «Газинформсервис».

Эксперты обсуждали, как сегодня действуют злоумышленники, и какие меры нужны, чтобы снизить риски как для компаний, так и для сотрудников.

Екатерина Ангельская отметила, что в 2025 году число инцидентов продолжает расти, включая громкие случаи в транспортных, аптечных и ретейл-компаниях. По данным InfoWatch, большинство утечек, связанных с внутренними нарушителями, носят умышленный характер. Причём в России доля таких инцидентов в десять раз выше, чем в среднем по миру.

Дмитрий Коньков напомнил, что обеспечение кибербезопасности — это процесс, выходящий за рамки корпоративных правил. Людям, по его словам, важно соблюдать цифровую гигиену и применять критическое мышление и дома, и на работе.

Тему человеческого фактора продолжил Дмитрий Овчинников. Он подчеркнул, что основной угрозой ИБ всё чаще становятся когнитивные искажения — ошибки восприятия и оценки ситуации, которыми активно пользуются злоумышленники. Смешение рабочих и личных цифровых пространств, по его словам, усиливает эти риски и требует системной работы с осведомлённостью сотрудников.

Сергей Полунин обратил внимание на то, что баланс удобства и безопасности меняется не в пользу первого. Из-за этого пользователи могут уходить в теневые и полулегальные сервисы, что создаёт дополнительные риски. По его словам, важно искать решения, которые одновременно повышают безопасность и не усложняют работу пользователей.

Конференция завершилась обсуждением практических шагов, которые предприятия могут применять для усиления защиты и стабильной работы в условиях растущих киберугроз.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru