


На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

В Санкт-Петербурге 25 ноября прошла технологическая конференция «Индустрия новых решений: технологический контур», организованная городским Комитетом по промышленной политике, инновациям и торговле. На площадке собрались специалисты ИБ- и ИТ-компаний, представители технологического бизнеса и разработчики.

Конференция стала одной из ключевых для обсуждения тем технологического суверенитета, мер поддержки и практических решений, используемых в российских компаниях.

Здесь говорили о применении искусственного интеллекта, влиянии технологических изменений и механизмах финансирования. Участники также провели соревнование дронов, а молодые предприниматели презентовали свои идеи и прототипы.

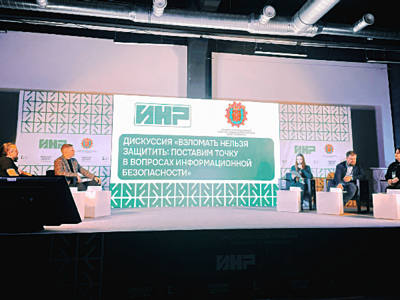
Отдельный интерес вызвала дискуссия «Взломать нельзя защитить: поставим точку в вопросах информационной безопасности», которую организовала компания «Газинформсервис». В обсуждении приняли участие:

  • Екатерина Ангельская, менеджер InfoWatch по работе с клиентами в СЗФО;
  • Дмитрий Коньков, менеджер по работе с партнёрами «Лаборатории Касперского»;
  • Дмитрий Овчинников, и. о. директора по ИБ UserGate;
  • Сергей Полунин, руководитель группы защиты ИТ-инфраструктуры «Газинформсервис».

Эксперты обсуждали, как сегодня действуют злоумышленники, и какие меры нужны, чтобы снизить риски как для компаний, так и для сотрудников.

Екатерина Ангельская отметила, что в 2025 году число инцидентов продолжает расти, включая громкие случаи в транспортных, аптечных и ретейл-компаниях. По данным InfoWatch, большинство утечек, связанных с внутренними нарушителями, носят умышленный характер. Причём в России доля таких инцидентов в десять раз выше, чем в среднем по миру.

Дмитрий Коньков напомнил, что обеспечение кибербезопасности — это процесс, выходящий за рамки корпоративных правил. Людям, по его словам, важно соблюдать цифровую гигиену и применять критическое мышление и дома, и на работе.

Тему человеческого фактора продолжил Дмитрий Овчинников. Он подчеркнул, что основной угрозой ИБ всё чаще становятся когнитивные искажения — ошибки восприятия и оценки ситуации, которыми активно пользуются злоумышленники. Смешение рабочих и личных цифровых пространств, по его словам, усиливает эти риски и требует системной работы с осведомлённостью сотрудников.

Сергей Полунин обратил внимание на то, что баланс удобства и безопасности меняется не в пользу первого. Из-за этого пользователи могут уходить в теневые и полулегальные сервисы, что создаёт дополнительные риски. По его словам, важно искать решения, которые одновременно повышают безопасность и не усложняют работу пользователей.

Конференция завершилась обсуждением практических шагов, которые предприятия могут применять для усиления защиты и стабильной работы в условиях растущих киберугроз.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru