


На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

В Санкт-Петербурге 25 ноября прошла технологическая конференция «Индустрия новых решений: технологический контур», организованная городским Комитетом по промышленной политике, инновациям и торговле. На площадке собрались специалисты ИБ- и ИТ-компаний, представители технологического бизнеса и разработчики.

Конференция стала одной из ключевых для обсуждения тем технологического суверенитета, мер поддержки и практических решений, используемых в российских компаниях.

Здесь говорили о применении искусственного интеллекта, влиянии технологических изменений и механизмах финансирования. Участники также провели соревнование дронов, а молодые предприниматели презентовали свои идеи и прототипы.

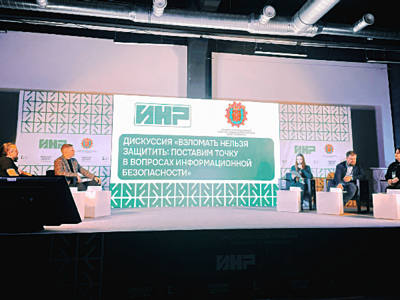
Отдельный интерес вызвала дискуссия «Взломать нельзя защитить: поставим точку в вопросах информационной безопасности», которую организовала компания «Газинформсервис». В обсуждении приняли участие:

  • Екатерина Ангельская, менеджер InfoWatch по работе с клиентами в СЗФО;
  • Дмитрий Коньков, менеджер по работе с партнёрами «Лаборатории Касперского»;
  • Дмитрий Овчинников, и. о. директора по ИБ UserGate;
  • Сергей Полунин, руководитель группы защиты ИТ-инфраструктуры «Газинформсервис».

Эксперты обсуждали, как сегодня действуют злоумышленники, и какие меры нужны, чтобы снизить риски как для компаний, так и для сотрудников.

Екатерина Ангельская отметила, что в 2025 году число инцидентов продолжает расти, включая громкие случаи в транспортных, аптечных и ретейл-компаниях. По данным InfoWatch, большинство утечек, связанных с внутренними нарушителями, носят умышленный характер. Причём в России доля таких инцидентов в десять раз выше, чем в среднем по миру.

Дмитрий Коньков напомнил, что обеспечение кибербезопасности — это процесс, выходящий за рамки корпоративных правил. Людям, по его словам, важно соблюдать цифровую гигиену и применять критическое мышление и дома, и на работе.

Тему человеческого фактора продолжил Дмитрий Овчинников. Он подчеркнул, что основной угрозой ИБ всё чаще становятся когнитивные искажения — ошибки восприятия и оценки ситуации, которыми активно пользуются злоумышленники. Смешение рабочих и личных цифровых пространств, по его словам, усиливает эти риски и требует системной работы с осведомлённостью сотрудников.

Сергей Полунин обратил внимание на то, что баланс удобства и безопасности меняется не в пользу первого. Из-за этого пользователи могут уходить в теневые и полулегальные сервисы, что создаёт дополнительные риски. По его словам, важно искать решения, которые одновременно повышают безопасность и не усложняют работу пользователей.

Конференция завершилась обсуждением практических шагов, которые предприятия могут применять для усиления защиты и стабильной работы в условиях растущих киберугроз.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru