


Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Исследование NGR Softlab показало, что большинство российских компаний продолжают хранить в базах данных критичную для бизнеса информацию, но далеко не все способны контролировать, кто именно получает к ней доступ и какие изменения вносит.

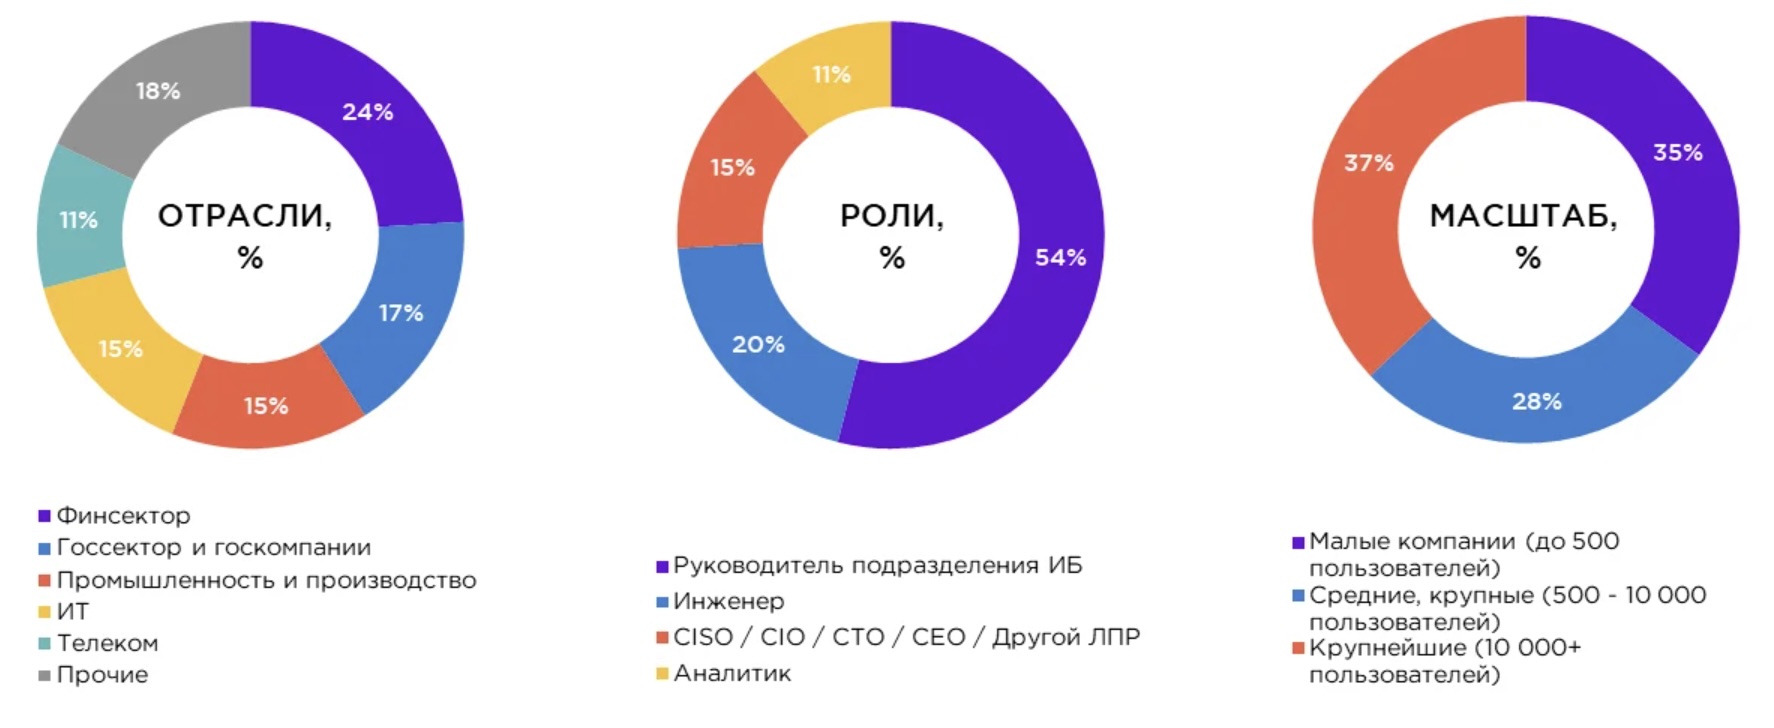
Опрос проводился с июня по сентябрь 2025 года и охватил 54 представителя ИБ и ИТ-подразделений компаний из промышленности, финансового сектора, логистики, образования, госсектора и других отраслей.

Как выяснили специалисты, 74% организаций считают свои базы данных «очень критичными» с точки зрения информационной безопасности.

Однако только 44% респондентов точно знают, кто и когда менял информацию в их БД. Остальные ориентируются лишь по ограниченным показателям: 31% контролируют только действия основных администраторов, 13% имеют общее представление о происходящем, а 11% вовсе никак не отслеживают доступ.


Проблемы начинаются и в моменте выявления инцидентов. Лишь 21% компаний могут обнаружить несанкционированный доступ сразу, остальные узнают о нём с задержкой от нескольких дней до месяца и дольше.

Это значительно повышает риск длительного скрытого воздействия на важные для бизнеса данные. При этом более половины — 52% — уже сталкивались с инцидентами, а 14% сообщили о нарушениях в течение последнего года.

Руководитель направления продуктового маркетинга NGR Softlab Анастасия Вишневская отмечает, что компании понимают важность защиты критичных данных, но чаще всего ограничиваются стандартными настройками безопасности.

На фоне роста сложности кибератак, активности инсайдеров и длительного присутствия злоумышленников в инфраструктуре такой подход увеличивает риски.

При этом ситуация постепенно меняется. По данным исследования, 76% организаций планируют укреплять безопасность своих баз данных, что эксперты называют позитивным трендом.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru