


Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Лишь 44% российских компаний знают, кто меняет данные в их базах

Исследование NGR Softlab показало, что большинство российских компаний продолжают хранить в базах данных критичную для бизнеса информацию, но далеко не все способны контролировать, кто именно получает к ней доступ и какие изменения вносит.

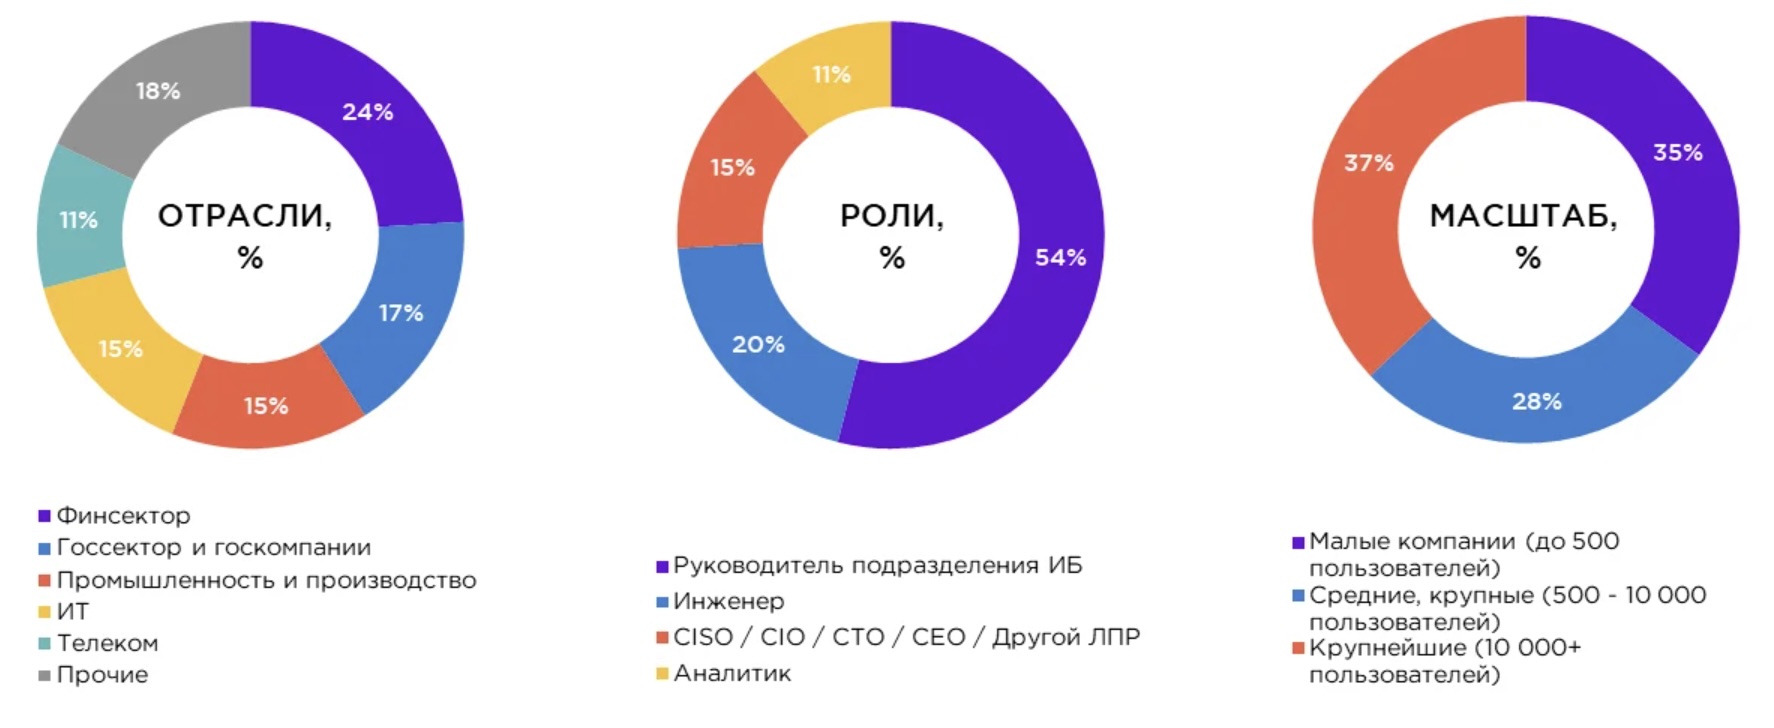
Опрос проводился с июня по сентябрь 2025 года и охватил 54 представителя ИБ и ИТ-подразделений компаний из промышленности, финансового сектора, логистики, образования, госсектора и других отраслей.

Как выяснили специалисты, 74% организаций считают свои базы данных «очень критичными» с точки зрения информационной безопасности.

Однако только 44% респондентов точно знают, кто и когда менял информацию в их БД. Остальные ориентируются лишь по ограниченным показателям: 31% контролируют только действия основных администраторов, 13% имеют общее представление о происходящем, а 11% вовсе никак не отслеживают доступ.


Проблемы начинаются и в моменте выявления инцидентов. Лишь 21% компаний могут обнаружить несанкционированный доступ сразу, остальные узнают о нём с задержкой от нескольких дней до месяца и дольше.

Это значительно повышает риск длительного скрытого воздействия на важные для бизнеса данные. При этом более половины — 52% — уже сталкивались с инцидентами, а 14% сообщили о нарушениях в течение последнего года.

Руководитель направления продуктового маркетинга NGR Softlab Анастасия Вишневская отмечает, что компании понимают важность защиты критичных данных, но чаще всего ограничиваются стандартными настройками безопасности.

На фоне роста сложности кибератак, активности инсайдеров и длительного присутствия злоумышленников в инфраструктуре такой подход увеличивает риски.

При этом ситуация постепенно меняется. По данным исследования, 76% организаций планируют укреплять безопасность своих баз данных, что эксперты называют позитивным трендом.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru