


80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

80 тыс. слитых данных нашлись в сервисах форматирования JSON

Исследователи обнаружили крупную утечку данных, которые в течение нескольких лет находились в открытом доступе на двух популярных онлайн-платформах — JSONFormatter и CodeBeautify. Проблема затронула десятки тысяч пользователей и организаций, причём некоторые из них работают в критически важных секторах: госструктуры, финансы, телеком, кибербезопасность, здравоохранение, образование, страхование и другие.

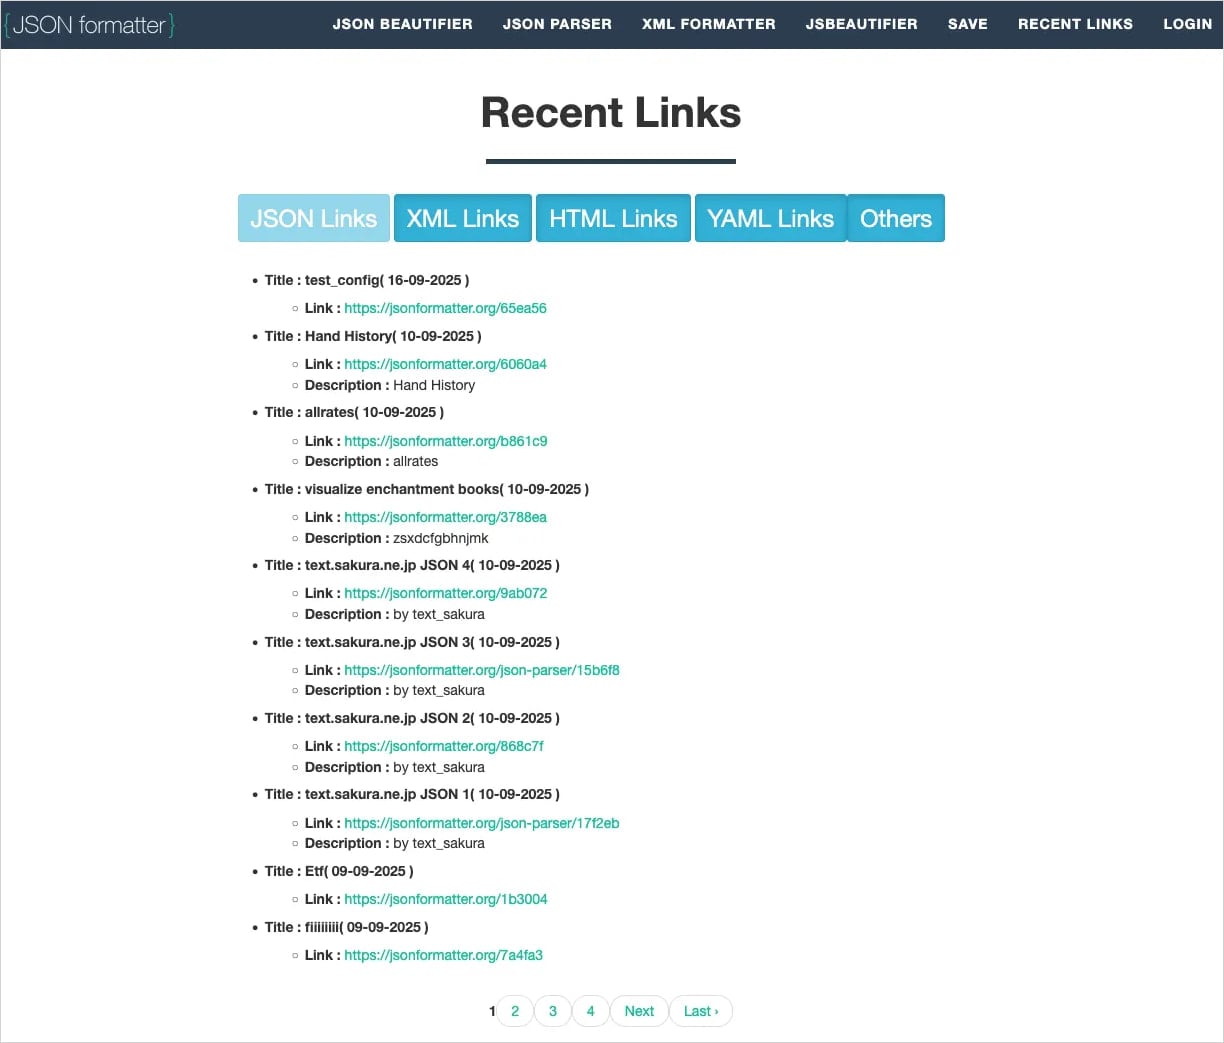
Команда WatchTowr, занимающаяся анализом поверхности атак, изучила работу этих сервисов и обнаружила, что функция Recent Links фактически превращала служебные JSON-файлы в общедоступные.

Когда пользователь нажимал кнопку «Сохранить», создавалась уникальная ссылка для временного доступа к файлу. Однако все такие ссылки автоматически попадали в раздел Recent Links — без какой-либо защиты. Адреса имели предсказуемую структуру, поэтому собрать их с помощью обычного краулера не составляло труда.


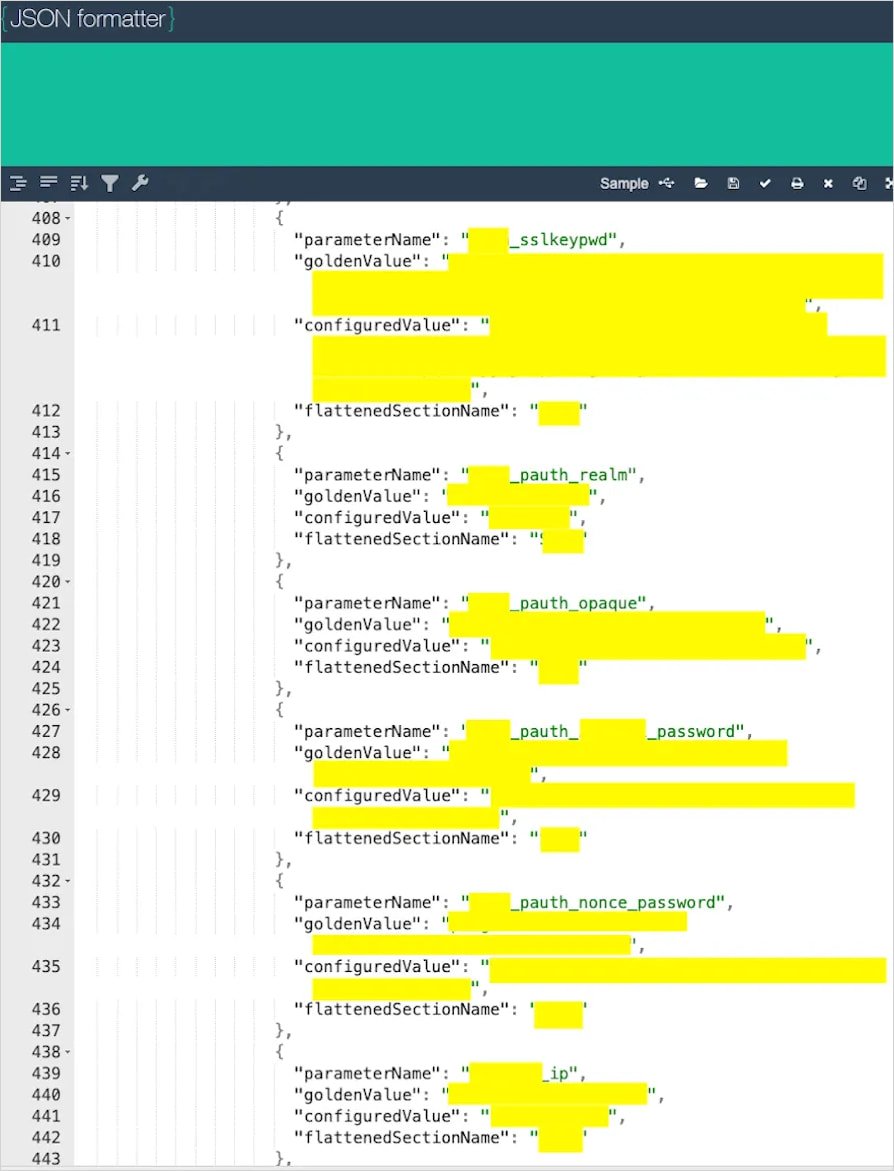
Собрав данные с публичных страниц Recent Links и через API, исследователи получили более 80 тысяч JSON-фрагментов — это более 5 ГБ информации, накопленных за пять лет работы JSONFormatter и за год CodeBeautify. Среди обнаруженного — всё, что только может заинтересовать злоумышленников:

  • учётные данные Active Directory;
  • ключи доступа к базам данных, облачным сервисам и платёжным системам;
  • закрытые ключи, токены репозиториев, CI/CD-секреты;
  • API-ключи и токены;
  • данные KYC и другие персональные сведения;
  • конфигурации производственных систем, включая имена хостов, IP-адреса, пути к конфигам;
  • действующие AWS-ключи, в том числе крупной международной биржи;
  • учётные данные банка, случайно опубликованные MSSP-партнёром.


В одном случае WatchTowr нашли конфигурации и зашифрованные учётные данные компании в сфере кибербезопасности — данные были настолько специфичными, что организацию можно было идентифицировать. В других — PowerShell-скрипты госучреждений с подробным описанием развертывания инфраструктуры; конфигурационные файлы провайдера Data Lake с логинами и доменными именами; действующие AWS-ключи Splunk SOAR для большого финансового рынка.

WatchTowr уведомила многие пострадавшие компании, но далеко не все отреагировали. Между тем разделы Recent Links всё ещё открыты на обоих сервисах, что позволяет и сейчас собирать конфиденциальные данные практически без усилий.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru