


До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

До 70% оптоволоконных линий запад–восток в России подходят к износу

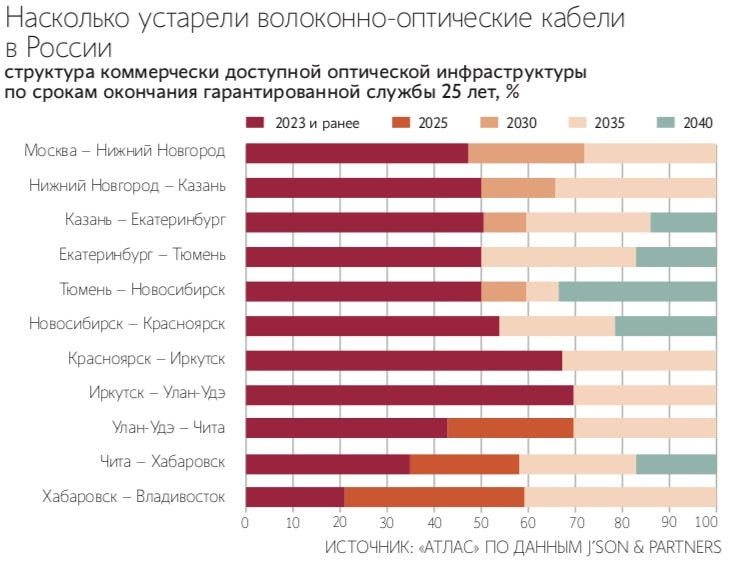
До 70% оптоволоконных кабелей на ключевом российском направлении запад – восток исчерпают свой ресурс уже в текущем году. При этом загрузка магистральной линии Москва – Улан-Удэ достигает 60–70%, что находится на грани комфортной эксплуатации волоконно-оптических линий связи (ВОЛС), поскольку часть пропускной способности должна оставаться в резерве.

«Ведомости» привели оценку, озвученную директором по продажам инфраструктурной телеком-компании «Атлас» Павлом Колочкиным на Пиринговом форуме. Он сослался на данные аналитиков J’son & Partners Consulting.

По подсчётам J’son & Partners Consulting, до 2030 года в России необходимо заменить более 400 тыс. км оптоволоконных кабелей, срок эксплуатации которых близок к предельному. Общая протяжённость ВОЛС крупных операторов оценивается в 700 тыс. км. Однако, как отметил исполнительный директор консалтинговой компании, модернизация затронет и ведомственные сети — их владельцами являются железнодорожные, нефтегазовые и энергетические компании.

Эксперты, опрошенные изданием, напомнили, что массовое строительство ВОЛС в России пришлось на 2000-е годы, когда федеральные операторы активно расширяли каналы связи из-за растущего спроса на широкополосный доступ в интернет.

Но по мере старения кабели начинают быстрее затухать, чаще повреждаться, что увеличивает расходы на обслуживание. Дополнительную сложность создаёт и то, что старые линии не поддерживают современные технологии, усугубляя проблему перегрузки каналов.

При этом замена кабеля — крайне дорогое мероприятие. По оценке генерального директора ComNews Леонида Коника, прокладка 1 км оптоволокна стоит около 1 млн рублей, а пересечение водных преград увеличивает стоимость многократно. В итоге обновление ВОЛС может обойтись операторам в сотни миллиардов рублей.

Тем временем, по словам генерального директора компании «Оптиковолоконные системы» Андрея Николаева, единственного производителя оптоволокна в России, внутреннее потребление оптоволокна снижается. В 2024 году оно упало на 20%, до 4,5 млн км. Загрузка отечественных кабельных заводов не превышает 40%.

Как отмечает директор по развитию и эксплуатации услуг связи «Телеком биржи» Анастасия Биджелова, одним из выходов может стать внедрение современных систем уплотнения сигнала DWDM. Такое оборудование позволяет существенно повысить пропускную способность сети без замены кабеля. Как уточнили в пресс-службе оператора, такой подход применяется, например, в МТС.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru