


Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Создан PoC для дыры в W3 Total Cache, под угрозой 1 млн WordPress-сайтов

Специалисты по пентесту из германской компании RCE Security выложили в паблик PoC-эксплойт к недавно пропатченной критической уязвимости в W3 Total Cache. Администраторам сайтов рекомендуется как можно скорее обновить WordPress-плагин.

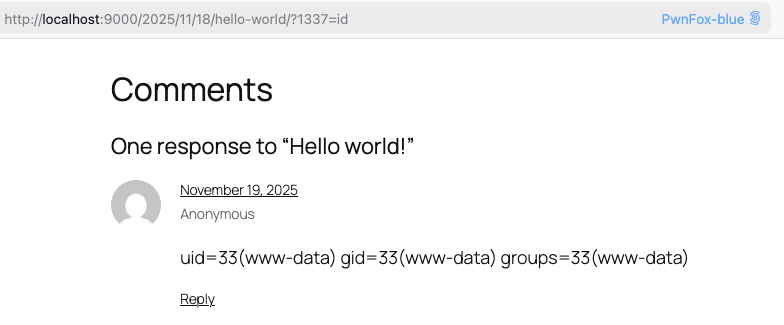
Проблема, зарегистрированная как CVE-2025-9501, позволяет без аутентификации выполнить вредоносный код в системе через инъекцию PHP-команд и перехватить контроль над сайтом. В настоящее время в интернете активны более 1 млн экземпляров W3 Total Cache.

Согласно бюллетеню WPScan, данная уязвимость возникла из-за некорректной реализации функции _parse_dynamic_mfunc, обеспечивающей выполнение кода, включенного в комментарии на кешированных страницах.

Эксплойт возможен лишь при определенных условиях. Тем не менее степень опасности уязвимости была оценена в 9 баллов по шкале CVSS — как критическая.

По словам авторов PoC-кода, для успешной атаки на целевом сайте должны отсутствовать ограничения на публикацию комментариев.


Авторам атаки также потребуется значение константы W3TC_DYNAMIC_SECURITY из файла wp-config.php. Дефолтное mycode или легко угадываемая комбинация значительно облегчат задачу злоумышленникам.

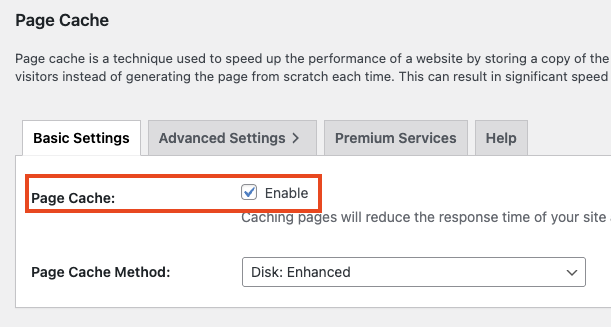
Наконец, в W3 Total Cache должно быть включено кеширование страниц, по умолчанию деактивированное.


Необходимые для эксплойта условия значительно сокращают вероятность атаки, однако в случае успеха злоумышленники смогут захватить контроль над сайтом и украсть конфиденциальные данные, установить бэкдор либо совершить иные вредоносные действия.

Спасительный патч был включен в состав сборки 2.8.13 (текущая версия плагина — 2.8.14). В качестве временной защиты эксперты советуют отключить кеширование страниц, ограничить возможность комментированная, оставив эту привилегию лишь авторизованным юзерам, а также удостовериться в надежности W3TC_DYNAMIC_SECURITY.

В уходящем году российские ИБ-эксперты зафиксировали рост числа атак на WordPress-сайты через подмену содержимого автоматически загружаемых плагинов (must-use). Подобный трюк позволяет злоумышленникам перенаправлять посетителей сайтов на другие ресурсы, устанавливать бэкдоры и внедрять вредоносный JavaScript-код, отрабатывающий в браузере.

Дешёвый пауэрбанк может добить аккумулятор смартфона

Сам по себе пауэрбанк батарее телефона не враг, однако ультрабюджетная коробочка неизвестного происхождения вполне способна устроить аккумулятору ускоренный курс старения, особенно если производитель решил сэкономить на электронике.

Как рассказал ИТ-эксперт Владимир Зыков, риск представляют дешёвые внешние аккумуляторы с некачественной платой управления.

Такие устройства могут выдавать нестабильное напряжение или не отключаться при его скачках. В результате дополнительную нагрузку получает контроллер питания смартфона, а батарея изнашивается быстрее.

Впрочем, главный убийца литий-ионного аккумулятора — не пауэрбанк, а перегрев. Особенно плохая идея — заряжать смартфон и одновременно выжимать из него все соки: играть, снимать видео или использовать навигатор в автомобиле под солнцем. Телефон нагревается сразу от нагрузки, зарядки и окружающей среды, а аккумулятору остаётся только молча деградировать.

С качественными устройствами ситуация лучше. Современные смартфоны и нормальные пауэрбанки оснащены контроллерами питания: телефон запрашивает подходящие ток и напряжение, а внешний аккумулятор выдаёт столько энергии, сколько устройство способно безопасно принять.

Поэтому демонизировать все пауэрбанки не стоит. Лучше избегать безымянных моделей с подозрительно низкой ценой, выбирать устройства с защитой от перегрева, короткого замыкания и скачков напряжения, а во время зарядки не превращать смартфон в игровую консоль на раскалённой приборной панели.

RSS: Новости на портале Anti-Malware.ru