


Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

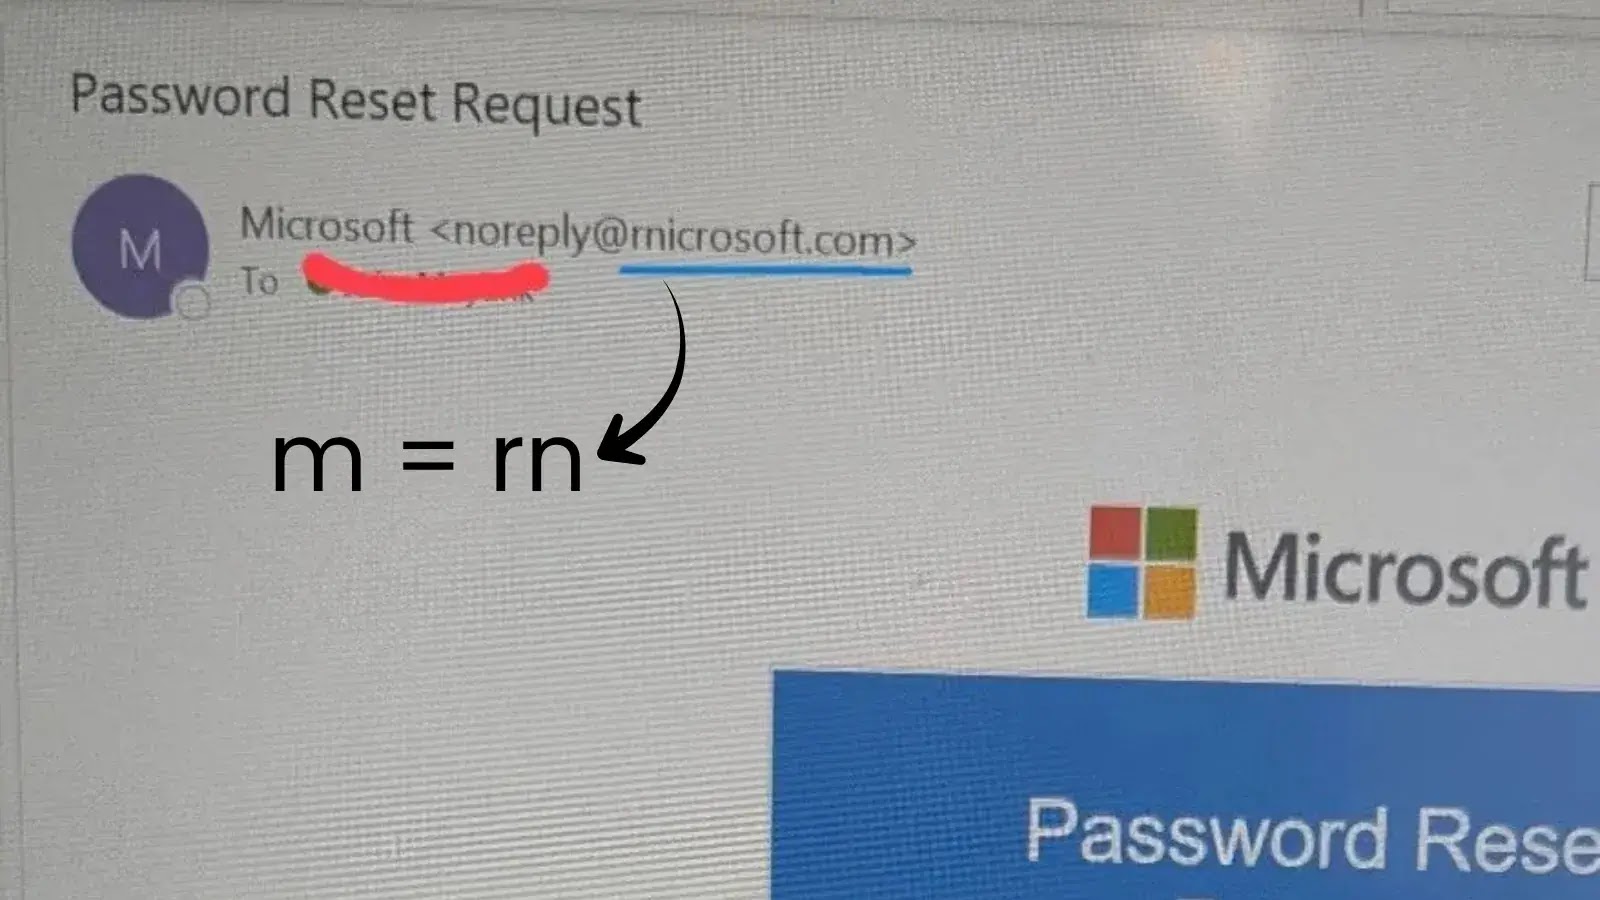
Киберпреступники запустили новую интересную фишинговую кампанию, построенную на визуальной хитрости: они зарегистрировали домен «rnicrosoft[.]com», где буква «m» заменена сочетанием «r» и «n». На первый взгляд разницы почти нет — и именно на этом злоумышленники играют.

Как объясняют эксперты, в браузерах и почтовых клиентах соседние буквы «r» и «n» часто отображаются так, что сливаются и визуально напоминают «m».

Мозг в таких случаях автоматически «исправляет» увиденное, поэтому большинство пользователей даже не замечают подмены — особенно на смартфонах, где адресная строка короче и домен может вовсе не помещаться целиком.

Глава компании Anagram Харли Сугарман рассказал, что злоумышленники не ограничиваются адресом отправителя: они тщательно копируют фирменный стиль Microsoft, включая логотип и тон общения. Это делает поддельные письма ещё более убедительными и повышает шанс, что пользователь перейдёт по ссылке или скачает вложение.


Опасность такого фишинга в его незаметности. На большом мониторе внимательный человек ещё может заметить странное написание, но на мобильных устройствах шанс обнаружить подмену минимален. Заполучив доверие жертвы, атакующие используют подменный домен для кражи логинов, подделки счетов от имени поставщиков или рассылки писем якобы от отдела кадров.

Поддельное «rn» — лишь одна из уловок. Популярны и другие варианты, например замена «o» на «0» («micros0ft.com»), добавление дефисов («microsoft-support.com») или использование альтернативных доменных зон («microsoft.co»).

Эксперты напоминают: защититься можно, если изменить привычки. Всегда стоит раскрывать полный адрес отправителя, проверять URL при наведении курсора, а на телефоне — зажимать ссылку для просмотра домена. Важные письма — например, о сбросе пароля — лучше игнорировать и открывать сервис вручную, введя адрес сайта самостоятельно.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru