


Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

Фишеры маскируют домен Microsoft через подмену m на rn

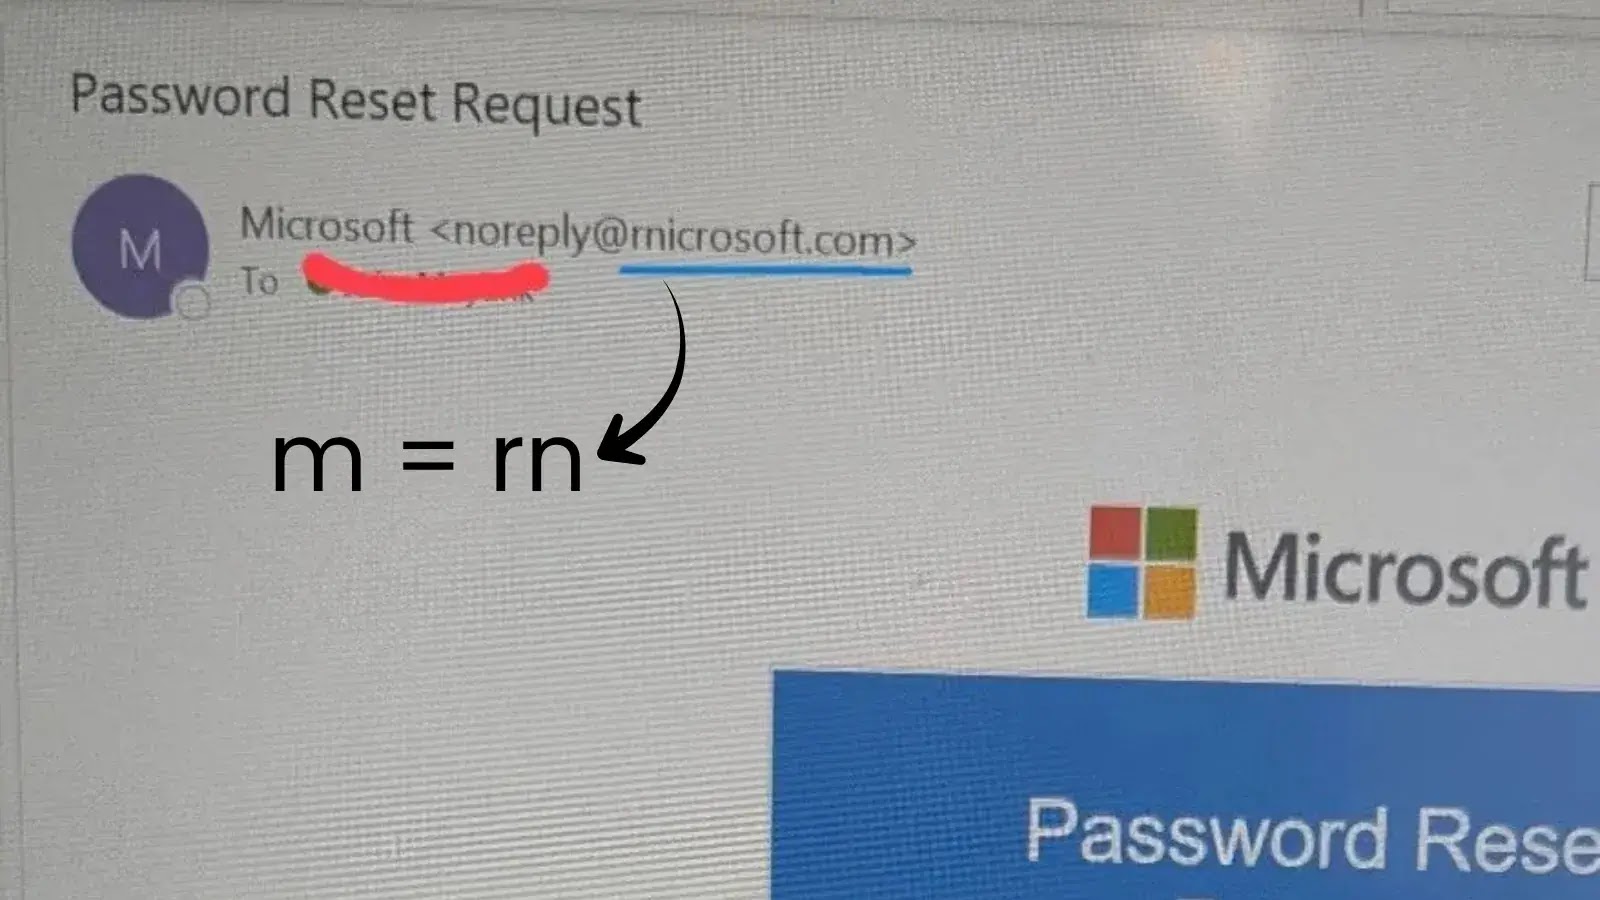
Киберпреступники запустили новую интересную фишинговую кампанию, построенную на визуальной хитрости: они зарегистрировали домен «rnicrosoft[.]com», где буква «m» заменена сочетанием «r» и «n». На первый взгляд разницы почти нет — и именно на этом злоумышленники играют.

Как объясняют эксперты, в браузерах и почтовых клиентах соседние буквы «r» и «n» часто отображаются так, что сливаются и визуально напоминают «m».

Мозг в таких случаях автоматически «исправляет» увиденное, поэтому большинство пользователей даже не замечают подмены — особенно на смартфонах, где адресная строка короче и домен может вовсе не помещаться целиком.

Глава компании Anagram Харли Сугарман рассказал, что злоумышленники не ограничиваются адресом отправителя: они тщательно копируют фирменный стиль Microsoft, включая логотип и тон общения. Это делает поддельные письма ещё более убедительными и повышает шанс, что пользователь перейдёт по ссылке или скачает вложение.


Опасность такого фишинга в его незаметности. На большом мониторе внимательный человек ещё может заметить странное написание, но на мобильных устройствах шанс обнаружить подмену минимален. Заполучив доверие жертвы, атакующие используют подменный домен для кражи логинов, подделки счетов от имени поставщиков или рассылки писем якобы от отдела кадров.

Поддельное «rn» — лишь одна из уловок. Популярны и другие варианты, например замена «o» на «0» («micros0ft.com»), добавление дефисов («microsoft-support.com») или использование альтернативных доменных зон («microsoft.co»).

Эксперты напоминают: защититься можно, если изменить привычки. Всегда стоит раскрывать полный адрес отправителя, проверять URL при наведении курсора, а на телефоне — зажимать ссылку для просмотра домена. Важные письма — например, о сбросе пароля — лучше игнорировать и открывать сервис вручную, введя адрес сайта самостоятельно.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru