


Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Специалисты компании F6 выявили новую схему мошенничества, в которой злоумышленники маскируют вредоносное Android-приложение под бренд известного сервиса знакомств. Жертвам предлагают установить программу и «оформить подписку за 1 рубль», вводя данные банковской карты. После этого мошенники получают доступ к счёту.

За первый месяц такой схемы пострадали более 120 человек, общий ущерб превысил 1,1 млн рублей.

Исследователи уточняют, что настоящий сервис знакомств, именем которого прикрываются мошенники, не имеет собственного приложения и работает через телеграм-бота и социальные сети. Этим злоумышленники и пользуются, создавая поддельное Android-приложение, способное перехватывать входящие СМС.

Поиск жертв идёт двумя путями:

  • через того самого телеграм-бота, чьё имя используют мошенники;
  • через сторонние сайты, чаты знакомств и похожие боты.

На первом этапе злоумышленник общается с жертвой от лица «привлекательной девушки». В какой-то момент он «невзначай» упоминает приложение: якобы через Telegram неудобно общаться или в приложении проще найти собеседника. После этого жертве присылают ссылку на загрузку.

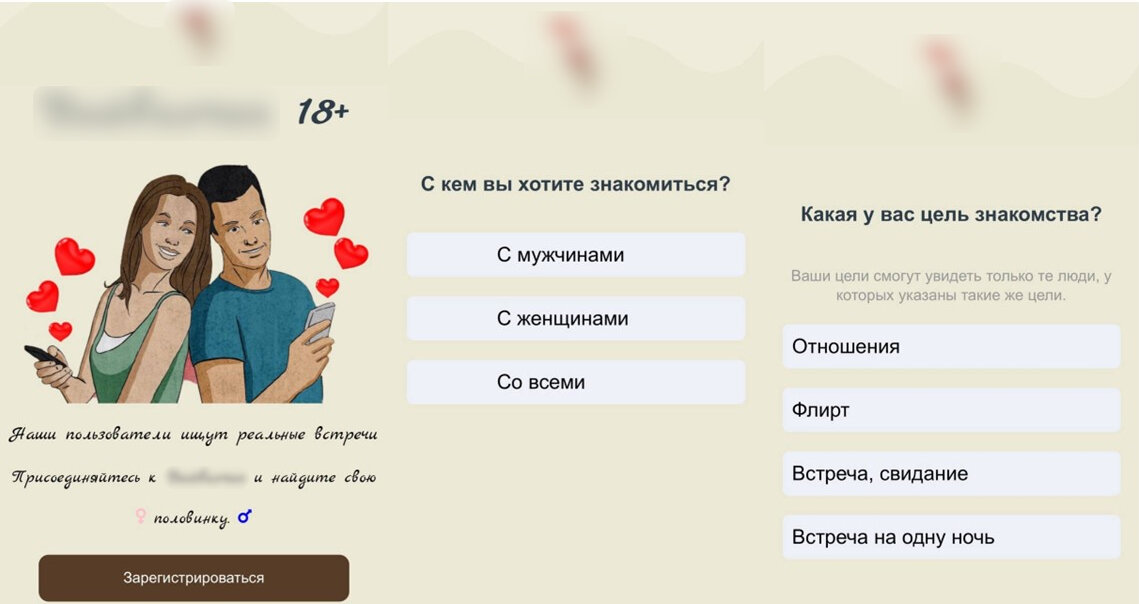
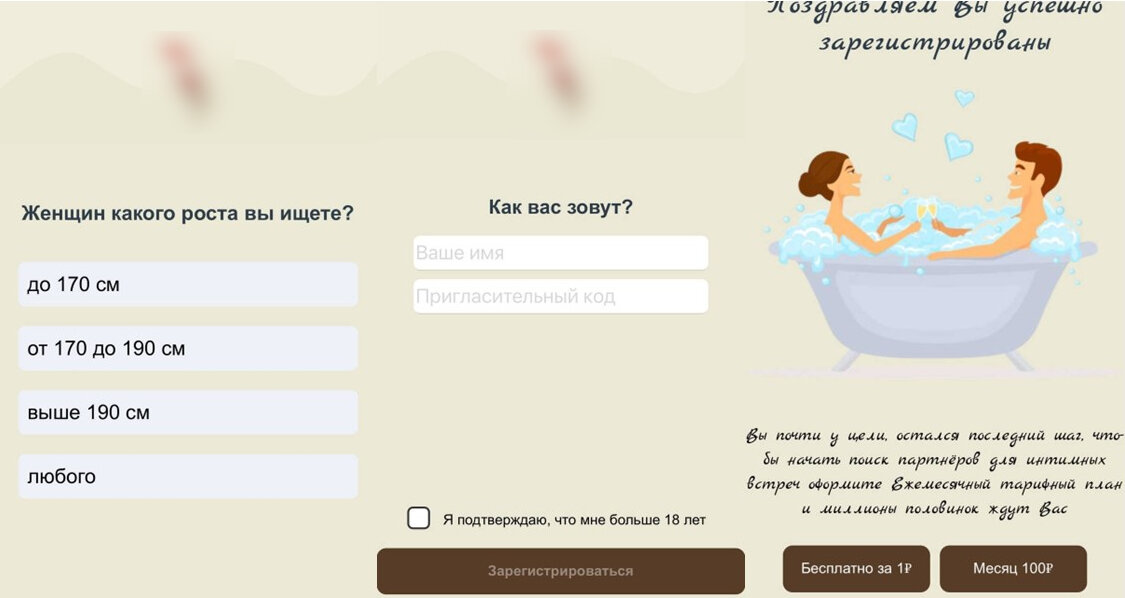
Приложение имитирует создание анкеты: спрашивает пол, цель знакомств, предпочтения. Затем просит ввести имя и «пригласительный код». Последний нужен не жертве, а мошеннику — чтобы пометить конкретного пользователя и получить свою долю, если операция окажется успешной.


Финальный шаг — оформление «подписки». Приложение показывает два варианта:

  • «бесплатный» доступ за 1 рубль;
  • «премиум» за 100 рублей.

В обоих случаях необходимо ввести данные банковской карты. После ввода информация уходит мошенникам, которые пытаются списать деньги со счёта.


Пользователи Android особенно уязвимы: вредонос способен перехватывать входящие СМС, поэтому человек может не заметить коды подтверждения при списаниях.

Для владельцев iPhone мошенники используют отдельный фейковый сайт с предложением «подписки за 1 рубль». Но там подтверждение операций всё равно требует ввода кода, поэтому обман сложнее скрыть.

Кибергруппа работает только по пользователям из России. С 10 октября от её действий пострадали более 120 человек, средний ущерб составил около 8,6 тыс. рублей.

По словам аналитиков, мошенники копируют бренды сервисов знакомств — особенно тех, у кого нет мобильного приложения. Это позволяет выдавать подделку за «официальный продукт» и снижает подозрения у пользователей.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru