


Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Вон из Telegram: мошенники создали Android-приложение для онлайн-знакомств

Специалисты компании F6 выявили новую схему мошенничества, в которой злоумышленники маскируют вредоносное Android-приложение под бренд известного сервиса знакомств. Жертвам предлагают установить программу и «оформить подписку за 1 рубль», вводя данные банковской карты. После этого мошенники получают доступ к счёту.

За первый месяц такой схемы пострадали более 120 человек, общий ущерб превысил 1,1 млн рублей.

Исследователи уточняют, что настоящий сервис знакомств, именем которого прикрываются мошенники, не имеет собственного приложения и работает через телеграм-бота и социальные сети. Этим злоумышленники и пользуются, создавая поддельное Android-приложение, способное перехватывать входящие СМС.

Поиск жертв идёт двумя путями:

  • через того самого телеграм-бота, чьё имя используют мошенники;
  • через сторонние сайты, чаты знакомств и похожие боты.

На первом этапе злоумышленник общается с жертвой от лица «привлекательной девушки». В какой-то момент он «невзначай» упоминает приложение: якобы через Telegram неудобно общаться или в приложении проще найти собеседника. После этого жертве присылают ссылку на загрузку.

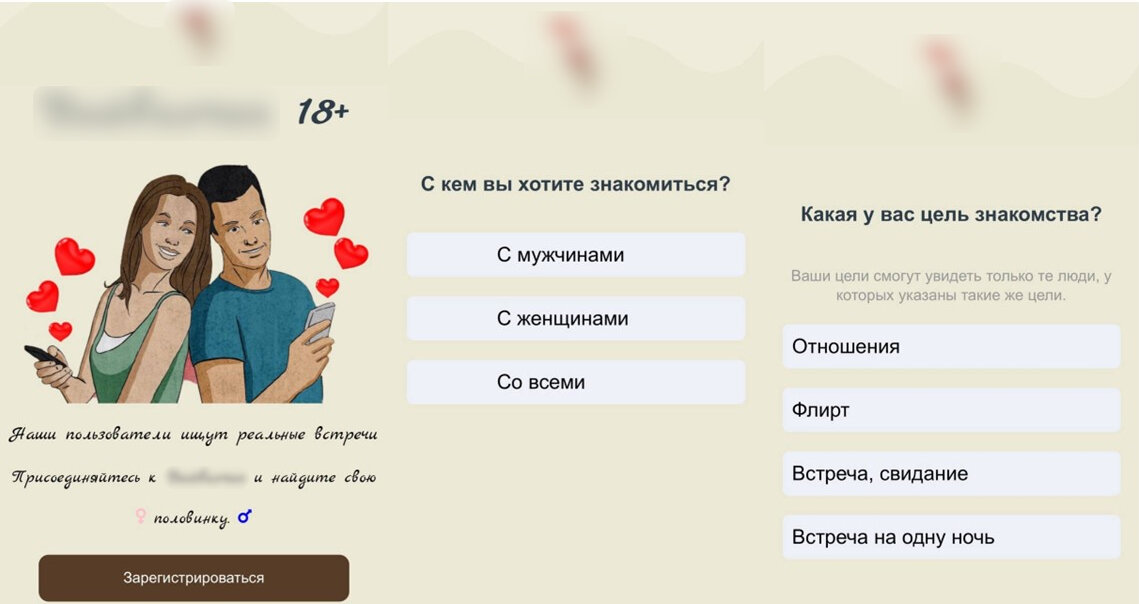
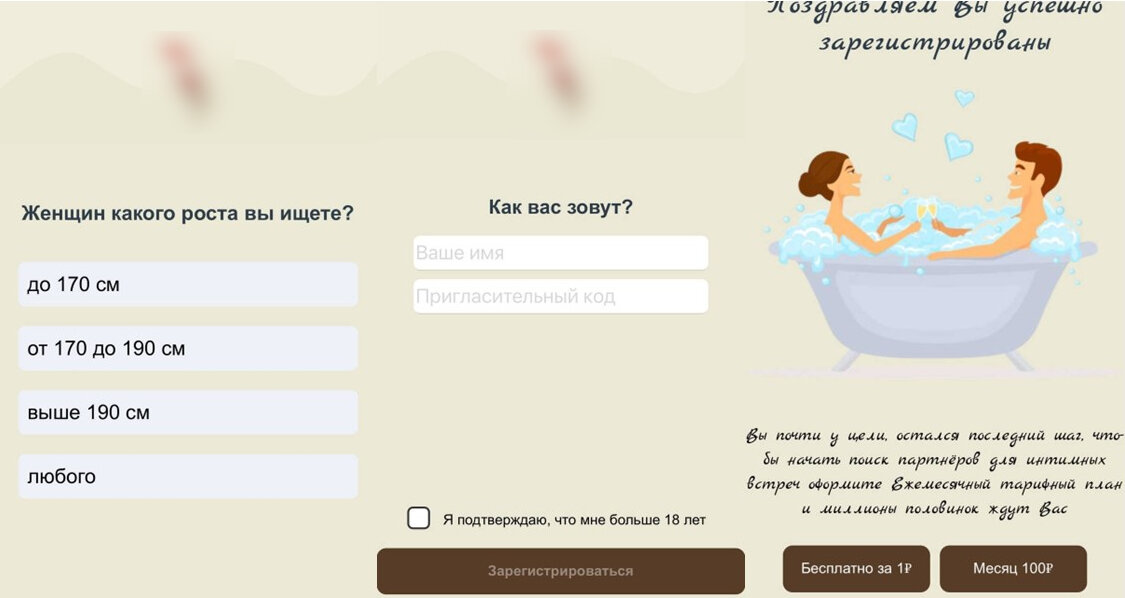
Приложение имитирует создание анкеты: спрашивает пол, цель знакомств, предпочтения. Затем просит ввести имя и «пригласительный код». Последний нужен не жертве, а мошеннику — чтобы пометить конкретного пользователя и получить свою долю, если операция окажется успешной.


Финальный шаг — оформление «подписки». Приложение показывает два варианта:

  • «бесплатный» доступ за 1 рубль;
  • «премиум» за 100 рублей.

В обоих случаях необходимо ввести данные банковской карты. После ввода информация уходит мошенникам, которые пытаются списать деньги со счёта.


Пользователи Android особенно уязвимы: вредонос способен перехватывать входящие СМС, поэтому человек может не заметить коды подтверждения при списаниях.

Для владельцев iPhone мошенники используют отдельный фейковый сайт с предложением «подписки за 1 рубль». Но там подтверждение операций всё равно требует ввода кода, поэтому обман сложнее скрыть.

Кибергруппа работает только по пользователям из России. С 10 октября от её действий пострадали более 120 человек, средний ущерб составил около 8,6 тыс. рублей.

По словам аналитиков, мошенники копируют бренды сервисов знакомств — особенно тех, у кого нет мобильного приложения. Это позволяет выдавать подделку за «официальный продукт» и снижает подозрения у пользователей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru