


В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

Команда Kaspersky Digital Footprint Intelligence изучила рынок найма в даркнете и обнаружила, что он активно растёт. Специалисты проанализировали 1722 объявления с вакансиями и резюме, размещённые на теневых форумах за последние два года. Все они были ориентированы на русскоязычных пользователей.

По данным исследования, в январе 2025 года количество таких публикаций оказалось вдвое выше, чем в январе 2023-го.

Эксперты предупреждают: в даркнете нередко ищут специалистов для разработки вредоносных программ, проведения атак или участия в мошеннических схемах.

При этом 71% соискателей в опубликованных резюме вовсе не указали желаемую специализацию — то есть готовы рассматривать любые предложения. Именно такая неопределённость делает их удобной целью для злоумышленников, которые могут предложить «работу» с криминальным уклоном.

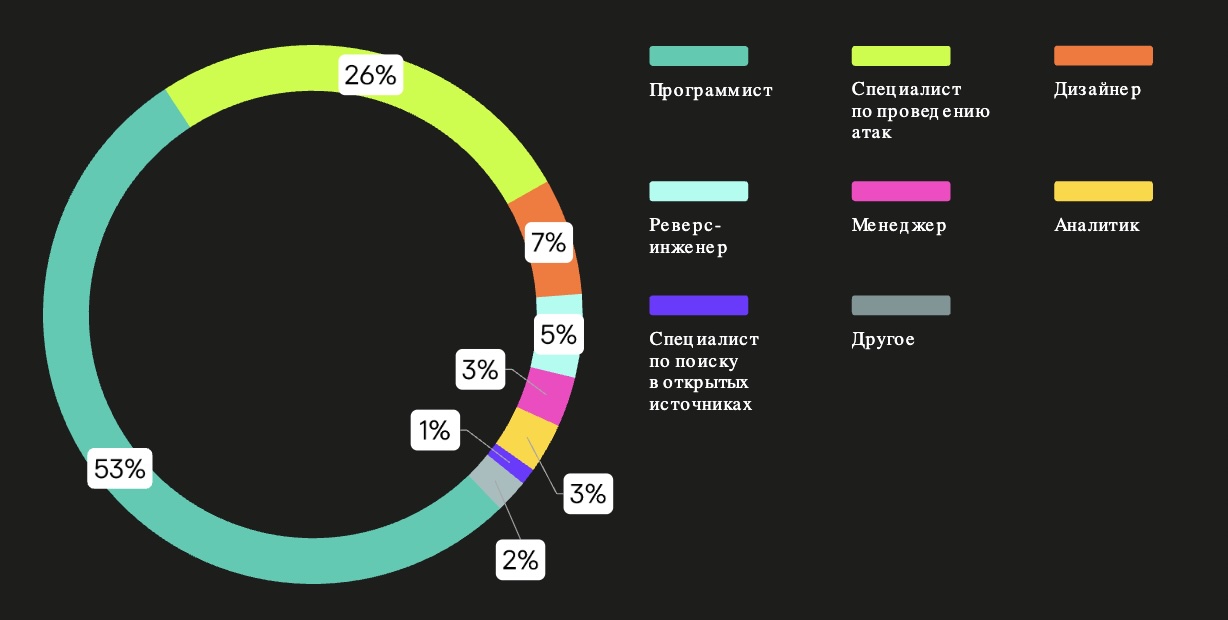
Среди ИТ-профессий наиболее востребованы разработчики — они составляют 53% всех ИТ-вакансий в выборке. На втором месте — специалисты, непосредственно участвующие в кибератаках (26%).


По словам аналитика Kaspersky Digital Footprint Intelligence Александры Федосимовой, люди могут обращаться к даркнету по разным причинам. Кому-то кажется, что там проще трудоустроиться без диплома и долгих собеседований, кто-то рассчитывает на высокую оплату.

Но, подчёркивает эксперт, легальные работодатели тоже предлагают достойные условия — включая высокий доход и защиту прав по трудовому законодательству. В даркнете же риски несоизмеримо выше: легко оказаться вовлечённым в преступную деятельность.

Средний возраст соискателей, чьи резюме попали в анализ, составляет 24 года. Однако среди них встречаются и более молодые кандидаты, которые могут не осознавать последствия участия в подобных «вакансиях».

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru