


В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

Команда Kaspersky Digital Footprint Intelligence изучила рынок найма в даркнете и обнаружила, что он активно растёт. Специалисты проанализировали 1722 объявления с вакансиями и резюме, размещённые на теневых форумах за последние два года. Все они были ориентированы на русскоязычных пользователей.

По данным исследования, в январе 2025 года количество таких публикаций оказалось вдвое выше, чем в январе 2023-го.

Эксперты предупреждают: в даркнете нередко ищут специалистов для разработки вредоносных программ, проведения атак или участия в мошеннических схемах.

При этом 71% соискателей в опубликованных резюме вовсе не указали желаемую специализацию — то есть готовы рассматривать любые предложения. Именно такая неопределённость делает их удобной целью для злоумышленников, которые могут предложить «работу» с криминальным уклоном.

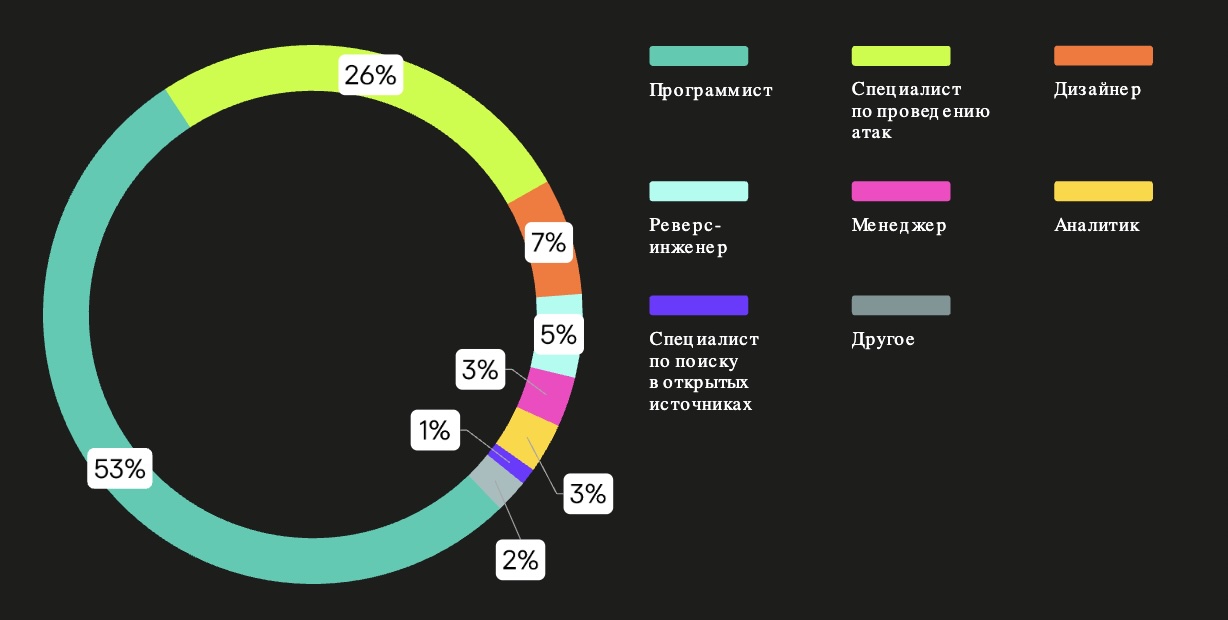
Среди ИТ-профессий наиболее востребованы разработчики — они составляют 53% всех ИТ-вакансий в выборке. На втором месте — специалисты, непосредственно участвующие в кибератаках (26%).


По словам аналитика Kaspersky Digital Footprint Intelligence Александры Федосимовой, люди могут обращаться к даркнету по разным причинам. Кому-то кажется, что там проще трудоустроиться без диплома и долгих собеседований, кто-то рассчитывает на высокую оплату.

Но, подчёркивает эксперт, легальные работодатели тоже предлагают достойные условия — включая высокий доход и защиту прав по трудовому законодательству. В даркнете же риски несоизмеримо выше: легко оказаться вовлечённым в преступную деятельность.

Средний возраст соискателей, чьи резюме попали в анализ, составляет 24 года. Однако среди них встречаются и более молодые кандидаты, которые могут не осознавать последствия участия в подобных «вакансиях».

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru