


Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Троянские Zoom и Teams используют AppleScript для обхода macOS Gatekeeper

Распространители macOS-зловредов активно осваивают обход системной защиты с помощью AppleScript. За последние месяцы число вредоносных .scpt, выдаваемых за деловые документы либо апдейты Zoom и Microsoft Teams, заметно умножилось.

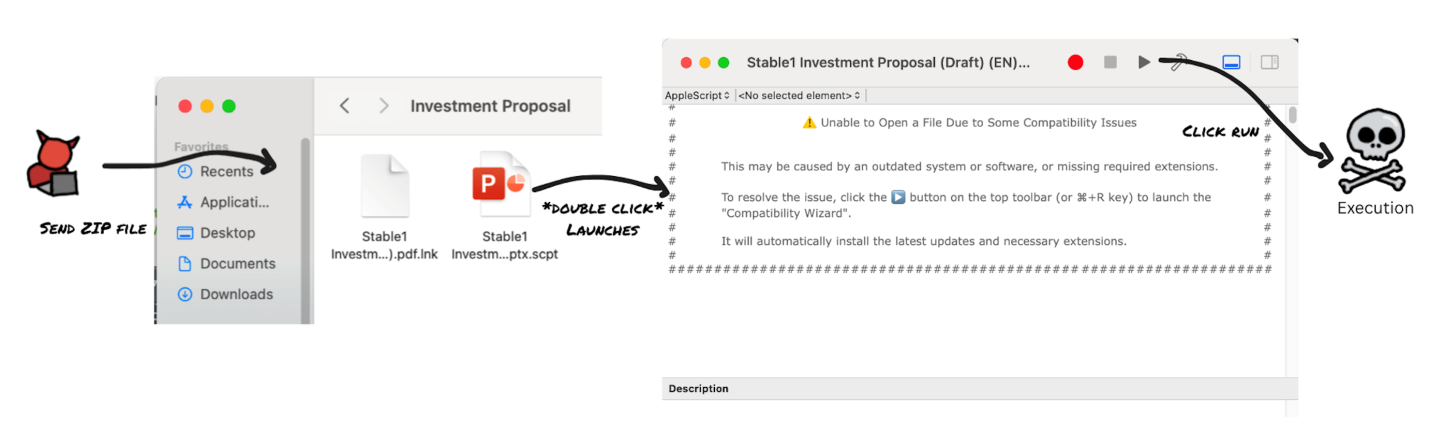
По умолчанию файлы в таком формате открываются в Script Editor двойным щелчком. Злоумышленники скрывают встроенные команды за большим количеством пустых строк и используют социальную инженерию, чтобы вынудить жертву нажать Run или Command+R для запуска скрипта — даже из карантина Gatekeeper.

Вредоносные .scpt раздаются с сайтов в заархивированном виде — как ZIP либо DMG. При их извлечении пользователю для пущей убедительности отображается поддельный документ (предложение сотрудничества, выгодного вложения и т. п.) или кастомная иконка приложения.


Когда Apple закрыла возможность запуска неподписанного софта в macOS с согласия юзера (клик правой кнопкой мыши > «открыть»), авторам атак пришлось искать альтернативные пути обхода Gatekeeper.

Применять с этой целью AppleScript первыми начали APT-группы, в частности, BlueNoroff. Новая тактика оказалась эффективной, и ее вязли на вооружение распространители коммерческих зловредов.

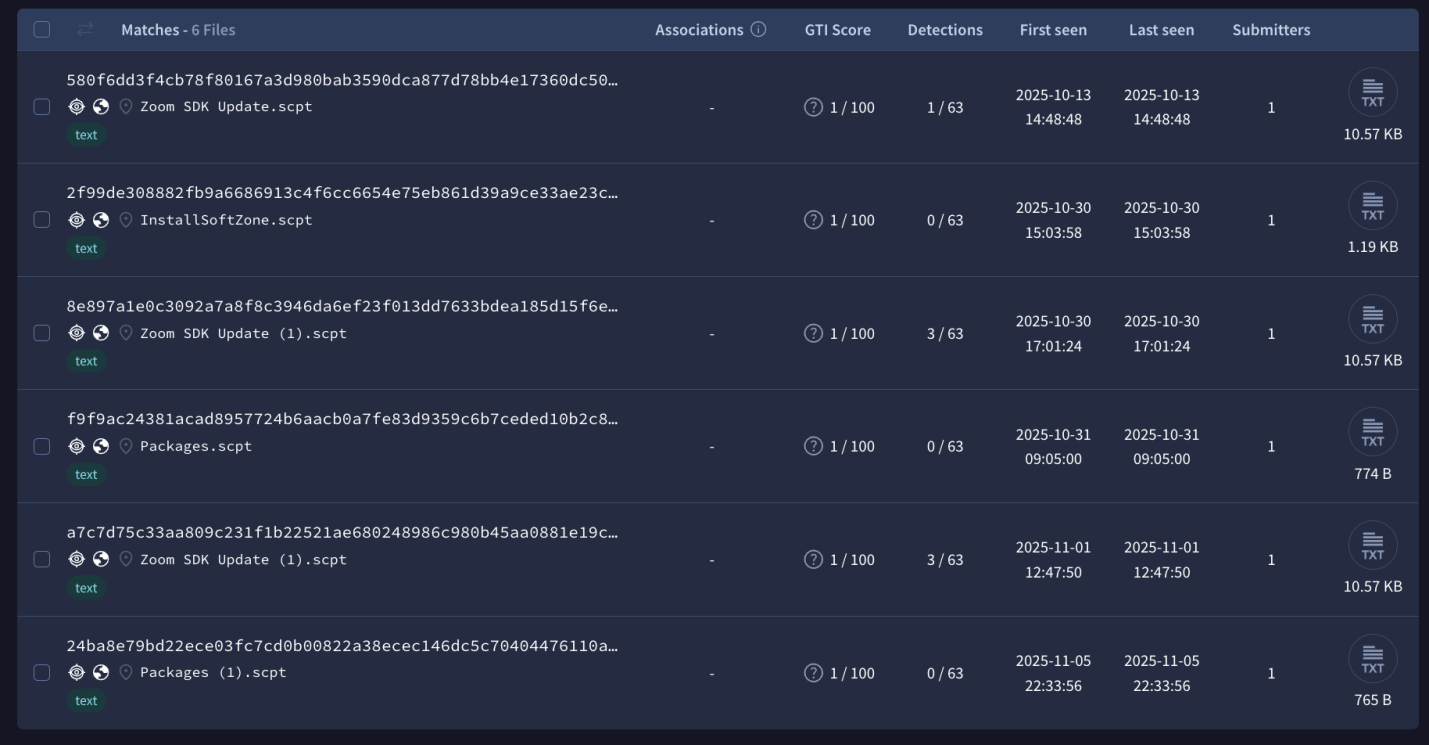
Так, в настоящее время этот вектор используют стилеры — Odyssey и MacSync. Фейки Zoom, Teams и других популярных программ пока плохо детектятся на VirusTotal.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru