


Минобороны снизило сроки уведомлений об увольнении сотрудников ИТ-компаний

Минобороны снизило сроки уведомлений об увольнении сотрудников ИТ-компаний

Минобороны снизило сроки уведомлений об увольнении сотрудников ИТ-компаний

Новое правительственное постановление сокращает срок, отведённый аккредитованным ИТ-компаниям для уведомления военкоматов об увольнении сотрудников, имеющих право на отсрочку от призыва, с двух недель до пяти дней.

Проект документа опубликован на портале проектов нормативных правовых актов. Он разработан в качестве подзаконного акта к новому закону о круглогодичном призыве, принятому ранее.

Согласно проекту, работа военкоматов больше не будет привязана к традиционным весенним и осенним кампаниям — призыв будет проходить в течение всего года. При этом отправка призывников в войска сохранится по прежней схеме.

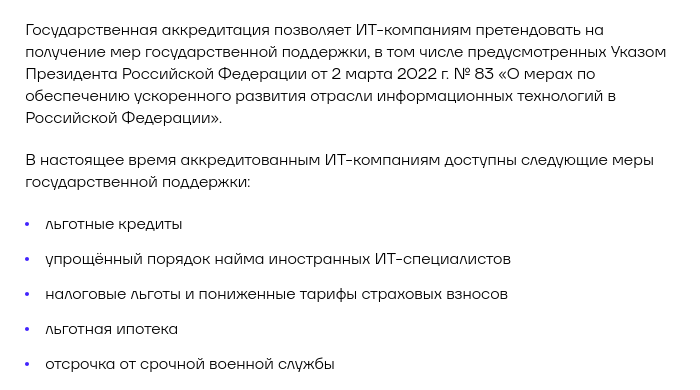
Отсрочка от призыва для сотрудников аккредитованных ИТ-компаний включена в перечень мер господдержки отрасли, утверждённый в марте 2022 года. В него также вошли льготная ипотека, упрощённые процедуры найма иностранных специалистов, налоговые послабления и сниженные процентные ставки по кредитам.

Правом на отсрочку могут воспользоваться специалисты с профильным высшим образованием и соответствующей специальностью из утверждённого перечня. По данным Минцифры, этой мерой уже воспользовались более 8 тысяч человек.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru