


Появилась новая схема обмана учеников автошкол

Появилась новая схема обмана учеников автошкол

Появилась новая схема обмана учеников автошкол

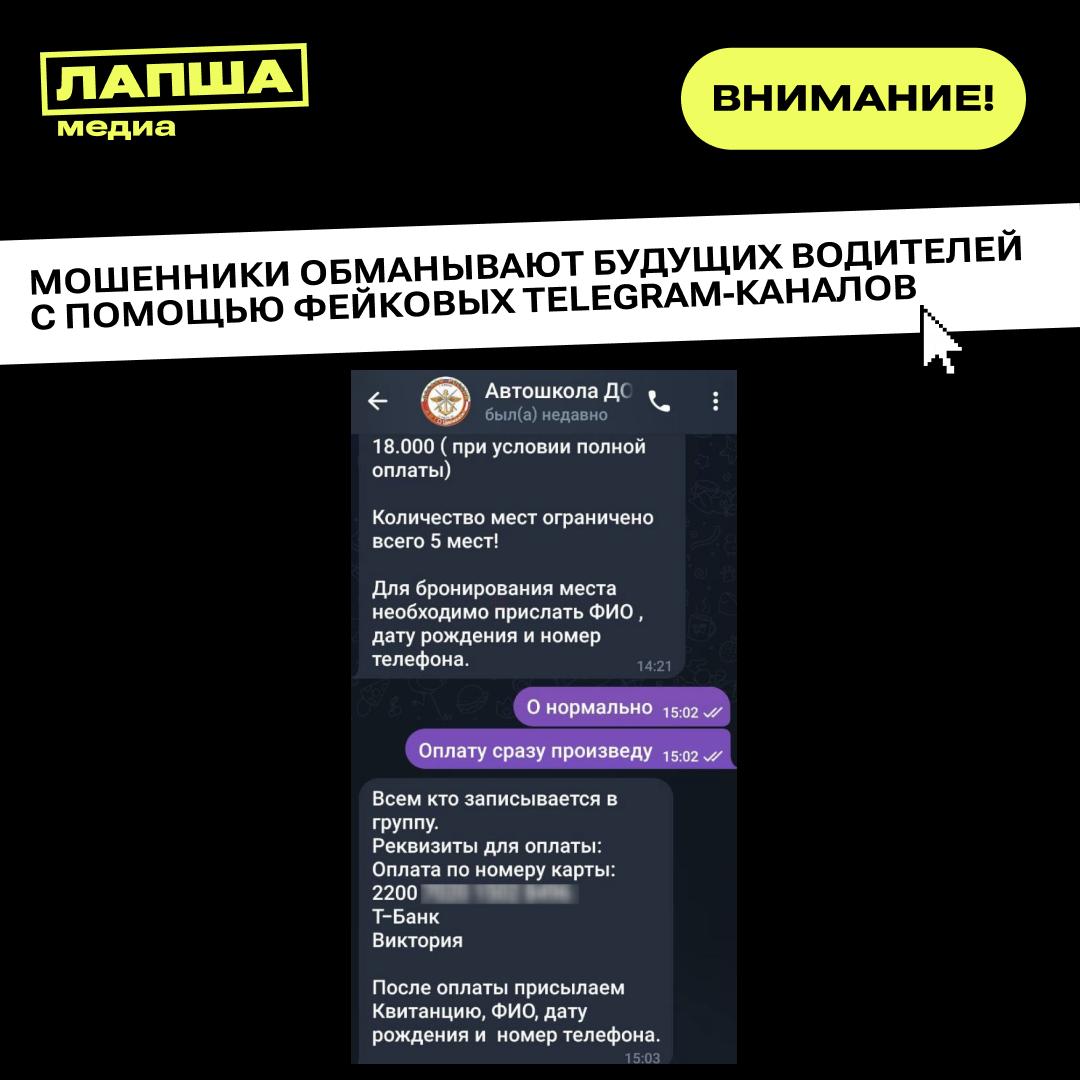
Мошенники создают фейковые каналы автошкол и собирают с граждан оплату за обучение, а в некоторых случаях — реквизиты банковских карт. Главный признак обмана — требование внести предоплату в размере 50% на карту физического лица. При этом аферисты обещают большие скидки и давят на срочность, утверждая, что «осталось всего несколько мест».

О новой схеме сообщил телеграм-канал «Лапша Медиа» со ссылкой на одного из читателей.

После получения денег злоумышленники, как правило, перестают выходить на связь. Однако известны случаи, когда аферисты направляют жертве контакты «бухгалтера». Тот под предлогом возврата средств может запрашивать полные данные банковской карты, включая CVV-код, либо предлагать оплатить «комиссию» для перевода денег обратно.

Схема представляет собой адаптацию уже отработанных мошеннических практик, используемых ранее в отношении покупателей на маркетплейсах.

В похожих случаях злоумышленники создают поддельные сайты известных площадок и собирают оплату за несуществующие товары по заниженным ценам. Нередко при этом происходит и кража реквизитов карт.

«Платежи в автошколах осуществляются только по реквизитам юридического лица, а информация о льготных программах публикуется исключительно на официальных сайтах», — напоминает редакция «Лапша Медиа».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru